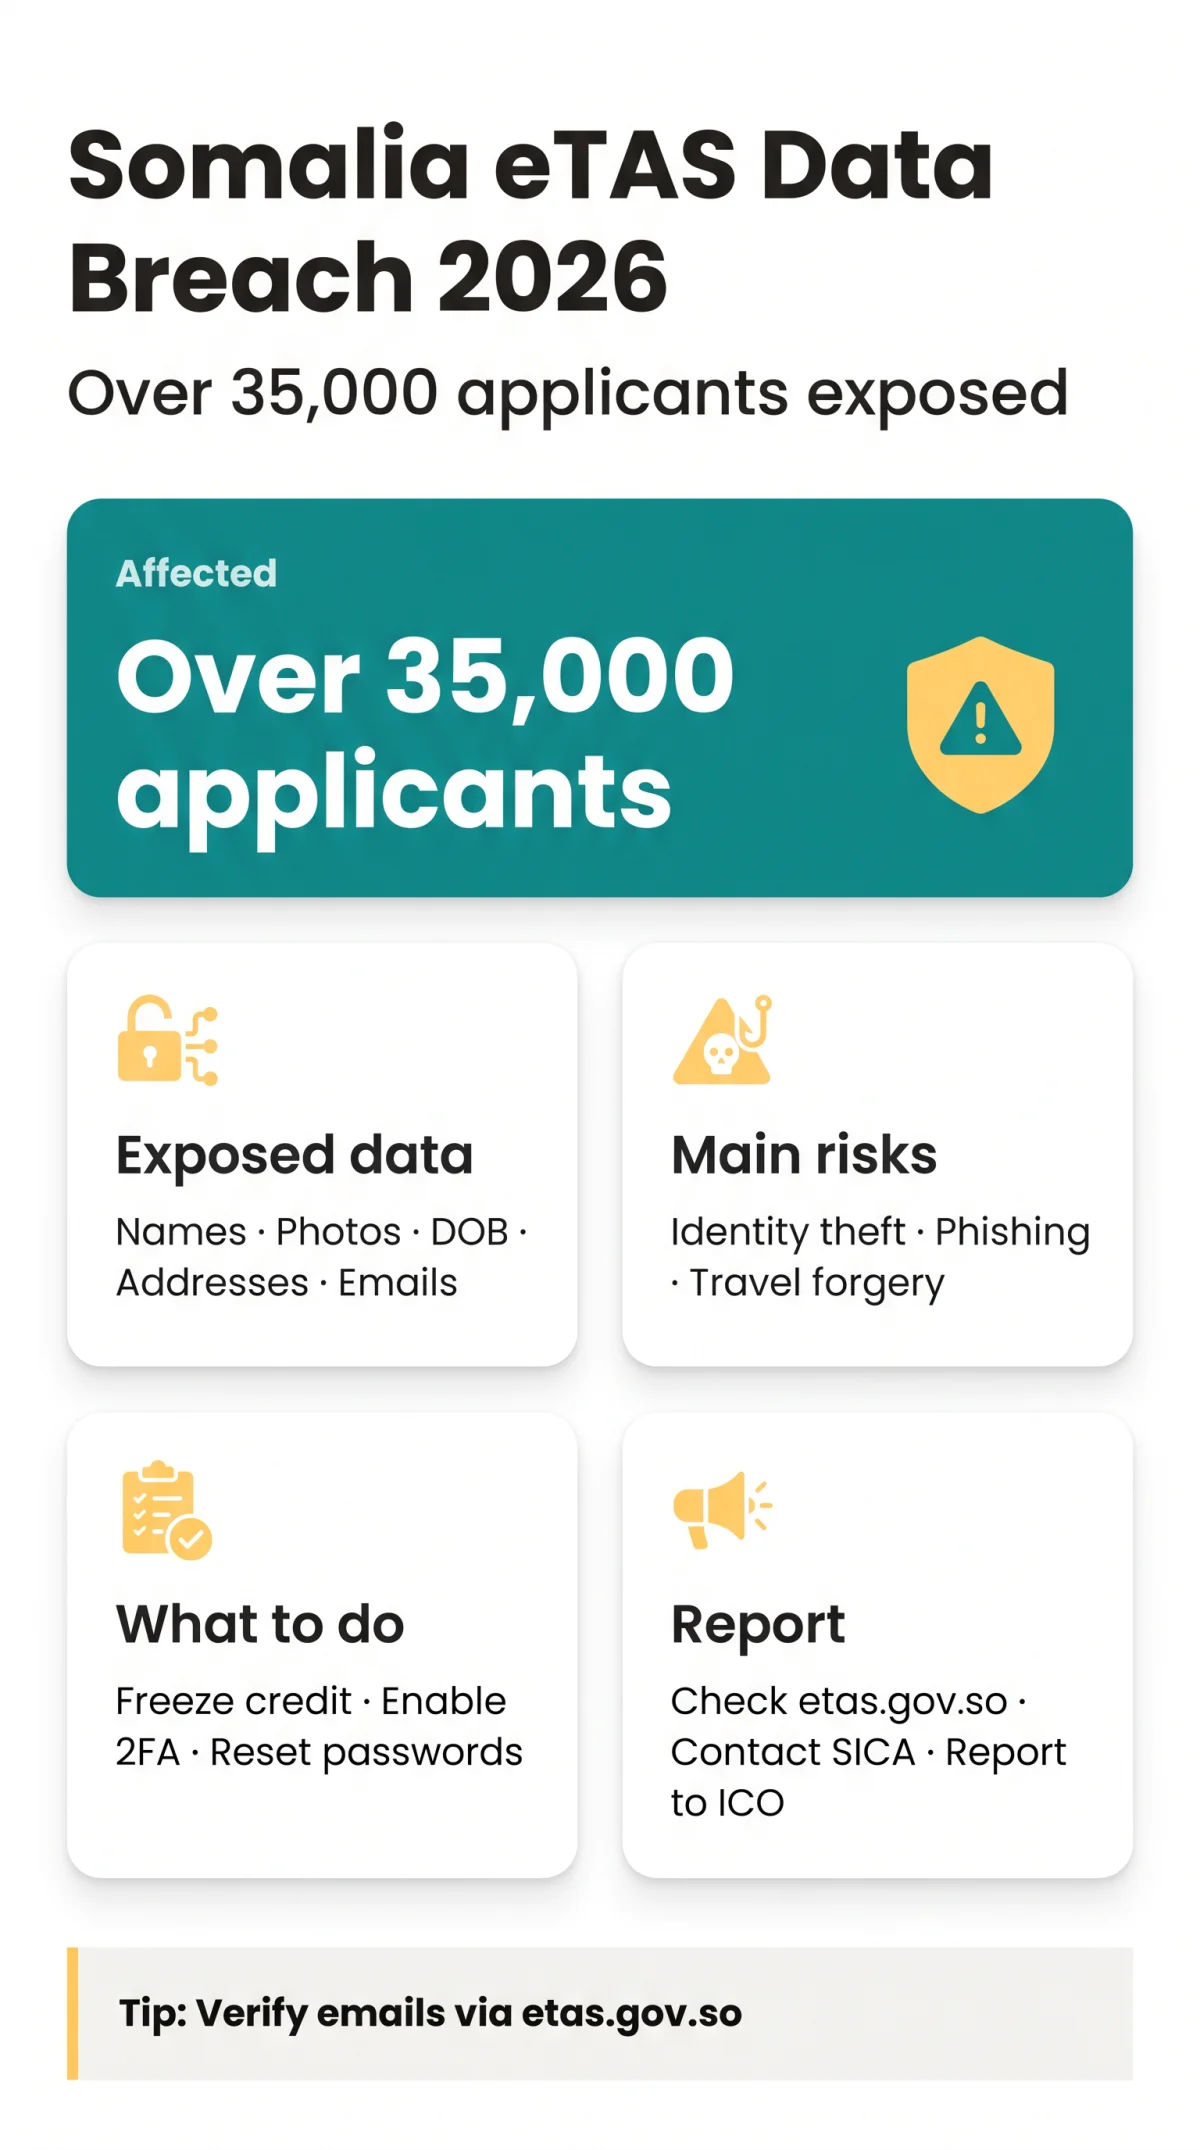
La violación de datos de eTAS de Somalia, descubierta el 11 de noviembre de 2025, expuso los datos personales de más de 35.000 solicitantes de visa, incluyendo nombres completos, escaneos de pasaportes, direcciones de domicilio y contactos de correo electrónico. Los viajeros del Reino Unido que utilizaron el sistema eTAS deben tomar medidas de protección inmediatas.
Hackers no identificados accedieron a la plataforma de e-visas del gobierno somalí, y la violación fue declarada en curso a partir de septiembre de 2026. Esta guía explica qué datos fueron expuestos, cómo respondió la Agencia de Inmigración y Ciudadanía, y qué acciones concretas pueden tomar los solicitantes del Reino Unido para protegerse contra el robo de identidad, las campañas de phishing y otras amenazas de ciberseguridad. La cifra de 35.000 registros afectados fue reportada por la BBC y Al Jazeera en noviembre de 2025.
¿Qué sucedió en la violación de datos de eTAS de Somalia?
La violación de datos de eTAS de Somalia fue descubierta el 11 de noviembre de 2025, comprometiendo más de 35.000 registros de solicitantes a través del acceso de hackers no identificados. La violación fue descrita como la violación de ciberseguridad más significativa en la historia de Somalia, y su estado permaneció en curso a partir de septiembre de 2026. A partir de septiembre de 2026, no se han reportado públicamente volcados de datos adicionales desde la fuga inicial en noviembre de 2025. La violación se considera “en curso” porque los atacantes aún pueden retener los datos y utilizarlos con el tiempo, no porque la plataforma permanezca activamente comprometida.
La plataforma eTAS de Somalia, que todos los viajeros a Somalia, Somalilandia y Puntlandia deben usar para solicitar en línea, se alojaba originalmente en evisa.gov.so antes de ser migrada a etas.gov.so sin una explicación pública para el cambio. No se ha informado una fecha de contención confirmada. La violación de datos de eTAS de Somalia representa una vulnerabilidad más amplia en la infraestructura digital del país, haciéndose eco de incidentes similares que afectan a otros sistemas eTA africanos, como los problemas de la plataforma eTA de Kenia reportados en 2024.
¿Qué datos personales fueron expuestos en la violación de eTAS?
Los datos expuestos confirmados en la violación de datos de eTAS de Somalia incluyen nombres completos, fotografías, fechas de nacimiento, estado civil, direcciones de domicilio y contactos de correo electrónico. No se confirmó el compromiso de CVV y números completos de tarjetas. La exposición de escaneos de pasaportes, incluidos los datos de la Zona de Lectura Mecánica (MRZ) incrustados en las páginas biográficas de los pasaportes, sigue sin confirmarse, pero está implícita en los informes de “datos personales sensibles” y la naturaleza del proceso de solicitud de eTAS, que requiere que los solicitantes carguen imágenes de la página biográfica del pasaporte. Si los datos de MRZ fueron expuestos, podría permitir la falsificación de documentos de viaje, ya que las líneas de MRZ contienen números de pasaporte, detalles del titular y sumas de verificación legibles por máquina utilizadas por los sistemas de control fronterizo en todo el mundo.
Los registros filtrados comenzaron a circular en línea, incluso en la plataforma de redes sociales X. La violación de datos de eTAS de Somalia expuso campos que aumentan el riesgo de robo de identidad, aunque ningún informe confirma que se hayan tomado datos de tarjetas financieras.
| Campo de datos | Nivel de riesgo | Posible uso indebido | Acción recomendada |
|---|---|---|---|
| Nombre completo y fotografía | Alto | Fraude de identidad, suplantación | Monitorear cuentas fraudulentas |
| Fecha de nacimiento y estado civil | Alto | Ataques de recuperación de cuenta, phishing | Actualizar preguntas de seguridad |
| Dirección de domicilio | Alto | Ataque físico, extorsión | Considerar redirección temporal |
| Contacto de correo electrónico | Medio | Campañas de phishing, relleno de credenciales | Habilitar 2FA, cambiar contraseña |
| Escaneo de pasaporte / MRZ (sin confirmar) | Alto | Falsificación de documentos de viaje, fraude de control fronterizo | Contactar a SICA para verificación |
| CVV/PAN de tarjeta de pago (no confirmado) | Bajo | No hay exposición confirmada | Monitorear extractos bancarios como precaución |
Advertencias de viaje y respuesta del gobierno
13 de noviembre de 2025
La Embajada de EE. UU. advirtió que al menos 35.000 personas fueron afectadas; recomendó FTC y STEP para los ciudadanos afectados
14 de noviembre de 2025
El Gobierno del Reino Unido emitió una advertencia instando a los viajeros a considerar los riesgos; señaló que la violación está en curso
15 de noviembre de 2025
El Director General de SICA, Mustafa Sheikh Ali Duhulow, calificó los informes de violación como “campañas de desinformación coordinadas”
16 de noviembre de 2025
La Agencia confirmó formalmente la violación, lanzó una investigación, destituyó al Subdirector Mohamed Kasim; Hussein Abdullahi Sheikh fue nombrado como reemplazo
No se ha publicado ningún informe de investigación a partir de septiembre de 2026, y no se ha anunciado ningún programa de compensación o monitoreo de crédito para los solicitantes afectados. SICA se comprometió a publicar un informe e informar directamente a las personas afectadas, pero no se ha proporcionado un cronograma.
Cómo protegerse después de la violación de datos de eTAS
Los solicitantes del Reino Unido afectados por la violación de datos de eTAS de Somalia deben seguir siete pasos: congelar el crédito, restablecer contraseñas, habilitar 2FA, monitorear extractos bancarios, inscribirse en la protección CIFAS, estar atentos al phishing y contactar a SICA para la verificación de datos.
Congelar el crédito o colocar una alerta de fraude
Contacte a Experian, Equifax o TransUnion para congelar su crédito o colocar una alerta de fraude.
Cambiar contraseñas en cuentas relacionadas
Restablezca las contraseñas en cualquier cuenta que utilice el mismo correo electrónico o contraseña que su solicitud de eTAS.
Habilitar la autenticación de dos factores
Active la 2FA en las cuentas de correo electrónico y financieras para una capa adicional de seguridad.
Monitorear extractos bancarios y de tarjetas de crédito
Revise sus extractos bancarios y de tarjetas de crédito en busca de cargos inusuales o no autorizados.
Inscribirse en el Registro de Protección CIFAS
Regístrese en el Registro de Protección CIFAS para una defensa adicional contra el robo de identidad.
Estar atento a los correos electrónicos de phishing
Esté alerta a los correos electrónicos de phishing que hagan referencia a viajes a Somalia; verifique cualquier comunicación antes de responder.
Consultar etas.gov.so para actualizaciones posteriores a la investigación
Monitoree etas.gov.so para obtener actualizaciones de la Agencia de Inmigración y Ciudadanía con respecto a la verificación de datos.
Estafas de phishing y denuncia de la violación: Qué pueden hacer los solicitantes del Reino Unido
Las víctimas de la violación de eTAS de Somalia se enfrentan a un riesgo elevado de phishing y deben denunciar el incidente a la ICO, presentar reclamaciones por robo de identidad ante Action Fraud e inscribirse en el Registro de Protección CIFAS bajo el GDPR del Reino Unido.
Después de la violación de datos de eTAS de Somalia, los detalles personales filtrados comenzaron a circular en línea, incluso en la plataforma de redes sociales X. Los atacantes explotan esta información expuesta para elaborar campañas de phishing convincentes dirigidas a los solicitantes. Los patrones de estafa comunes incluyen correos electrónicos falsos de renovación de eTAS, comunicaciones fraudulentas de embajadas que hacen referencia a fechas de viaje específicas y mensajes de WhatsApp que instan a un pago urgente. Las señales de alerta incluyen lenguaje de urgencia, direcciones de remitente sospechosas, archivos adjuntos inesperados y solicitudes de pago. Verifique todas las comunicaciones de eTAS de Somalia a través de etas.gov.so antes de responder.
Los solicitantes del Reino Unido afectados por la violación de datos de eTAS de Somalia pueden denunciar a la ICO, presentar reclamaciones por robo de identidad ante Action Fraud e inscribirse en el Registro de Protección CIFAS. Bajo el GDPR del Reino Unido, los solicitantes conservan el derecho a ser informados, el derecho de acceso y el derecho de supresión. Los casos graves de ciberdelincuencia pueden ser escalados a la Agencia Nacional contra el Crimen.
¿Es segura la nueva plataforma etas.gov.so? Riesgos para los ciudadanos con doble nacionalidad
El portal de reemplazo etas.gov.so utiliza protección Cloudflare WAF y una página de desafío CAPTCHA para mitigar bots, pero la violación de datos de eTAS de Somalia expuso lagunas fundamentales en la infraestructura digital del sistema. La plataforma fue migrada de evisa.gov.so a etas.gov.so sin una explicación publicada, y a partir de septiembre de 2026 no hay una auditoría SOC 2 visible, ninguna auditoría de seguridad publicada y ninguna política de privacidad previa al inicio de sesión.
Los ciudadanos somalíes con doble nacionalidad residentes en el Reino Unido se enfrentan a mayores riesgos de seguridad física porque la violación de datos de eTAS de Somalia expuso direcciones de domicilio junto con fechas de viaje a Somalia. El Ministro de Asuntos Exteriores de Somalilandia, Abdirahman Dahir Aadan, declaró que el sistema “no era seguro y los datos de las personas podían caer en manos de grupos extremistas”. Somalilandia rechaza por completo la e-visa de Somalia y ofrece visa a la llegada en el aeropuerto de Hargeisa, mientras que una disputa por el espacio aéreo entre Somalilandia y Mogadiscio ya ha resultado en desvíos de aerolíneas.
Los solicitantes deben usar una VPN, evitar el Wi-Fi público y considerar esperar a que concluya la investigación de SICA antes de enviar nuevas solicitudes. No se ha emitido ninguna política que confirme o revoque las e-visas emitidas previamente. Los ciudadanos con doble nacionalidad pueden redirigir la correspondencia a una dirección temporal como precaución.
Este artículo es solo para fines informativos y no constituye asesoramiento legal. Los solicitantes afectados deben consultar a un abogado de protección de datos para obtener orientación personalizada. No estamos afiliados a la Agencia de Inmigración y Ciudadanía de Somalia ni a etas.gov.so.
Preguntas Frecuentes (FAQ) sobre la violación de datos de eTAS de Somalia
¿Cuándo ocurrió la violación de datos de eTAS de Somalia y quiénes fueron afectados?
La violación de datos de eTAS de Somalia fue descubierta el 11 de noviembre de 2025. Hackers no identificados accedieron a la plataforma de e-visas del gobierno somalí, comprometiendo los datos personales de más de 35.000 solicitantes, incluyendo ciudadanos del Reino Unido y de EE. UU. que solicitaron autorización de viaje.
¿Mis datos de tarjeta de crédito fueron comprometidos en la violación de eTAS de Somalia?
No. No se confirmó el compromiso de CVV y números completos de tarjetas en el incidente. Sin embargo, la violación de datos de eTAS de Somalia sí expuso nombres completos, fotografías, fechas de nacimiento, estado civil, direcciones de domicilio y contactos de correo electrónico de los solicitantes.
¿Cómo sé si mis datos estaban en la violación de eTAS de Somalia?
No existe una herramienta de autoverificación verificada para el público. Debe ponerse en contacto con la Agencia de Inmigración y Ciudadanía (SICA) a través de etas.gov.so y asumir que sus datos fueron expuestos si presentó una solicitud de eTAS de Somalia antes de noviembre de 2025.
¿Mi e-visa de Somalia previamente aprobada sigue siendo válida?
A partir de septiembre de 2026, la Agencia de Inmigración y Ciudadanía no ha emitido ninguna política que confirme o revoque las e-visas de Somalia previas a la violación. Debe monitorear el portal etas.gov.so para obtener actualizaciones directas sobre la validez de su autorización de viaje.
¿Qué debo hacer ahora mismo si solicité una eTA de Somalia?
Los solicitantes del Reino Unido afectados por la violación de datos de eTAS de Somalia deben congelar inmediatamente el crédito con Experian, Equifax o TransUnion, restablecer todas las contraseñas relacionadas, habilitar la autenticación de dos factores, monitorear los extractos bancarios y financieros, inscribirse en el Registro de Protección CIFAS y estar atentos a los correos electrónicos de phishing que hagan referencia a viajes a Somalia.
¿Cómo puedo saber si un correo electrónico sobre la violación de eTAS de Somalia es una estafa de phishing?
Los correos electrónicos de phishing después de la violación de datos de eTAS de Somalia a menudo utilizan lenguaje de urgencia, direcciones de remitente sospechosas, archivos adjuntos inesperados o solicitudes de pago urgentes. Debe verificar todas las comunicaciones a través del portal etas.gov.so antes de responder a cualquier mensaje de eTAS de Somalia.
¿Puedo obtener un reembolso o compensación por la tarifa de la eTA de Somalia después de la violación?
El gobierno somalí no ha anunciado ningún programa de compensación financiera, monitoreo de crédito o reembolso de tarifas para las víctimas de la violación de datos de eTAS de Somalia a partir de septiembre de 2026. Debe continuar monitoreando etas.gov.so para cualquier anuncio futuro.
¿Debo denunciar la violación de datos de eTAS de Somalia a la ICO del Reino Unido?
Sí. Las víctimas de la violación de eTAS de Somalia con sede en el Reino Unido deben denunciar el incidente de ciberseguridad a la ICO, presentar reclamaciones por robo de identidad ante Action Fraud e inscribirse en el Registro de Protección CIFAS para salvaguardar sus datos personales expuestos de un mayor compromiso.