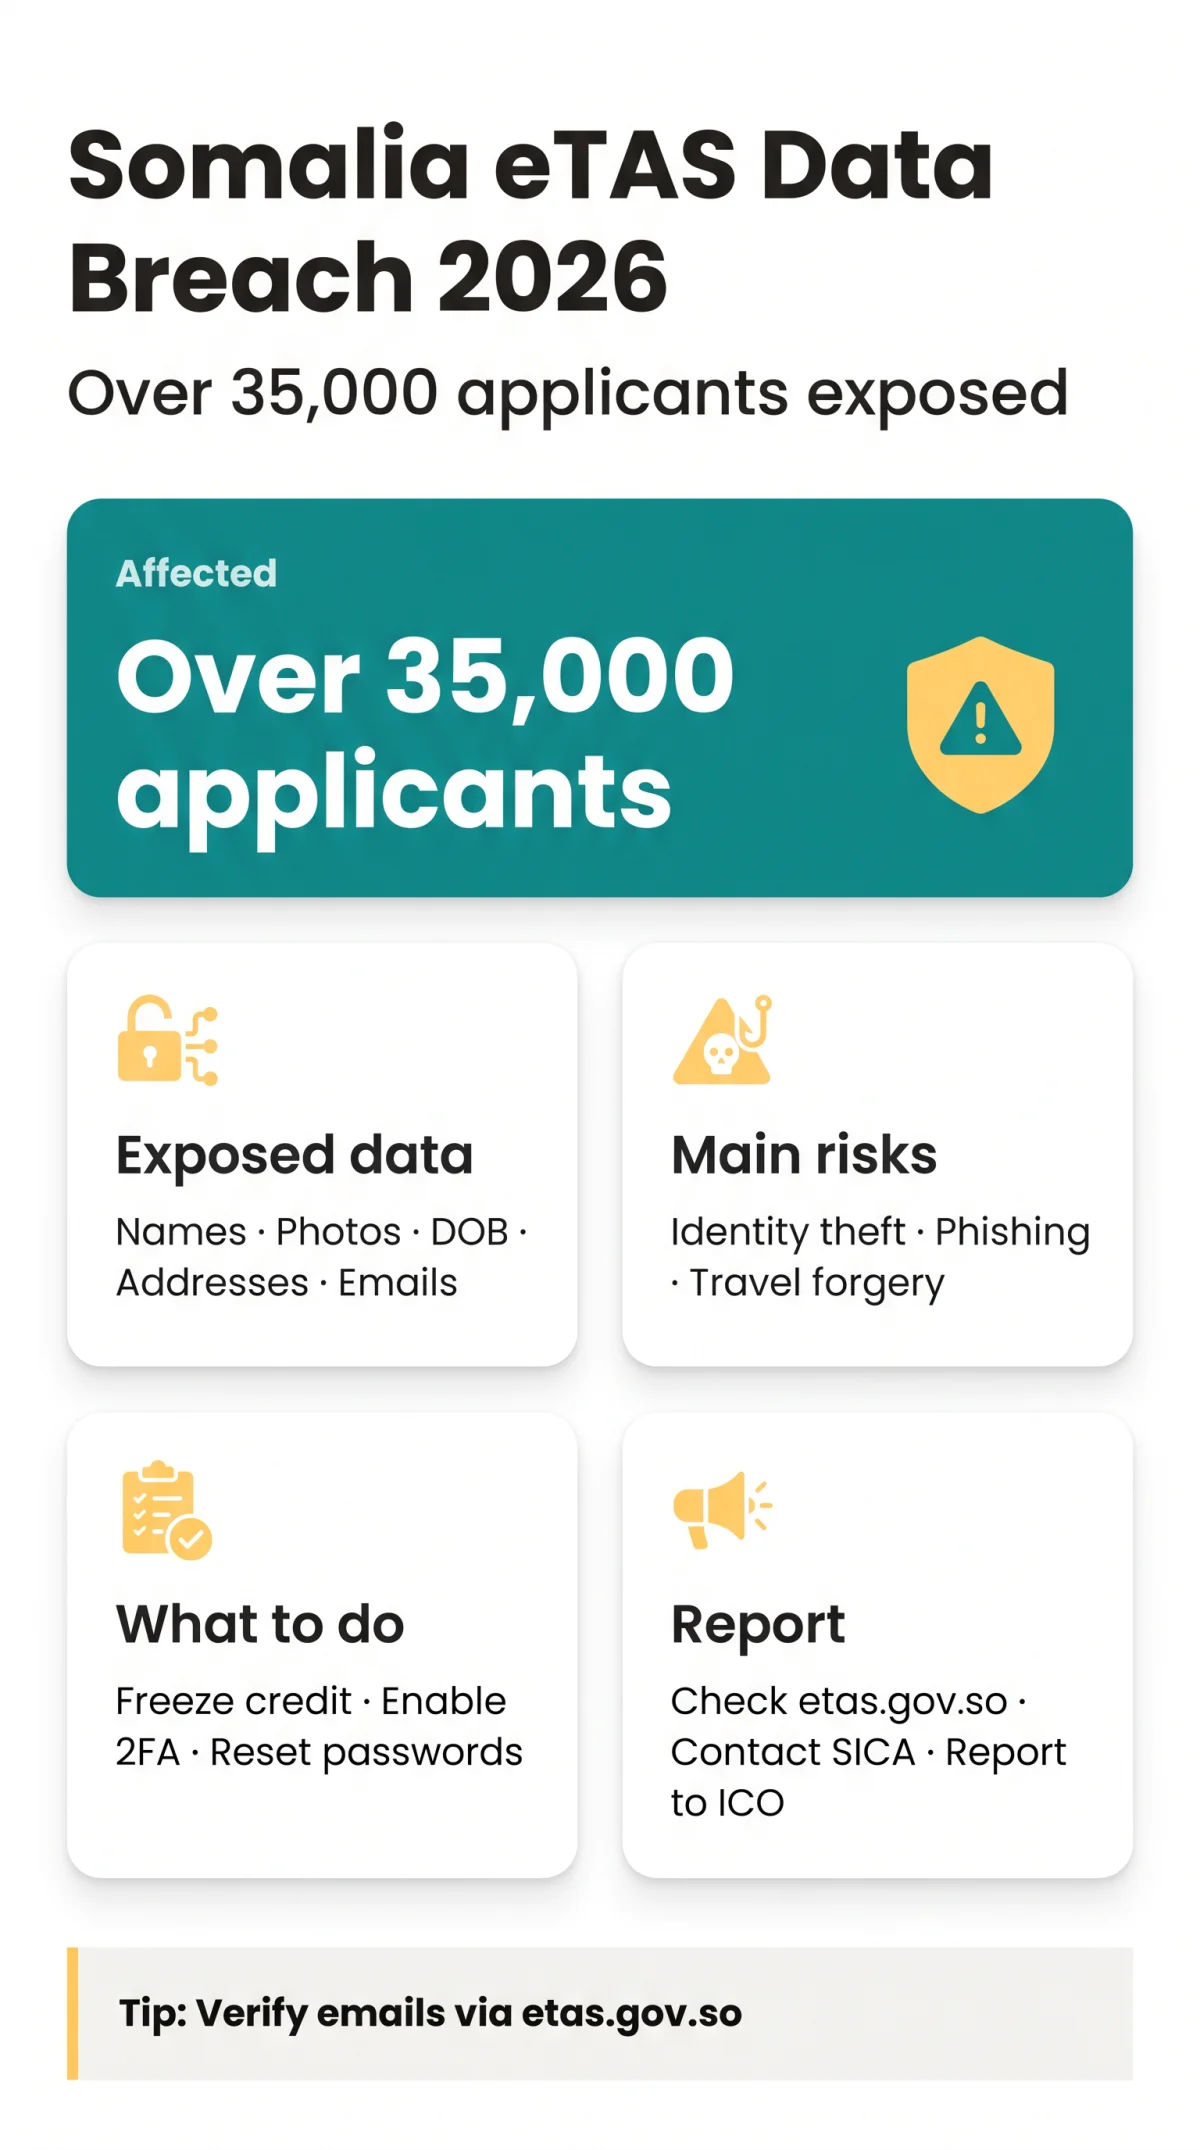
La violation de données eTAS en Somalie, découverte le 11 novembre 2025, a exposé les données personnelles de plus de 35 000 demandeurs de visa, y compris les noms complets, les scans de passeports, les adresses de domicile et les contacts e-mail. Les voyageurs britanniques qui ont utilisé le système eTAS doivent prendre des mesures de protection immédiates.
Des pirates informatiques non identifiés ont accédé à la plateforme de visa électronique du gouvernement somalien, la violation étant déclarée en cours en septembre 2026. Ce guide explique quelles données ont été exposées, comment l’Agence de l’Immigration et de la Citoyenneté a réagi, et quelles actions concrètes les demandeurs britanniques peuvent entreprendre pour se protéger contre le vol d’identité, les campagnes de phishing et d’autres menaces de cybersécurité. Le chiffre de 35 000 dossiers affectés a été rapporté par la BBC et Al Jazeera en novembre 2025.
Que s’est-il passé lors de la violation de données eTAS en Somalie ?
La violation de données eTAS en Somalie a été découverte le 11 novembre 2025, compromettant plus de 35 000 dossiers de demandeurs suite à l’accès par des pirates informatiques non identifiés. La violation a été décrite comme la plus importante violation de cybersécurité de l’histoire de la Somalie, et son statut est resté en cours en septembre 2026. En septembre 2026, aucune autre fuite de données n’a été signalée publiquement depuis la fuite initiale en novembre 2025. La violation est considérée comme « en cours » car les attaquants peuvent toujours détenir les données et les utiliser au fil du temps, et non parce que la plateforme reste activement compromise.
La plateforme eTAS de Somalie, que tous les voyageurs vers la Somalie, le Somaliland et le Puntland doivent utiliser pour postuler en ligne, était initialement hébergée sur evisa.gov.so avant d’être migrée vers etas.gov.so sans explication publique pour le changement. Aucune date de confinement confirmée n’a été signalée. La violation de données eTAS en Somalie représente une vulnérabilité plus large dans l’infrastructure numérique du pays, faisant écho à des incidents similaires affectant d’autres systèmes eTA africains, tels que les problèmes de la plateforme eTA du Kenya signalés en 2024.
Quelles données personnelles ont été exposées lors de la violation eTAS ?
Les données exposées confirmées lors de la violation de données eTAS en Somalie comprennent les noms complets, les photographies, les dates de naissance, l’état matrimonial, les adresses de domicile et les contacts e-mail. Les CVV et les numéros de carte complets n’ont pas été confirmés comme compromis. L’exposition des scans de passeports, y compris les données de la Zone de Lecture Optique (MRZ) intégrées dans les pages biographiques des passeports, reste non confirmée mais est implicite par les rapports de « données personnelles sensibles » et la nature du processus de demande eTAS, qui exige que les demandeurs téléchargent des images de la page biographique de leur passeport. Si les données MRZ ont été exposées, cela pourrait permettre la falsification de documents de voyage, car les lignes MRZ contiennent les numéros de passeport, les détails du titulaire et les sommes de contrôle lisibles par machine utilisées par les systèmes de contrôle aux frontières du monde entier.
Des enregistrements divulgués ont commencé à circuler en ligne, y compris sur la plateforme de médias sociaux X. La violation de données eTAS en Somalie a exposé des champs qui augmentent le risque de vol d’identité, bien qu’aucun rapport ne confirme que des données de cartes financières aient été prises.
| Champ de données | Niveau de risque | Utilisation abusive potentielle | Action recommandée |
|---|---|---|---|
| Nom complet & photographie | Élevé | Fraude d’identité, usurpation d’identité | Surveiller les comptes frauduleux |
| Date de naissance & état matrimonial | Élevé | Attaques de récupération de compte, phishing | Mettre à jour les questions de sécurité |
| Adresse de domicile | Élevé | Ciblage physique, extorsion | Envisager une redirection temporaire |
| Contact e-mail | Moyen | Campagnes de phishing, bourrage d’identifiants | Activer l’authentification à deux facteurs, changer le mot de passe |
| Scan de passeport / MRZ (non confirmé) | Élevé | Falsification de documents de voyage, fraude au contrôle aux frontières | Contacter la SICA pour vérification |
| CVV/PAN de carte de paiement (non confirmé) | Faible | Aucune exposition confirmée | Surveiller les relevés bancaires par précaution |
Avis aux voyageurs et réponse du gouvernement
13 nov. 2025
L’ambassade des États-Unis a averti qu’au moins 35 000 personnes étaient touchées ; a recommandé la FTC et le STEP pour les citoyens concernés
14 nov. 2025
Le gouvernement britannique a émis un avis exhortant les voyageurs à considérer les risques ; a noté que la violation était en cours
15 nov. 2025
Le directeur général de la SICA, Mustafa Sheikh Ali Duhulow, a qualifié les rapports de violation de « campagnes de désinformation coordonnées »
16 nov. 2025
L’Agence a formellement confirmé la violation, a lancé une enquête, a limogé le directeur adjoint Mohamed Kasim ; Hussein Abdullahi Sheikh a été nommé remplaçant
Aucun rapport d’enquête n’a été publié en septembre 2026, et aucun programme d’indemnisation ou de surveillance de crédit n’a été annoncé pour les demandeurs affectés. La SICA s’est engagée à publier un rapport et à informer directement les personnes concernées, mais aucun calendrier n’a été fourni.
Comment vous protéger après la violation de données eTAS
Les demandeurs britanniques affectés par la violation de données eTAS en Somalie doivent suivre sept étapes : geler le crédit, réinitialiser les mots de passe, activer l’authentification à deux facteurs, surveiller les relevés bancaires, s’inscrire à la protection CIFAS, surveiller le phishing et contacter la SICA pour la vérification des données.
Geler le crédit ou placer une alerte à la fraude
Contactez Experian, Equifax ou TransUnion pour geler votre crédit ou placer une alerte à la fraude.
Changer les mots de passe des comptes liés
Réinitialisez les mots de passe de tous les comptes utilisant le même e-mail ou mot de passe que votre application eTAS.
Activer l’authentification à deux facteurs
Activez l’authentification à deux facteurs sur les comptes e-mail et financiers pour une couche de sécurité supplémentaire.
Surveiller les relevés bancaires et de cartes de crédit
Vérifiez vos relevés bancaires et de cartes de crédit pour des frais inhabituels ou non autorisés.
S’inscrire à l’enregistrement protecteur CIFAS
Inscrivez-vous à l’enregistrement protecteur CIFAS pour une défense supplémentaire contre le vol d’identité.
Surveiller les e-mails de phishing
Soyez vigilant face aux e-mails de phishing faisant référence aux voyages en Somalie ; vérifiez toute communication avant de répondre.
Vérifier etas.gov.so pour les mises à jour post-enquête
Surveillez etas.gov.so pour les mises à jour de l’Agence de l’Immigration et de la Citoyenneté concernant la vérification des données.
Arnaques de phishing et signalement de la violation : ce que les demandeurs britanniques peuvent faire
Les victimes de la violation eTAS en Somalie sont confrontées à un risque accru de phishing et doivent signaler l’incident à l’ICO, déposer des plaintes pour vol d’identité auprès d’Action Fraud et s’inscrire à l’enregistrement protecteur CIFAS en vertu du RGPD britannique.
Après la violation de données eTAS en Somalie, des détails personnels divulgués ont commencé à circuler en ligne, y compris sur la plateforme de médias sociaux X. Les attaquants exploitent ces informations exposées pour élaborer des campagnes de phishing convaincantes ciblant les demandeurs. Les schémas d’arnaque courants incluent de faux e-mails de renouvellement eTAS, des communications d’ambassade frauduleuses faisant référence à des dates de voyage spécifiques et des messages WhatsApp demandant un paiement urgent. Les signaux d’alarme incluent un langage d’urgence, des adresses d’expéditeur suspectes, des pièces jointes inattendues et des demandes de paiement. Vérifiez toutes les communications eTAS de Somalie via etas.gov.so avant de répondre.
Les demandeurs britanniques affectés par la violation de données eTAS en Somalie peuvent signaler à l’ICO, déposer des plaintes pour vol d’identité auprès d’Action Fraud et s’inscrire à l’enregistrement protecteur CIFAS. En vertu du RGPD britannique, les demandeurs conservent le droit d’être informés, le droit d’accès et le droit à l’effacement. Les cas de cybercriminalité grave peuvent être transmis à la National Crime Agency.
La nouvelle plateforme etas.gov.so est-elle sûre ? Risques pour les doubles nationaux
Le portail de remplacement etas.gov.so utilise la protection Cloudflare WAF et une page de défi CAPTCHA de mitigation des bots, mais la violation de données eTAS en Somalie a exposé des lacunes fondamentales dans l’infrastructure numérique du système. La plateforme a été migrée de evisa.gov.so vers etas.gov.so sans explication publiée, et en septembre 2026, il n’y a pas d’audit SOC 2 visible, pas d’audit de sécurité publié et pas de politique de confidentialité avant la connexion.
Les doubles nationaux somaliens basés au Royaume-Uni sont confrontés à des risques de sécurité physique accrus car la violation de données eTAS en Somalie a exposé les adresses de domicile ainsi que les dates de voyage en Somalie. Le ministre des Affaires étrangères du Somaliland, Abdirahman Dahir Aadan, a déclaré que le système n’était « pas sûr et que les données des personnes pouvaient tomber entre les mains de groupes extrémistes ». Le Somaliland rejette entièrement le visa électronique somalien et propose un visa à l’arrivée à l’aéroport de Hargeisa, tandis qu’un différend sur l’espace aérien entre le Somaliland et Mogadiscio a déjà entraîné des déroutages de vols.
Les demandeurs doivent utiliser un VPN, éviter le Wi-Fi public et envisager d’attendre la conclusion de l’enquête de la SICA avant de soumettre de nouvelles demandes. Aucune politique n’a été publiée confirmant ou révoquant les visas électroniques précédemment délivrés. Les doubles nationaux peuvent rediriger la correspondance vers une adresse temporaire par précaution.
Cet article est à titre informatif uniquement et ne constitue pas un avis juridique. Les demandeurs affectés doivent consulter un avocat spécialisé dans la protection des données pour des conseils personnalisés. Nous ne sommes pas affiliés à l’Agence somalienne de l’immigration et de la citoyenneté ou à etas.gov.so.
Foire aux questions (FAQ) sur la violation de données eTAS en Somalie
Quand la violation de données eTAS en Somalie a-t-elle eu lieu et qui a été affecté ?
La violation de données eTAS en Somalie a été découverte le 11 novembre 2025. Des pirates informatiques non identifiés ont accédé à la plateforme de visa électronique du gouvernement somalien, compromettant les données personnelles de plus de 35 000 demandeurs, y compris des citoyens britanniques et américains qui ont demandé une autorisation de voyage.
Mes coordonnées de carte de crédit ont-elles été compromises lors de la violation eTAS en Somalie ?
Non. Les CVV et les numéros de carte complets n’ont pas été confirmés comme compromis lors de l’incident. Cependant, la violation de données eTAS en Somalie a exposé les noms complets, les photographies, les dates de naissance, l’état matrimonial, les adresses de domicile et les contacts e-mail des demandeurs.
Comment savoir si mes données ont été compromises lors de la violation eTAS en Somalie ?
Il n’existe pas d’outil d’auto-vérification vérifié pour le public. Vous devez contacter l’Agence de l’Immigration et de la Citoyenneté (SICA) via etas.gov.so et supposer que vos données ont été exposées si vous avez soumis une demande eTAS en Somalie avant novembre 2025.
Mon e-visa somalien précédemment approuvé est-il toujours valide ?
En septembre 2026, aucune politique n’a été publiée par l’Agence de l’Immigration et de la Citoyenneté confirmant ou révoquant les e-visas somaliens d’avant la violation. Vous devez surveiller le portail etas.gov.so pour des mises à jour directes concernant la validité de votre autorisation de voyage.
Que dois-je faire immédiatement si j’ai demandé un eTA pour la Somalie ?
Les demandeurs britanniques affectés par la violation de données eTAS en Somalie doivent immédiatement geler leur crédit auprès d’Experian, Equifax ou TransUnion, réinitialiser tous les mots de passe liés, activer l’authentification à deux facteurs, surveiller les relevés bancaires et financiers, s’inscrire à l’enregistrement protecteur CIFAS et surveiller les e-mails de phishing faisant référence aux voyages en Somalie.
Comment puis-je savoir si un e-mail concernant la violation eTAS en Somalie est une arnaque de phishing ?
Les e-mails de phishing suite à la violation de données eTAS en Somalie utilisent souvent un langage d’urgence, des adresses d’expéditeur suspectes, des pièces jointes inattendues ou des demandes de paiement urgentes. Vous devez vérifier toutes les communications via le portail etas.gov.so avant de répondre à tout message eTAS de Somalie.
Puis-je obtenir un remboursement ou une compensation pour les frais eTA de Somalie après la violation ?
Aucune compensation financière, surveillance de crédit ou programme de remboursement des frais n’a été annoncé par le gouvernement somalien pour les victimes de la violation de données eTAS en Somalie en septembre 2026. Vous devez continuer à surveiller etas.gov.so pour toute annonce future.
Dois-je signaler la violation de données eTAS en Somalie à l’ICO britannique ?
Oui. Les victimes de la violation eTAS en Somalie basées au Royaume-Uni doivent signaler l’incident de cybersécurité à l’ICO, déposer des plaintes pour vol d’identité auprès d’Action Fraud et s’inscrire à l’enregistrement protecteur CIFAS pour protéger leurs données personnelles exposées contre toute compromission ultérieure.