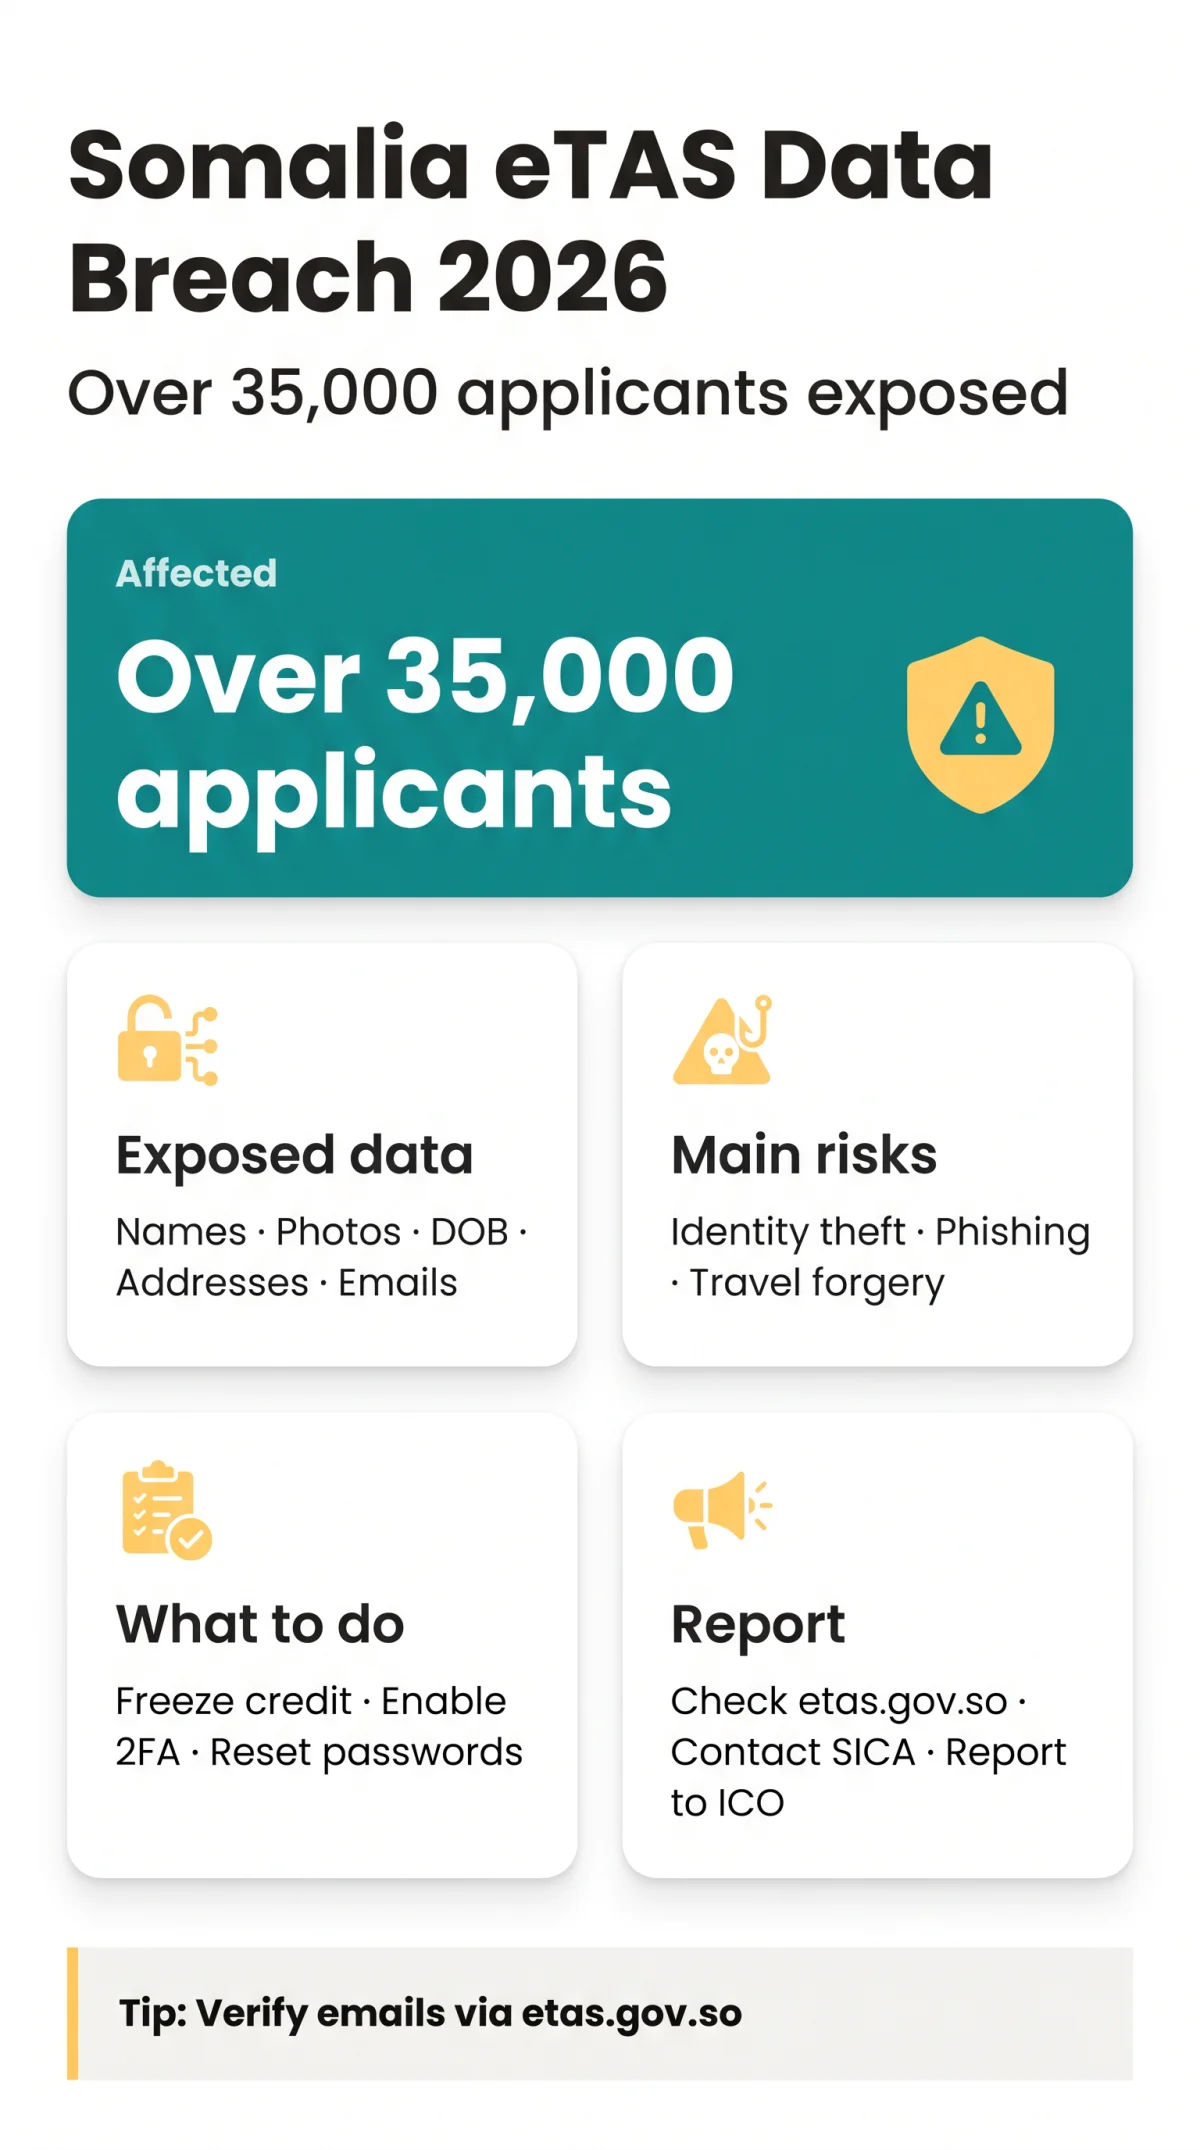
2025年11月11日に発覚したソマリアeTASデータ侵害により、氏名、パスポートスキャン、自宅住所、メール連絡先を含む35,000人以上のビザ申請者の個人データが漏洩しました。eTASシステムを利用した英国の旅行者は、直ちに保護措置を講じる必要があります。
身元不明のハッカーがソマリア政府の電子ビザプラットフォームにアクセスし、2026年9月現在も侵害が継続していると宣言されています。このガイドでは、どのようなデータが漏洩したのか、入国管理局がどのように対応したのか、そして英国の申請者が個人情報の盗難、フィッシング詐欺、その他のサイバーセキュリティの脅威から身を守るためにどのような具体的な行動を取れるのかを説明します。影響を受けた35,000件の記録という数字は、2025年11月にBBCとアルジャジーラによって報じられました。
ソマリアeTASデータ侵害で何が起こったのか?
ソマリアeTASデータ侵害は、2025年11月11日に発覚し、身元不明のハッカーによるアクセスにより、35,000件以上の申請者の記録が侵害されました。この侵害はソマリア史上最も重大なサイバーセキュリティ侵害とされ、2026年9月現在も継続中とされています。2026年9月現在、2025年11月の最初の漏洩以降、追加のデータダンプは公には報告されていません。この侵害が「継続中」と見なされているのは、攻撃者がデータを保持し、時間をかけて使用する可能性があるためであり、プラットフォームが積極的に侵害され続けているためではありません。
ソマリア、ソマリランド、プントランドへのすべての旅行者がオンライン申請に利用しなければならないソマリアeTASプラットフォームは、当初evisa.gov.soでホストされていましたが、切り替えの公的な説明なしにetas.gov.soに移行されました。確認された封じ込め日は報告されていません。ソマリアeTASデータ侵害は、同国のデジタルインフラにおけるより広範な脆弱性を表しており、2024年に報告されたケニアeTAプラットフォームの問題など、他のアフリカのeTAシステムに影響を与えた同様の事件を繰り返しています。
eTAS侵害でどのような個人データが漏洩したのか?
ソマリアeTASデータ侵害で確認された漏洩データには、氏名、写真、生年月日、婚姻状況、自宅住所、メール連絡先が含まれます。CVVと完全なカード番号は侵害が確認されていません。パスポートスキャン(パスポートのバイオページに埋め込まれた機械読み取り可能ゾーン(MRZ)データを含む)の漏洩は未確認ですが、「機密性の高い個人データ」の報告と、申請者がパスポートのバイオページ画像をアップロードする必要があるeTAS申請プロセスの性質から示唆されています。MRZデータが漏洩した場合、MRZラインにはパスポート番号、所有者情報、世界中の国境管理システムで使用される機械読み取り可能なチェックサムが含まれているため、渡航文書の偽造が可能になる可能性があります。
漏洩した記録は、ソーシャルメディアプラットフォームXを含むオンラインで流通し始めました。ソマリアeTASデータ侵害は、金融カードデータが盗まれたという報告はありませんが、個人情報の盗難リスクを高めるフィールドを漏洩させました。
| データフィールド | リスクレベル | 潜在的な悪用 | 推奨される行動 |
|---|---|---|---|
| 氏名と写真 | 高 | 個人情報の詐欺、なりすまし | 不正なアカウントを監視する |
| 生年月日と婚姻状況 | 高 | アカウント回復攻撃、フィッシング | セキュリティの質問を更新する |
| 自宅住所 | 高 | 物理的な標的化、恐喝 | 一時的な転送を検討する |
| メール連絡先 | 中 | フィッシング詐欺、クレデンシャルスタッフィング | 2FAを有効にし、パスワードを変更する |
| パスポートスキャン/MRZ(未確認) | 高 | 渡航文書の偽造、国境管理詐欺 | SICAに確認を依頼する |
| 支払いカードCVV/PAN(未確認) | 低 | 漏洩は確認されていない | 予防策として銀行取引明細書を監視する |
渡航勧告と政府の対応
2025年11月13日
米国大使館は少なくとも35,000人が影響を受けたと警告。影響を受けた市民にはFTCとSTEPを推奨
2025年11月14日
英国政府は旅行者にリスクを考慮するよう勧告を発行。侵害が継続中であると指摘
2025年11月15日
SICA事務局長ムスタファ・シェイク・アリ・ドゥフルーは侵害報告を「組織的な誤報キャンペーン」と呼んだ
2025年11月16日
機関は正式に侵害を確認し、調査を開始。モハメド・カシム副局長を解任。フセイン・アブドゥラヒ・シェイクが後任に任命された
2026年9月現在、調査報告書は公表されておらず、影響を受けた申請者に対する補償や信用監視プログラムも発表されていません。SICAは報告書を公表し、影響を受けた個人に直接通知することを約束しましたが、タイムラインは提供されていません。
eTASデータ侵害後に身を守る方法
ソマリアeTASデータ侵害の影響を受けた英国の申請者は、信用凍結、パスワードリセット、2FA有効化、銀行取引明細書監視、CIFAS保護登録、フィッシング監視、データ確認のためのSICAへの連絡という7つのステップに従う必要があります。
信用を凍結するか、詐欺警告を設定する
Experian、Equifax、またはTransUnionに連絡して、信用を凍結するか、詐欺警告を設定してください。
関連アカウントのパスワードを変更する
eTAS申請と同じメールアドレスまたはパスワードを使用しているすべてのアカウントのパスワードをリセットしてください。
二要素認証を有効にする
メールアカウントと金融アカウントで2FAを有効にして、セキュリティ層を追加してください。
銀行およびクレジットカードの明細書を監視する
銀行およびクレジットカードの明細書をチェックして、異常または不正な請求がないか確認してください。
CIFAS保護登録に登録する
個人情報の盗難対策を強化するために、CIFAS保護登録にサインアップしてください。
フィッシングメールに注意する
ソマリア旅行に言及するフィッシングメールに注意し、返信する前にすべての通信を確認してください。
調査後の更新情報をetas.gov.soで確認する
データ確認に関する入国管理局からの更新情報をetas.gov.soで監視してください。
フィッシング詐欺と侵害の報告:英国の申請者ができること
ソマリアeTAS侵害の被害者はフィッシングのリスクが高く、ICOに事件を報告し、Action Fraudに個人情報盗難の申し立てを行い、英国GDPRの下でCIFAS保護登録に登録する必要があります。
ソマリアeTASデータ侵害後、漏洩した個人情報はソーシャルメディアプラットフォームXを含むオンラインで流通し始めました。攻撃者はこの公開された情報を悪用して、申請者を標的とした説得力のあるフィッシングキャンペーンを作成します。一般的な詐欺パターンには、偽のeTAS更新メール、特定の旅行日に言及する不正な大使館通信、緊急の支払いを促すWhatsAppメッセージなどがあります。危険信号には、緊急を要する言葉、疑わしい送信元アドレス、予期しない添付ファイル、支払い要求などがあります。返信する前に、etas.gov.soを通じてすべてのソマリアeTAS通信を確認してください。
ソマリアeTASデータ侵害の影響を受けた英国の申請者は、ICOに報告し、Action Fraudに個人情報盗難の申し立てを行い、CIFAS保護登録に登録することができます。英国GDPRの下では、申請者は情報提供を受ける権利、アクセス権、消去権を保持します。重大なサイバー犯罪事件は、国家犯罪庁にエスカレートされる場合があります。
新しいetas.gov.soプラットフォームは安全か?二重国籍者のリスク
代替のetas.gov.soポータルは、Cloudflare WAF保護とCAPTCHAボット対策チャレンジページを使用していますが、ソマリアeTASデータ侵害は、システムのデジタルインフラにおける根本的なギャップを露呈しました。プラットフォームはevisa.gov.soからetas.gov.soに移行されましたが、公表された説明はなく、2026年9月現在、目に見えるSOC 2監査、公表されたセキュリティ監査、ログイン前のプライバシーポリシーはありません。
英国を拠点とするソマリアの二重国籍者は、ソマリアeTASデータ侵害により自宅住所とソマリアの旅行日が漏洩したため、物理的なセキュリティリスクが高まっています。ソマリランドの外務大臣アブディラフマン・ダヒール・アダンは、システムは「安全ではなく、人々のデータが過激派グループの手に渡る可能性がある」と述べました。ソマリランドはソマリアの電子ビザを完全に拒否し、ハルゲイサ空港での到着ビザを提供していますが、ソマリランドとモガディシュ間の空域紛争はすでに航空機の迂回につながっています。
申請者は、VPNを使用し、公共のWi-Fiを避け、SICAの調査が終了するまで新しい申請を待つことを検討すべきです。以前に発行された電子ビザを確認または取り消すポリシーは発行されていません。二重国籍者は、予防策として一時的な住所に通信を転送することができます。
この記事は情報提供のみを目的としており、法的助言を構成するものではありません。影響を受けた申請者は、個別のガイダンスについてデータ保護弁護士に相談してください。当社はソマリア入国管理局またはetas.gov.soとは提携していません。
ソマリアeTASデータ侵害に関するよくある質問(FAQ)
ソマリアeTASデータ侵害はいつ発生し、誰が影響を受けましたか?
ソマリアeTASデータ侵害は2025年11月11日に発覚しました。身元不明のハッカーがソマリア政府の電子ビザプラットフォームにアクセスし、英国および米国の旅行認証を申請した市民を含む35,000人以上の申請者の個人データが侵害されました。
ソマリアeTAS侵害で私のクレジットカード情報は漏洩しましたか?
いいえ。CVVと完全なカード番号は、この事件で侵害されたとは確認されていません。しかし、ソマリアeTASデータ侵害により、申請者の氏名、写真、生年月日、婚姻状況、自宅住所、メール連絡先が漏洩しました。
ソマリアeTAS侵害で私のデータが漏洩したかどうかを知るにはどうすればよいですか?
一般向けの検証済み自己チェックツールは存在しません。etas.gov.soを通じて入国管理局(SICA)に連絡し、2025年11月より前にソマリアeTAS申請を提出した場合は、データが漏洩したと仮定すべきです。
以前承認されたソマリアの電子ビザはまだ有効ですか?
2026年9月現在、入国管理局は侵害前のソマリア電子ビザを確認または取り消すポリシーを発行していません。旅行認証の有効性に関する直接の更新情報については、etas.gov.soポータルを監視すべきです。
ソマリアeTAを申請した場合、今すぐ何をすべきですか?
ソマリアeTASデータ侵害の影響を受けた英国の申請者は、直ちにExperian、Equifax、またはTransUnionで信用を凍結し、関連するすべてのパスワードをリセットし、二要素認証を有効にし、銀行および金融明細書を監視し、CIFAS保護登録に登録し、ソマリア旅行に言及するフィッシングメールに注意すべきです。
ソマリアeTAS侵害に関するメールがフィッシング詐欺かどうかをどうやって判断できますか?
ソマリアeTASデータ侵害後のフィッシングメールは、緊急を要する言葉、疑わしい送信元アドレス、予期しない添付ファイル、または緊急の支払い要求を使用することがよくあります。ソマリアeTASメッセージに返信する前に、etas.gov.soポータルを通じてすべての通信を確認する必要があります。
侵害後、ソマリアeTA料金の返金または補償を受けることはできますか?
2026年9月現在、ソマリア政府はソマリアeTASデータ侵害の被害者に対する金銭的補償、信用監視、または料金払い戻しプログラムを発表していません。今後の発表については、etas.gov.soを監視し続けるべきです。
ソマリアeTASデータ侵害を英国ICOに報告すべきですか?
はい。英国を拠点とするソマリアeTAS侵害の被害者は、サイバーセキュリティ事件をICOに報告し、Action Fraudに個人情報盗難の申し立てを行い、CIFAS保護登録に登録して、漏洩した個人データをさらなる侵害から保護すべきです。