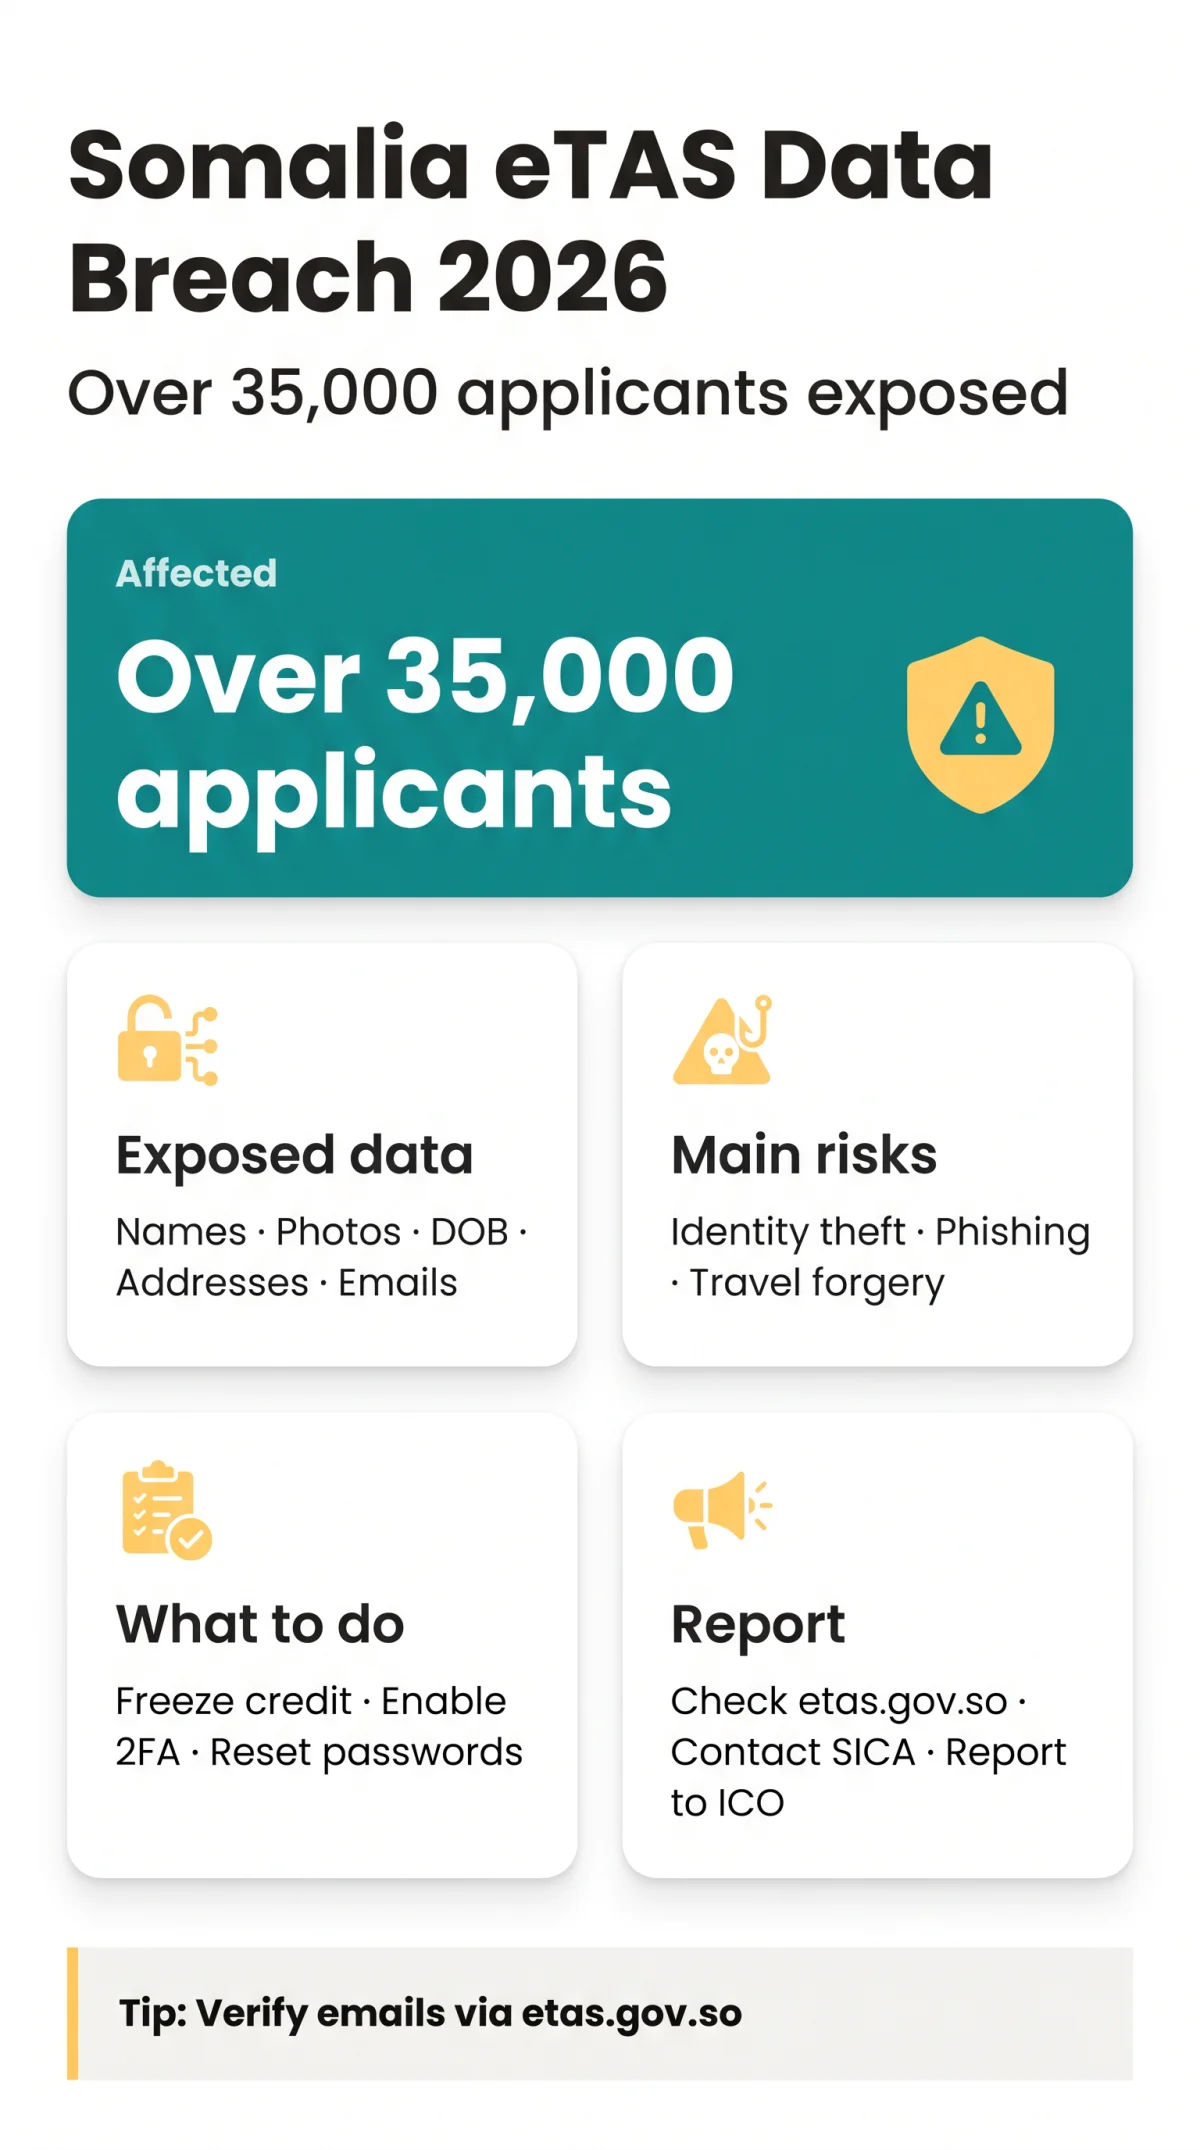
Die am 11. November 2025 entdeckte Somalia eTAS-Datenpanne legte die persönlichen Daten von über 35.000 Visumantragstellern offen, darunter vollständige Namen, Passscans, Wohnadressen und E-Mail-Kontakte. Britische Reisende, die das eTAS-System genutzt haben, sollten sofort Schutzmaßnahmen ergreifen.
Unbekannte Hacker griffen auf die E-Visum-Plattform der somalischen Regierung zu, wobei die Panne im September 2026 noch andauerte. Dieser Leitfaden erklärt, welche Daten offengelegt wurden, wie die Einwanderungs- und Staatsbürgerschaftsbehörde reagierte und welche konkreten Maßnahmen britische Antragsteller ergreifen können, um sich vor Identitätsdiebstahl, Phishing-Kampagnen und anderen Cybersicherheitsbedrohungen zu schützen. Die Zahl von 35.000 betroffenen Datensätzen wurde im November 2025 von BBC und Al Jazeera gemeldet.
Was geschah bei der Somalia eTAS-Datenpanne?
Die Somalia eTAS-Datenpanne wurde am 11. November 2025 entdeckt, wobei über 35.000 Datensätze von Antragstellern durch den Zugriff unbekannter Hacker kompromittiert wurden. Die Panne wurde als die bedeutendste Cybersicherheitsverletzung in der Geschichte Somalias beschrieben und dauerte im September 2026 noch an. Seit dem ursprünglichen Leak im November 2025 wurden bis September 2026 keine weiteren Datenlecks öffentlich gemeldet. Die Panne gilt als „andauernd“, da die Angreifer die Daten möglicherweise noch besitzen und im Laufe der Zeit nutzen könnten, nicht weil die Plattform aktiv kompromittiert bleibt.
Die Somalia eTAS-Plattform, die alle Reisenden nach Somalia, Somaliland und Puntland online nutzen müssen, wurde ursprünglich unter evisa.gov.so gehostet, bevor sie ohne öffentliche Erklärung für den Wechsel zu etas.gov.so migriert wurde. Es wurde kein bestätigtes Datum für die Eindämmung gemeldet. Die Somalia eTAS-Datenpanne stellt eine umfassendere Schwachstelle in der digitalen Infrastruktur des Landes dar und spiegelt ähnliche Vorfälle wider, die andere afrikanische eTA-Systeme betreffen, wie die im Jahr 2024 gemeldeten Probleme der Kenia eTA-Plattform.
Welche persönlichen Daten wurden bei der eTAS-Panne offengelegt?
Bestätigte offengelegte Daten bei der Somalia eTAS-Datenpanne umfassen vollständige Namen, Fotos, Geburtsdaten, Familienstand, Wohnadressen und E-Mail-Kontakte. CVV- und vollständige Kartennummern wurden nicht als kompromittiert bestätigt. Die Offenlegung von Passscans, einschließlich der in den Passbioseiten eingebetteten MRZ-Daten (Machine Readable Zone), bleibt unbestätigt, wird aber durch Berichte über „sensible persönliche Daten“ und die Art des eTAS-Antragsverfahrens impliziert, das von Antragstellern das Hochladen von Passbioseitenbildern erfordert. Wenn MRZ-Daten offengelegt wurden, könnte dies die Fälschung von Reisedokumenten ermöglichen, da MRZ-Zeilen Passnummern, Inhaberdetails und maschinenlesbare Prüfsummen enthalten, die von Grenzkontrollsystemen weltweit verwendet werden.
Geleakte Datensätze begannen online zu zirkulieren, unter anderem auf der Social-Media-Plattform X. Die Somalia eTAS-Datenpanne legte Felder offen, die das Risiko von Identitätsdiebstahl erhöhen, obwohl keine Berichte bestätigen, dass Finanzkartendaten entwendet wurden.
| Datenfeld | Risikostufe | Potenzieller Missbrauch | Empfohlene Maßnahme |
|---|---|---|---|
| Vollständiger Name & Foto | Hoch | Identitätsbetrug, Identitätsdiebstahl | Überwachung auf betrügerische Konten |
| Geburtsdatum & Familienstand | Hoch | Angriffe zur Kontowiederherstellung, Phishing | Sicherheitsfragen aktualisieren |
| Wohnadresse | Hoch | Physische Zielerfassung, Erpressung | Temporäre Umleitung in Betracht ziehen |
| E-Mail-Kontakt | Mittel | Phishing-Kampagnen, Credential Stuffing | 2FA aktivieren, Passwort ändern |
| Passscan / MRZ (unbestätigt) | Hoch | Fälschung von Reisedokumenten, Grenzkontrollbetrug | SICA zur Überprüfung kontaktieren |
| Zahlungskarten-CVV/PAN (nicht bestätigt) | Niedrig | Keine bestätigte Offenlegung | Kontoauszüge vorsorglich überwachen |
Reisehinweise und Reaktion der Regierung
13. Nov 2025
US-Botschaft warnte, dass mindestens 35.000 Personen betroffen sind; empfahl FTC und STEP für betroffene Bürger
14. Nov 2025
Britische Regierung gab Reisewarnung heraus, die Reisende aufforderte, Risiken zu berücksichtigen; stellte fest, dass die Panne andauert
15. Nov 2025
SICA-Generaldirektor Mustafa Sheikh Ali Duhulow bezeichnete die Berichte über die Panne als „koordinierte Desinformationskampagnen“
16. Nov 2025
Behörde bestätigte die Panne offiziell, leitete eine Untersuchung ein, entließ den stellvertretenden Direktor Mohamed Kasim; Hussein Abdullahi Sheikh wurde als Nachfolger ernannt
Bis September 2026 wurde kein Untersuchungsbericht veröffentlicht und kein Entschädigungs- oder Kreditüberwachungsprogramm für betroffene Antragsteller angekündigt. SICA verpflichtete sich, einen Bericht zu veröffentlichen und betroffene Personen direkt zu informieren, es wurde jedoch kein Zeitplan genannt.
Wie Sie sich nach der eTAS-Datenpanne schützen können
Britische Antragsteller, die von der Somalia eTAS-Datenpanne betroffen sind, sollten sieben Schritte befolgen: Kredit einfrieren, Passwörter zurücksetzen, 2FA aktivieren, Kontoauszüge überwachen, CIFAS-Schutz registrieren, auf Phishing achten und SICA zur Datenüberprüfung kontaktieren.
Kredit einfrieren oder Betrugswarnung einrichten
Kontaktieren Sie Experian, Equifax oder TransUnion, um Ihren Kredit einzufrieren oder eine Betrugswarnung einzurichten.
Passwörter für verwandte Konten ändern
Setzen Sie Passwörter für alle Konten zurück, die dieselbe E-Mail oder dasselbe Passwort wie Ihre eTAS-Anwendung verwenden.
Zwei-Faktor-Authentifizierung aktivieren
Aktivieren Sie 2FA für E-Mail- und Finanzkonten für eine zusätzliche Sicherheitsebene.
Bank- und Kreditkartenabrechnungen überwachen
Überprüfen Sie Ihre Bank- und Kreditkartenabrechnungen auf ungewöhnliche oder nicht autorisierte Abbuchungen.
CIFAS-Schutzregistrierung beantragen
Melden Sie sich für die CIFAS-Schutzregistrierung an, um sich zusätzlich vor Identitätsdiebstahl zu schützen.
Auf Phishing-E-Mails achten
Seien Sie wachsam bei Phishing-E-Mails, die sich auf Reisen nach Somalia beziehen; überprüfen Sie jede Kommunikation, bevor Sie antworten.
etas.gov.so auf Updates nach der Untersuchung überprüfen
Überwachen Sie etas.gov.so auf Updates der Einwanderungs- und Staatsbürgerschaftsbehörde bezüglich der Datenüberprüfung.
Phishing-Betrug und Meldung der Panne: Was britische Antragsteller tun können
Opfer der Somalia eTAS-Panne sind einem erhöhten Phishing-Risiko ausgesetzt und sollten den Vorfall dem ICO melden, Identitätsdiebstahl bei Action Fraud anzeigen und sich gemäß der britischen DSGVO für die CIFAS-Schutzregistrierung anmelden.
Nach der Somalia eTAS-Datenpanne begannen geleakte persönliche Daten online zu zirkulieren, unter anderem auf der Social-Media-Plattform X. Angreifer nutzen diese offengelegten Informationen, um überzeugende Phishing-Kampagnen gegen Antragsteller zu erstellen. Häufige Betrugsmuster umfassen gefälschte eTAS-Verlängerungs-E-Mails, betrügerische Botschaftskommunikationen, die sich auf bestimmte Reisedaten beziehen, und WhatsApp-Nachrichten, die zu dringenden Zahlungen auffordern. Warnsignale sind Dringlichkeitssprache, verdächtige Absenderadressen, unerwartete Anhänge und Zahlungsaufforderungen. Überprüfen Sie alle Somalia eTAS-Kommunikationen über etas.gov.so, bevor Sie antworten.
Britische Antragsteller, die von der Somalia eTAS-Datenpanne betroffen sind, können den Vorfall dem ICO melden, Identitätsdiebstahl bei Action Fraud anzeigen und sich für die CIFAS-Schutzregistrierung anmelden. Gemäß der britischen DSGVO behalten Antragsteller das Recht auf Information, das Recht auf Zugang und das Recht auf Löschung. Schwerwiegende Cyberkriminalitätsfälle können an die National Crime Agency weitergeleitet werden.
Ist die neue etas.gov.so-Plattform sicher? Risiken für Doppelstaatsbürger
Das Ersatzportal etas.gov.so verwendet Cloudflare WAF-Schutz und eine CAPTCHA-Bot-Mitigations-Challenge-Seite, aber die Somalia eTAS-Datenpanne legte grundlegende Lücken in der digitalen Infrastruktur des Systems offen. Die Plattform wurde von evisa.gov.so zu etas.gov.so migriert, ohne dass eine Erklärung veröffentlicht wurde, und im September 2026 gibt es kein sichtbares SOC 2-Audit, kein veröffentlichtes Sicherheitsaudit und keine Datenschutzrichtlinie vor dem Login.
Britisch-somalische Doppelstaatsbürger sind erhöhten physischen Sicherheitsrisiken ausgesetzt, da die Somalia eTAS-Datenpanne Wohnadressen zusammen mit Reisedaten nach Somalia offengelegt hat. Somalilands Außenminister Abdirahman Dahir Aadan erklärte, das System sei „nicht sicher und die Daten der Menschen könnten in die Hände extremistischer Gruppen fallen“. Somaliland lehnt das somalische E-Visum vollständig ab und bietet Visum bei Ankunft am Flughafen Hargeisa an, während ein Luftraumstreit zwischen Somaliland und Mogadischu bereits zu Flugumleitungen geführt hat.
Antragsteller sollten ein VPN verwenden, öffentliches WLAN meiden und in Betracht ziehen, auf den Abschluss der SICA-Untersuchung zu warten, bevor sie neue Anträge einreichen. Es wurde keine Richtlinie herausgegeben, die zuvor ausgestellte E-Visa bestätigt oder widerruft. Doppelstaatsbürger können vorsorglich Korrespondenz an eine temporäre Adresse umleiten.
Dieser Artikel dient nur zu Informationszwecken und stellt keine Rechtsberatung dar. Betroffene Antragsteller sollten einen Datenschutzanwalt für persönliche Beratung konsultieren. Wir sind nicht mit der somalischen Einwanderungs- und Staatsbürgerschaftsbehörde oder etas.gov.so verbunden.
Häufig gestellte Fragen (FAQ) zur Somalia eTAS-Datenpanne
Wann ereignete sich die Somalia eTAS-Datenpanne und wer war betroffen?
Die Somalia eTAS-Datenpanne wurde am 11. November 2025 entdeckt. Unbekannte Hacker griffen auf die E-Visum-Plattform der somalischen Regierung zu und kompromittierten die persönlichen Daten von über 35.000 Antragstellern, darunter sowohl britische als auch US-amerikanische Bürger, die eine Reisegenehmigung beantragt hatten.
Wurden meine Kreditkartendaten bei der Somalia eTAS-Panne kompromittiert?
Nein. CVV- und vollständige Kartennummern wurden bei dem Vorfall nicht als kompromittiert bestätigt. Die Somalia eTAS-Datenpanne legte jedoch vollständige Namen, Fotos, Geburtsdaten, Familienstand, Wohnadressen und E-Mail-Kontakte der Antragsteller offen.
Woher weiß ich, ob meine Daten bei der Somalia eTAS-Panne betroffen waren?
Es gibt kein verifiziertes Selbstüberprüfungstool für die Öffentlichkeit. Sie sollten die Einwanderungs- und Staatsbürgerschaftsbehörde (SICA) über etas.gov.so kontaktieren und davon ausgehen, dass Ihre Daten offengelegt wurden, wenn Sie vor November 2025 einen Somalia eTAS-Antrag eingereicht haben.
Ist mein zuvor genehmigtes Somalia E-Visum noch gültig?
Bis September 2026 wurde von der Einwanderungs- und Staatsbürgerschaftsbehörde keine Richtlinie herausgegeben, die vor der Panne ausgestellte Somalia E-Visa bestätigt oder widerruft. Sie sollten das etas.gov.so-Portal auf direkte Updates bezüglich der Gültigkeit Ihrer Reisegenehmigung überwachen.
Was sollte ich jetzt tun, wenn ich ein Somalia eTA beantragt habe?
Britische Antragsteller, die von der Somalia eTAS-Datenpanne betroffen sind, sollten sofort den Kredit bei Experian, Equifax oder TransUnion einfrieren, alle zugehörigen Passwörter zurücksetzen, die Zwei-Faktor-Authentifizierung aktivieren, Bank- und Finanzabrechnungen überwachen, sich für die CIFAS-Schutzregistrierung anmelden und auf Phishing-E-Mails achten, die sich auf Reisen nach Somalia beziehen.
Wie erkenne ich, ob eine E-Mail über die Somalia eTAS-Panne ein Phishing-Betrug ist?
Phishing-E-Mails nach der Somalia eTAS-Datenpanne verwenden oft Dringlichkeitssprache, verdächtige Absenderadressen, unerwartete Anhänge oder dringende Zahlungsaufforderungen. Sie müssen alle Kommunikationen über das etas.gov.so-Portal überprüfen, bevor Sie auf eine Somalia eTAS-Nachricht antworten.
Kann ich nach der Panne eine Rückerstattung oder Entschädigung für die Somalia eTA-Gebühr erhalten?
Bis September 2026 wurde von der somalischen Regierung kein Finanzentschädigungs-, Kreditüberwachungs- oder Gebührenerstattungsprogramm für Opfer der Somalia eTAS-Datenpanne angekündigt. Sie sollten etas.gov.so weiterhin auf zukünftige Ankündigungen überwachen.
Sollte ich die Somalia eTAS-Datenpanne dem britischen ICO melden?
Ja. Britische Opfer der Somalia eTAS-Panne sollten den Cybersicherheitsvorfall dem ICO melden, Identitätsdiebstahl bei Action Fraud anzeigen und sich für die CIFAS-Schutzregistrierung anmelden, um ihre offengelegten persönlichen Daten vor weiterer Kompromittierung zu schützen.