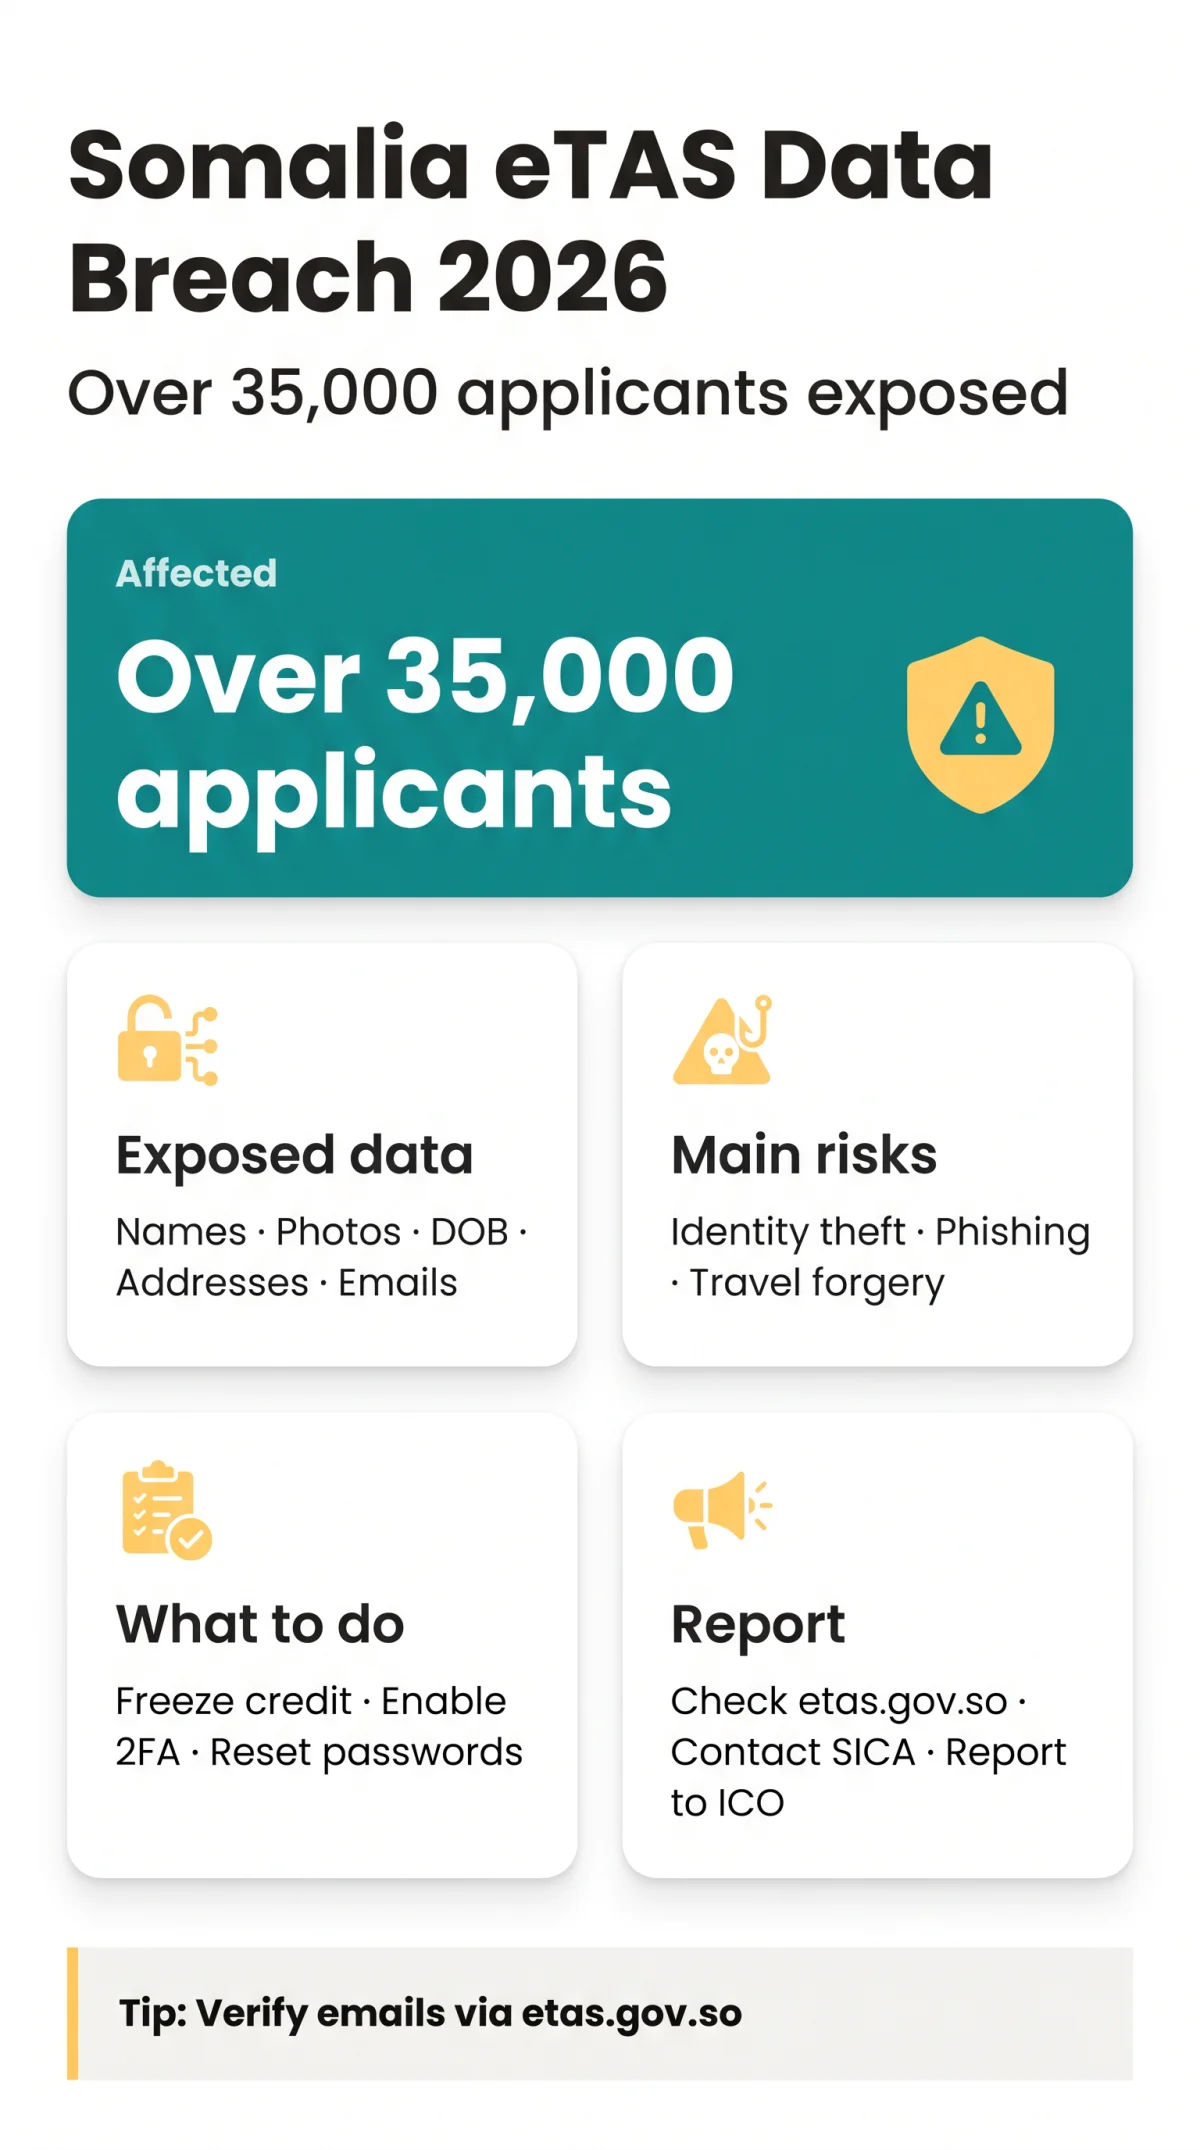
Het Somalië eTAS datalek, ontdekt op 11 november 2025, heeft de persoonlijke gegevens van meer dan 35.000 visumaanvragers blootgesteld, waaronder volledige namen, paspoortscans, thuisadressen en e-mailcontacten. Britse reizigers die het eTAS-systeem hebben gebruikt, moeten onmiddellijk beschermende maatregelen nemen.
Ongeïdentificeerde hackers kregen toegang tot het e-visumplatform van de Somalische overheid, waarbij het lek vanaf september 2026 als voortdurend werd beschouwd. Deze gids legt uit welke gegevens zijn blootgesteld, hoe de Immigratie- en Burgerschapsdienst heeft gereageerd en welke concrete acties Britse aanvragers kunnen ondernemen om zichzelf te beschermen tegen identiteitsdiefstal, phishingcampagnes en andere cyberbeveiligingsbedreigingen. Het aantal van 35.000 getroffen records werd in november 2025 gemeld door de BBC en Al Jazeera.
Wat Gebeurde er bij het Somalië eTAS Datalek?
Het Somalië eTAS datalek werd ontdekt op 11 november 2025, waarbij meer dan 35.000 aanvragersrecords werden gecompromitteerd door toegang van ongeïdentificeerde hackers. Het lek werd beschreven als de meest significante cyberbeveiligingsinbreuk in de geschiedenis van Somalië, en de status ervan bleef voortdurend vanaf september 2026. Vanaf september 2026 zijn er geen aanvullende datadumps publiekelijk gemeld sinds het initiële lek in november 2025. Het lek wordt als “voortdurend” beschouwd omdat de aanvallers de gegevens mogelijk nog steeds in bezit hebben en deze na verloop van tijd kunnen gebruiken, niet omdat het platform actief gecompromitteerd blijft.
Het Somalië eTAS-platform, dat alle reizigers naar Somalië, Somaliland en Puntland moeten gebruiken om online aan te vragen, werd oorspronkelijk gehost op evisa.gov.so voordat het werd gemigreerd naar etas.gov.so zonder openbare verklaring voor de overstap. Er is geen bevestigde datum van indamming gemeld. Het Somalië eTAS datalek vertegenwoordigt een bredere kwetsbaarheid in de digitale infrastructuur van het land, wat vergelijkbare incidenten weerspiegelt die andere Afrikaanse eTA-systemen treffen, zoals de problemen met het Kenia eTA-platform die in 2024 werden gemeld.
Welke Persoonlijke Gegevens Zijn Blootgesteld bij het eTAS-lek?
Bevestigde blootgestelde gegevens bij het Somalië eTAS datalek omvatten volledige namen, foto’s, geboortedata, burgerlijke staat, thuisadressen en e-mailcontacten. CVV en volledige kaartnummers werden niet bevestigd gecompromitteerd. Blootstelling van paspoortscans, inclusief de Machine Readable Zone (MRZ) gegevens ingebed in paspoortbiopagina’s, blijft onbevestigd, maar wordt geïmpliceerd door meldingen van “gevoelige persoonlijke gegevens” en de aard van het eTAS-aanvraagproces, dat aanvragers vereist om afbeeldingen van paspoortbiopagina’s te uploaden. Als MRZ-gegevens zijn blootgesteld, kan dit leiden tot vervalsing van reisdocumenten, aangezien MRZ-regels paspoortnummers, houdergegevens en machineleesbare controlesommen bevatten die wereldwijd door grenscontrolesystemen worden gebruikt.
Gelekte records begonnen online te circuleren, onder andere op het sociale mediaplatform X. Het Somalië eTAS datalek heeft velden blootgesteld die het risico op identiteitsdiefstal verhogen, hoewel geen enkele melding bevestigt dat financiële kaartgegevens zijn gestolen.
| Gegevensveld | Risiconiveau | Potentieel Misbruik | Aanbevolen Actie |
|---|---|---|---|
| Volledige naam & foto | Hoog | Identiteitsfraude, impersonatie | Controleren op frauduleuze accounts |
| Geboortedatum & burgerlijke staat | Hoog | Accountherstel aanvallen, phishing | Beveiligingsvragen bijwerken |
| Thuisadres | Hoog | Fysieke targeting, afpersing | Overweeg tijdelijke omleiding |
| E-mailcontact | Medium | Phishingcampagnes, credential stuffing | 2FA inschakelen, wachtwoord wijzigen |
| Paspoortscan / MRZ (onbevestigd) | Hoog | Vervalsing van reisdocumenten, grenscontrolefraude | Contact opnemen met SICA voor verificatie |
| Betaalkaart CVV/PAN (niet bevestigd) | Laag | Geen bevestigde blootstelling | Bankafschriften controleren als voorzorgsmaatregel |
Reisadviezen en Overheidsreactie
13 nov 2025
Amerikaanse ambassade waarschuwde dat minstens 35.000 mensen getroffen waren; adviseerde FTC en STEP voor getroffen burgers
14 nov 2025
Britse regering gaf advies uit waarin reizigers werden aangespoord risico’s te overwegen; merkte op dat het lek voortduurt
15 nov 2025
SICA directeur-generaal Mustafa Sheikh Ali Duhulow noemde lekrapporten “gecoördineerde desinformatiecampagnes”
16 nov 2025
Agentschap bevestigde formeel het lek, startte een onderzoek, ontsloeg adjunct-directeur Mohamed Kasim; Hussein Abdullahi Sheikh aangesteld als vervanger
Er is geen onderzoeksrapport gepubliceerd vanaf september 2026, en er is geen compensatie- of kredietbewakingsprogramma aangekondigd voor getroffen aanvragers. SICA heeft beloofd een rapport te publiceren en getroffen personen rechtstreeks te informeren, maar er is geen tijdlijn verstrekt.
Hoe Beschermt U Zichzelf Na het eTAS Datalek
Britse aanvragers die getroffen zijn door het Somalië eTAS datalek moeten zeven stappen volgen: krediet bevriezen, wachtwoorden opnieuw instellen, 2FA inschakelen, bankafschriften controleren, zich inschrijven voor CIFAS-bescherming, alert zijn op phishing en contact opnemen met SICA voor gegevensverificatie.
Krediet bevriezen of een fraudewaarschuwing plaatsen
Neem contact op met Experian, Equifax of TransUnion om uw krediet te bevriezen of een fraudewaarschuwing te plaatsen.
Wachtwoorden wijzigen op gerelateerde accounts
Stel wachtwoorden opnieuw in op alle accounts die hetzelfde e-mailadres of wachtwoord gebruiken als uw eTAS-aanvraag.
Twee-factor authenticatie inschakelen
Schakel 2FA in op e-mail- en financiële accounts voor een extra beveiligingslaag.
Bank- en creditcardafschriften controleren
Controleer uw bank- en creditcardafschriften op ongebruikelijke of ongeautoriseerde afschrijvingen.
Inschrijven voor CIFAS Protective Registration
Meld u aan voor CIFAS Protective Registration voor extra bescherming tegen identiteitsdiefstal.
Let op phishing-e-mails
Wees alert op phishing-e-mails die verwijzen naar reizen naar Somalië; verifieer elke communicatie voordat u reageert.
Controleer etas.gov.so voor updates na onderzoek
Controleer etas.gov.so voor updates van de Immigratie- en Burgerschapsdienst met betrekking tot gegevensverificatie.
Phishing-scams en het Melden van het Lek: Wat Britse Aanvragers Kunnen Doen
Slachtoffers van het Somalië eTAS-lek lopen een verhoogd risico op phishing en moeten het incident melden bij de ICO, claims wegens identiteitsdiefstal indienen bij Action Fraud en zich inschrijven voor CIFAS Protective Registration onder de Britse AVG.
Na het Somalië eTAS datalek begonnen gelekte persoonlijke gegevens online te circuleren, onder andere op het sociale mediaplatform X. Aanvallers exploiteren deze blootgestelde informatie om overtuigende phishingcampagnes op te zetten gericht op aanvragers. Veelvoorkomende scam-patronen zijn onder meer valse eTAS-verlengings-e-mails, frauduleuze ambassadecommunicatie die verwijst naar specifieke reisdata, en WhatsApp-berichten die aandringen op dringende betaling. Rode vlaggen zijn onder meer taal die urgentie uitdrukt, verdachte afzenderadressen, onverwachte bijlagen en betalingsverzoeken. Verifieer alle Somalië eTAS-communicatie via etas.gov.so voordat u reageert.
Britse aanvragers die getroffen zijn door het Somalië eTAS datalek kunnen dit melden bij de ICO, claims wegens identiteitsdiefstal indienen bij Action Fraud en zich inschrijven voor CIFAS Protective Registration. Onder de Britse AVG behouden aanvragers het recht om geïnformeerd te worden, het recht op toegang en het recht op gegevenswissing. Ernstige cybercriminaliteitszaken kunnen worden geëscaleerd naar de National Crime Agency.
Is het Nieuwe etas.gov.so Platform Veilig? Risico’s voor Dubbele Nationaliteiten
Het vervangende etas.gov.so portaal maakt gebruik van Cloudflare WAF bescherming en een CAPTCHA bot-mitigatie uitdagingspagina, maar het Somalië eTAS datalek heeft fundamentele hiaten in de digitale infrastructuur van het systeem blootgelegd. Het platform werd gemigreerd van evisa.gov.so naar etas.gov.so zonder gepubliceerde verklaring, en vanaf september 2026 is er geen zichtbare SOC 2 audit, geen gepubliceerde beveiligingsaudit en geen privacybeleid vóór inloggen.
Britse Somalische dubbele nationaliteiten lopen een verhoogd fysiek-beveiligingsrisico omdat het Somalië eTAS datalek thuisadressen heeft blootgesteld naast reizigersdata naar Somalië. De Somalilandse minister van Buitenlandse Zaken Abdirahman Dahir Aadan verklaarde dat het systeem “niet veilig was en dat de gegevens van mensen in handen kunnen vallen van extremistische groeperingen.” Somaliland verwerpt het Somalische e-visum volledig en biedt visum bij aankomst op Hargeisa Airport, terwijl een luchtruimgeschil tussen Somaliland en Mogadishu al heeft geleid tot omleidingen van luchtvaartmaatschappijen.
Aanvragers moeten een VPN gebruiken, openbare Wi-Fi vermijden en overwegen te wachten tot het SICA-onderzoek is afgerond voordat ze nieuwe aanvragen indienen. Er is geen beleid uitgevaardigd dat eerder uitgegeven e-visa bevestigt of intrekt. Dubbele nationaliteiten kunnen uit voorzorg correspondentie naar een tijdelijk adres laten omleiden.
Dit artikel is uitsluitend bedoeld ter informatie en vormt geen juridisch advies. Getroffen aanvragers dienen een advocaat gespecialiseerd in gegevensbescherming te raadplegen voor persoonlijk advies. Wij zijn niet gelieerd aan de Somalische Immigratie- en Burgerschapsdienst of etas.gov.so.
Veelgestelde Vragen (FAQ) Over het Somalië eTAS Datalek
Wanneer vond het Somalië eTAS datalek plaats en wie werd getroffen?
Het Somalië eTAS datalek werd ontdekt op 11 november 2025. Ongeïdentificeerde hackers kregen toegang tot het e-visumplatform van de Somalische overheid, waarbij de persoonlijke gegevens van meer dan 35.000 aanvragers werden gecompromitteerd, waaronder zowel Britse als Amerikaanse burgers die een reisautorisatie aanvroegen.
Zijn mijn creditcardgegevens gecompromitteerd bij het Somalië eTAS-lek?
Nee. CVV en volledige kaartnummers werden niet bevestigd gecompromitteerd bij het incident. Het Somalië eTAS datalek heeft echter wel volledige namen, foto’s, geboortedata, burgerlijke staat, thuisadressen en e-mailcontacten van aanvragers blootgesteld.
Hoe weet ik of mijn gegevens bij het Somalië eTAS-lek betrokken waren?
Er bestaat geen geverifieerde zelfcontroletool voor het publiek. U dient contact op te nemen met de Immigratie- en Burgerschapsdienst (SICA) via etas.gov.so en ervan uit te gaan dat uw gegevens zijn blootgesteld als u vóór november 2025 een Somalië eTAS-aanvraag hebt ingediend.
Is mijn eerder goedgekeurde Somalië e-visum nog geldig?
Vanaf september 2026 is er geen beleid uitgevaardigd door de Immigratie- en Burgerschapsdienst dat e-visa voor Somalië van vóór het lek bevestigt of intrekt. U dient het etas.gov.so-portaal te controleren op directe updates met betrekking tot de geldigheid van uw reisautorisatie.
Wat moet ik nu doen als ik een Somalië eTA heb aangevraagd?
Britse aanvragers die getroffen zijn door het Somalië eTAS datalek moeten onmiddellijk krediet bevriezen bij Experian, Equifax of TransUnion, alle gerelateerde wachtwoorden opnieuw instellen, twee-factor authenticatie inschakelen, bank- en financiële afschriften controleren, zich inschrijven voor CIFAS Protective Registration en alert zijn op phishing-e-mails die verwijzen naar reizen naar Somalië.
Hoe kan ik zien of een e-mail over het Somalië eTAS-lek een phishing-scam is?
Phishing-e-mails na het Somalië eTAS datalek gebruiken vaak taal die urgentie uitdrukt, verdachte afzenderadressen, onverwachte bijlagen of dringende betalingsverzoeken. U moet alle communicatie via het etas.gov.so-portaal verifiëren voordat u reageert op een Somalië eTAS-bericht.
Kan ik een terugbetaling of compensatie krijgen voor de Somalië eTA-kosten na het lek?
Er is geen financiële compensatie, kredietbewaking of programma voor terugbetaling van kosten aangekondigd door de Somalische overheid voor slachtoffers van het Somalië eTAS datalek vanaf september 2026. U dient etas.gov.so te blijven controleren op toekomstige aankondigingen.
Moet ik het Somalië eTAS datalek melden bij de Britse ICO?
Ja. Britse slachtoffers van het Somalië eTAS-lek moeten het cyberbeveiligingsincident melden bij de ICO, claims wegens identiteitsdiefstal indienen bij Action Fraud en zich inschrijven voor CIFAS Protective Registration om hun blootgestelde persoonlijke gegevens te beschermen tegen verdere compromittering.