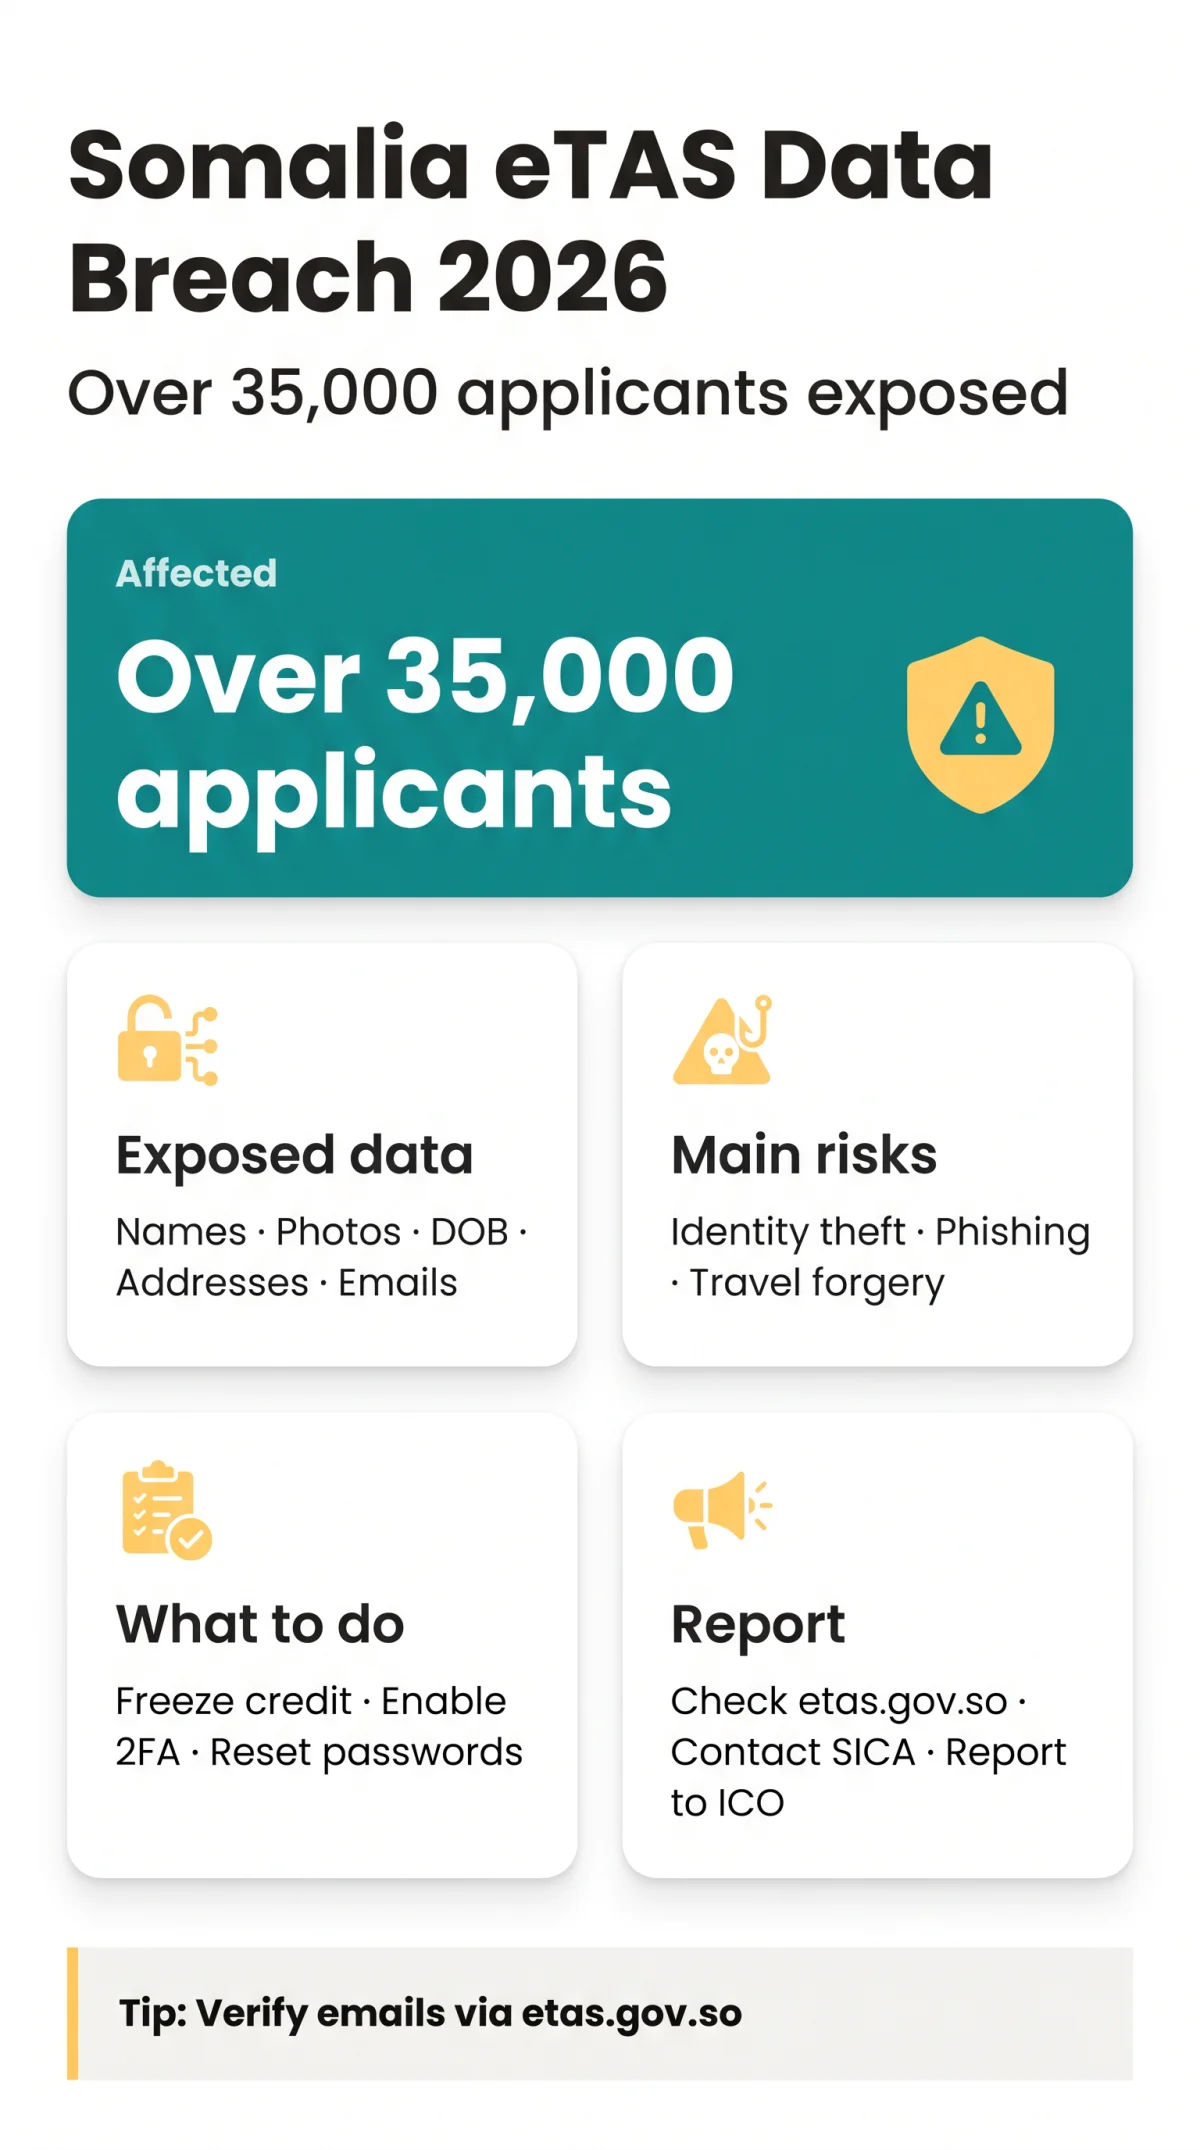
Wyciek danych Somalia eTAS, odkryty 11 listopada 2025 roku, ujawnił dane osobowe ponad 35 000 wnioskodawców wizowych, w tym pełne imiona i nazwiska, skany paszportów, adresy domowe i kontakty e-mail. Podróżni z Wielkiej Brytanii, którzy korzystali z systemu eTAS, powinni natychmiast podjąć kroki ochronne.
Nieustaleni hakerzy uzyskali dostęp do platformy e-wizowej rządu Somalii, a wyciek został uznany za trwający od września 2026 roku. Ten przewodnik wyjaśnia, jakie dane zostały ujawnione, jak zareagowała Agencja Imigracji i Obywatelstwa oraz jakie konkretne działania mogą podjąć wnioskodawcy z Wielkiej Brytanii, aby chronić się przed kradzieżą tożsamości, kampaniami phishingowymi i innymi zagrożeniami cyberbezpieczeństwa. Liczba 35 000 dotkniętych rekordów została zgłoszona przez BBC i Al Jazeerę w listopadzie 2025 roku.
Co wydarzyło się podczas wycieku danych Somalia eTAS?
Wyciek danych Somalia eTAS został odkryty 11 listopada 2025 roku, naruszając ponad 35 000 rekordów wnioskodawców poprzez dostęp nieustalonych hakerów. Wyciek został opisany jako najpoważniejsze naruszenie cyberbezpieczeństwa w historii Somalii, a jego status pozostawał aktywny od września 2026 roku. Od września 2026 roku nie zgłoszono publicznie żadnych dodatkowych zrzutów danych od czasu początkowego wycieku w listopadzie 2025 roku. Wyciek jest uważany za „trwający”, ponieważ atakujący mogą nadal posiadać dane i wykorzystywać je w czasie, a nie dlatego, że platforma pozostaje aktywnie skompromitowana.
Platforma Somalia eTAS, z której wszyscy podróżni do Somalii, Somalilandu i Puntlandu muszą korzystać, aby złożyć wniosek online, była pierwotnie hostowana pod adresem evisa.gov.so, zanim została przeniesiona na etas.gov.so bez publicznego wyjaśnienia tej zmiany. Nie zgłoszono potwierdzonej daty opanowania sytuacji. Wyciek danych Somalia eTAS stanowi szerszą lukę w infrastrukturze cyfrowej kraju, odzwierciedlając podobne incydenty dotykające inne afrykańskie systemy eTA, takie jak problemy z platformą eTA w Kenii zgłoszone w 2024 roku.
Jakie dane osobowe zostały ujawnione w wycieku eTAS?
Potwierdzone ujawnione dane w wycieku danych Somalia eTAS obejmują pełne imiona i nazwiska, zdjęcia, daty urodzenia, stan cywilny, adresy domowe i kontakty e-mail. Nie potwierdzono naruszenia numerów CVV i pełnych numerów kart. Ujawnienie skanów paszportów, w tym danych strefy odczytu maszynowego (MRZ) osadzonych w stronach biograficznych paszportów, pozostaje niepotwierdzone, ale jest sugerowane przez doniesienia o „wrażliwych danych osobowych” i charakter procesu składania wniosków eTAS, który wymaga od wnioskodawców przesłania zdjęć stron biograficznych paszportów. Jeśli dane MRZ zostały ujawnione, mogłoby to umożliwić fałszowanie dokumentów podróży, ponieważ linie MRZ zawierają numery paszportów, dane posiadacza i sumy kontrolne odczytywane maszynowo, używane przez systemy kontroli granicznej na całym świecie.
Wyciekłe rekordy zaczęły krążyć online, w tym na platformie mediów społecznościowych X. Wyciek danych Somalia eTAS ujawnił pola, które zwiększają ryzyko kradzieży tożsamości, chociaż żadne doniesienia nie potwierdzają, że dane kart finansowych zostały skradzione.
| Pole danych | Poziom ryzyka | Potencjalne niewłaściwe użycie | Zalecane działanie |
|---|---|---|---|
| Imię i nazwisko oraz zdjęcie | Wysokie | Oszustwo tożsamości, podszywanie się | Monitoruj pod kątem fałszywych kont |
| Data urodzenia i stan cywilny | Wysokie | Ataki na odzyskiwanie konta, phishing | Zaktualizuj pytania bezpieczeństwa |
| Adres domowy | Wysokie | Fizyczne namierzanie, wymuszenia | Rozważ tymczasowe przekierowanie |
| Kontakt e-mail | Średnie | Kampanie phishingowe, credential stuffing | Włącz 2FA, zmień hasło |
| Skan paszportu / MRZ (niepotwierdzone) | Wysokie | Fałszowanie dokumentów podróży, oszustwa kontroli granicznej | Skontaktuj się z SICA w celu weryfikacji |
| CVV/PAN karty płatniczej (niepotwierdzone) | Niskie | Brak potwierdzonego ujawnienia | Monitoruj wyciągi bankowe jako środek ostrożności |
Ostrzeżenia dla podróżnych i reakcja rządu
13 listopada 2025
Ambasada USA ostrzegła, że dotkniętych jest co najmniej 35 000 osób; zaleciła FTC i STEP dla dotkniętych obywateli
14 listopada 2025
Rząd Wielkiej Brytanii wydał ostrzeżenie, wzywając podróżnych do rozważenia ryzyka; zauważył, że wyciek trwa
15 listopada 2025
Dyrektor Generalny SICA Mustafa Sheikh Ali Duhulow nazwał doniesienia o wycieku „skoordynowanymi kampaniami dezinformacyjnymi”
16 listopada 2025
Agencja formalnie potwierdziła wyciek, wszczęła dochodzenie, zwolniła zastępcę dyrektora Mohameda Kasima; Hussein Abdullahi Sheikh został mianowany jego następcą
Do września 2026 roku nie opublikowano żadnego raportu z dochodzenia i nie ogłoszono żadnego programu odszkodowań ani monitorowania kredytów dla poszkodowanych wnioskodawców. SICA zobowiązała się do opublikowania raportu i bezpośredniego poinformowania poszkodowanych osób, ale nie podano żadnego harmonogramu.
Jak chronić się po wycieku danych eTAS
Wnioskodawcy z Wielkiej Brytanii dotknięci wyciekiem danych Somalia eTAS powinni wykonać siedem kroków: zamrozić kredyt, zresetować hasła, włączyć 2FA, monitorować wyciągi bankowe, zapisać się do ochrony CIFAS, uważać na phishing i skontaktować się z SICA w celu weryfikacji danych.
Zamroź kredyt lub umieść alert o oszustwie
Skontaktuj się z Experian, Equifax lub TransUnion, aby zamrozić swój kredyt lub umieścić alert o oszustwie.
Zmień hasła na powiązanych kontach
Zresetuj hasła na wszystkich kontach używających tego samego adresu e-mail lub hasła, co w aplikacji eTAS.
Włącz uwierzytelnianie dwuskładnikowe
Włącz 2FA na kontach e-mail i finansowych, aby uzyskać dodatkową warstwę bezpieczeństwa.
Monitoruj wyciągi bankowe i karty kredytowe
Sprawdzaj wyciągi bankowe i karty kredytowe pod kątem nietypowych lub nieautoryzowanych opłat.
Zarejestruj się w CIFAS Protective Registration
Zarejestruj się w CIFAS Protective Registration, aby uzyskać dodatkową ochronę przed kradzieżą tożsamości.
Uważaj na e-maile phishingowe
Bądź czujny na e-maile phishingowe dotyczące podróży do Somalii; zweryfikuj każdą komunikację przed odpowiedzią.
Sprawdź etas.gov.so pod kątem aktualizacji po dochodzeniu
Monitoruj etas.gov.so pod kątem aktualizacji od Agencji Imigracji i Obywatelstwa dotyczących weryfikacji danych.
Oszustwa phishingowe i zgłaszanie wycieku: Co mogą zrobić wnioskodawcy z Wielkiej Brytanii
Ofiary wycieku danych Somalia eTAS są narażone na zwiększone ryzyko phishingu i powinny zgłosić incydent do ICO, złożyć roszczenia o kradzież tożsamości w Action Fraud i zarejestrować się w CIFAS Protective Registration zgodnie z brytyjskim RODO.
Po wycieku danych Somalia eTAS, wyciekłe dane osobowe zaczęły krążyć online, w tym na platformie mediów społecznościowych X. Atakujący wykorzystują te ujawnione informacje do tworzenia przekonujących kampanii phishingowych skierowanych do wnioskodawców. Typowe schematy oszustw obejmują fałszywe e-maile o odnowieniu eTAS, fałszywe komunikaty ambasady odwołujące się do konkretnych dat podróży oraz wiadomości WhatsApp wzywające do pilnej płatności. Czerwone flagi obejmują język pilności, podejrzane adresy nadawców, nieoczekiwane załączniki i prośby o płatność. Zweryfikuj wszystkie komunikaty Somalia eTAS za pośrednictwem etas.gov.so przed odpowiedzią.
Wnioskodawcy z Wielkiej Brytanii dotknięci wyciekiem danych Somalia eTAS mogą zgłosić incydent do ICO, złożyć roszczenia o kradzież tożsamości w Action Fraud i zarejestrować się w CIFAS Protective Registration. Zgodnie z brytyjskim RODO, wnioskodawcy zachowują prawo do informacji, prawo dostępu i prawo do usunięcia danych. Poważne przypadki cyberprzestępczości mogą być eskalowane do National Crime Agency.
Czy nowa platforma etas.gov.so jest bezpieczna? Ryzyka dla podwójnych obywateli
Zastępczy portal etas.gov.so korzysta z ochrony Cloudflare WAF i strony z wyzwaniem CAPTCHA do łagodzenia botów, ale wyciek danych Somalia eTAS ujawnił fundamentalne luki w infrastrukturze cyfrowej systemu. Platforma została przeniesiona z evisa.gov.so na etas.gov.so bez opublikowanego wyjaśnienia, a od września 2026 roku nie ma widocznego audytu SOC 2, opublikowanego audytu bezpieczeństwa ani polityki prywatności przed logowaniem.
Podwójni obywatele Somalii mieszkający w Wielkiej Brytanii są narażeni na zwiększone ryzyko bezpieczeństwa fizycznego, ponieważ wyciek danych Somalia eTAS ujawnił adresy domowe wraz z datami podróży do Somalii. Minister Spraw Zagranicznych Somalilandu Abdirahman Dahir Aadan stwierdził, że system „nie jest bezpieczny, a dane ludzi mogą wpaść w ręce grup ekstremistycznych”. Somaliland całkowicie odrzuca e-wizę Somalii i oferuje wizę na lotnisku w Hargeisie, podczas gdy spór o przestrzeń powietrzną między Somalilandem a Mogadiszu już spowodował przekierowania linii lotniczych.
Wnioskodawcy powinni używać VPN, unikać publicznych sieci Wi-Fi i rozważyć poczekanie na zakończenie dochodzenia SICA przed składaniem nowych wniosków. Nie wydano żadnej polityki potwierdzającej ani odwołującej wcześniej wydane e-wizy. Podwójni obywatele mogą przekierować korespondencję na tymczasowy adres jako środek ostrożności.
Ten artykuł ma charakter wyłącznie informacyjny i nie stanowi porady prawnej. Poszkodowani wnioskodawcy powinni skonsultować się z prawnikiem ds. ochrony danych w celu uzyskania spersonalizowanych wskazówek. Nie jesteśmy powiązani z Somalijską Agencją Imigracji i Obywatelstwa ani etas.gov.so.
Często zadawane pytania (FAQ) dotyczące wycieku danych Somalia eTAS
Kiedy nastąpił wyciek danych Somalia eTAS i kto został dotknięty?
Wyciek danych Somalia eTAS został odkryty 11 listopada 2025 roku. Nieustaleni hakerzy uzyskali dostęp do platformy e-wizowej rządu Somalii, naruszając dane osobowe ponad 35 000 wnioskodawców, w tym obywateli Wielkiej Brytanii i USA, którzy ubiegali się o zezwolenie na podróż.
Czy moje dane karty kredytowej zostały naruszone w wycieku Somalia eTAS?
Nie. Numery CVV i pełne numery kart nie zostały potwierdzone jako naruszone w incydencie. Jednak wyciek danych Somalia eTAS ujawnił pełne imiona i nazwiska, zdjęcia, daty urodzenia, stan cywilny, adresy domowe i kontakty e-mail wnioskodawców.
Jak sprawdzić, czy moje dane znalazły się w wycieku Somalia eTAS?
Nie istnieje zweryfikowane narzędzie do samodzielnego sprawdzania dla ogółu społeczeństwa. Powinieneś skontaktować się z Agencją Imigracji i Obywatelstwa (SICA) za pośrednictwem etas.gov.so i założyć, że Twoje dane zostały ujawnione, jeśli złożyłeś wniosek o Somalia eTAS przed listopadem 2025 roku.
Czy moja wcześniej zatwierdzona e-wiza do Somalii jest nadal ważna?
Od września 2026 roku Agencja Imigracji i Obywatelstwa nie wydała żadnej polityki potwierdzającej ani odwołującej e-wizy do Somalii wydane przed wyciekiem. Powinieneś monitorować portal etas.gov.so pod kątem bezpośrednich aktualizacji dotyczących ważności Twojego zezwolenia na podróż.
Co powinienem zrobić teraz, jeśli złożyłem wniosek o Somalia eTA?
Wnioskodawcy z Wielkiej Brytanii dotknięci wyciekiem danych Somalia eTAS powinni natychmiast zamrozić kredyt w Experian, Equifax lub TransUnion, zresetować wszystkie powiązane hasła, włączyć uwierzytelnianie dwuskładnikowe, monitorować wyciągi bankowe i finansowe, zarejestrować się w CIFAS Protective Registration i uważać na e-maile phishingowe dotyczące podróży do Somalii.
Jak mogę rozpoznać, czy e-mail dotyczący wycieku danych Somalia eTAS jest oszustwem phishingowym?
E-maile phishingowe po wycieku danych Somalia eTAS często używają języka pilności, podejrzanych adresów nadawców, nieoczekiwanych załączników lub pilnych próśb o płatność. Musisz zweryfikować wszystkie komunikaty za pośrednictwem portalu etas.gov.so przed odpowiedzią na jakąkolwiek wiadomość Somalia eTAS.
Czy mogę otrzymać zwrot pieniędzy lub odszkodowanie za opłatę Somalia eTA po wycieku?
Od września 2026 roku rząd Somalii nie ogłosił żadnego programu odszkodowań finansowych, monitorowania kredytów ani zwrotu opłat dla ofiar wycieku danych Somalia eTAS. Powinieneś nadal monitorować etas.gov.so pod kątem przyszłych ogłoszeń.
Czy powinienem zgłosić wyciek danych Somalia eTAS do brytyjskiego ICO?
Tak. Ofiary wycieku danych Somalia eTAS z Wielkiej Brytanii powinny zgłosić incydent cyberbezpieczeństwa do ICO, złożyć roszczenia o kradzież tożsamości w Action Fraud i zarejestrować się w CIFAS Protective Registration, aby chronić swoje ujawnione dane osobowe przed dalszym naruszeniem.