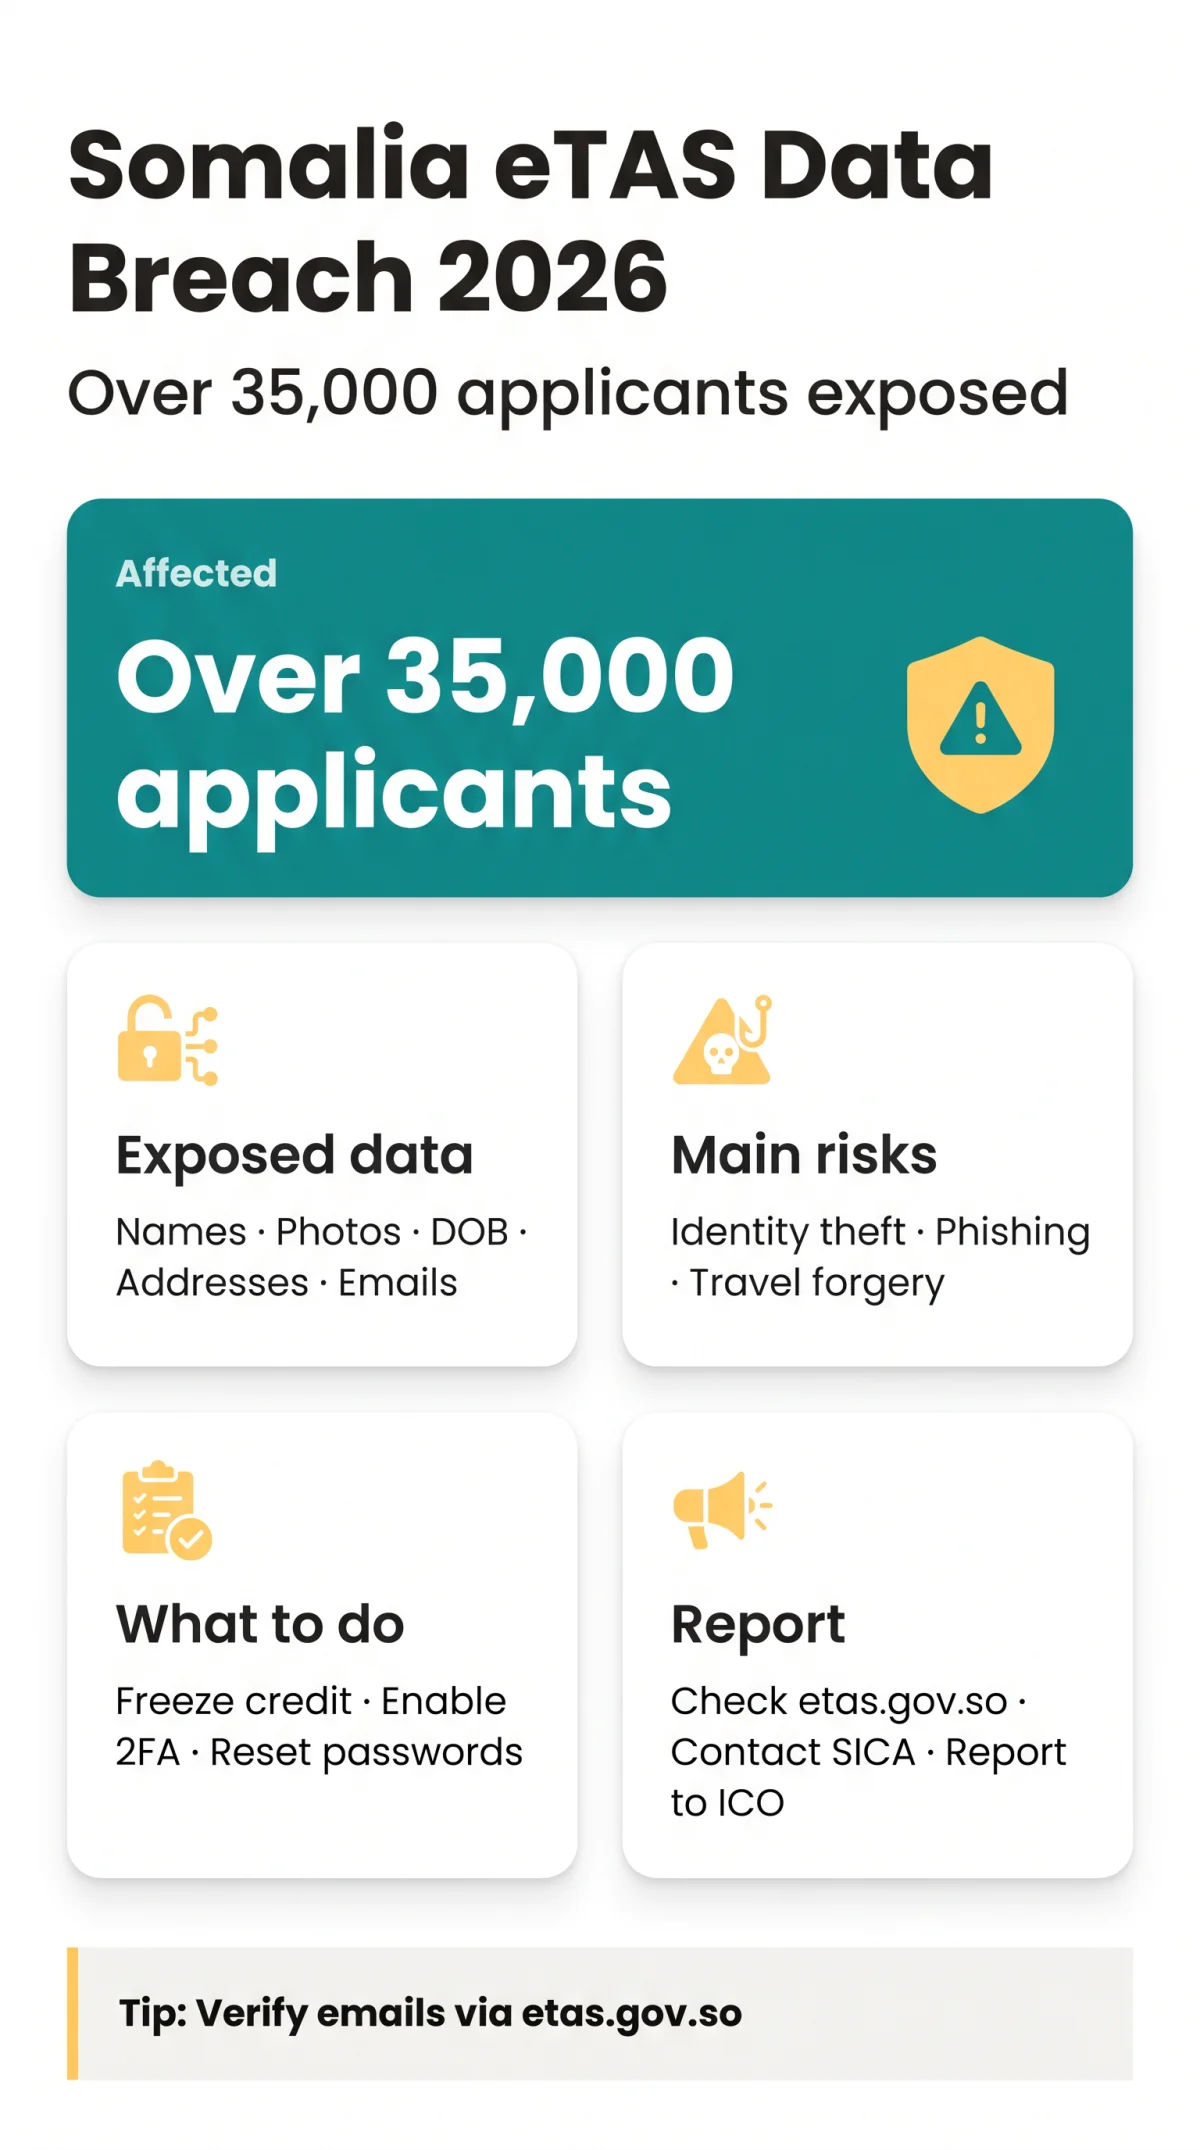
Pelanggaran data eTAS Somalia, yang ditemui pada 11 November 2025, mendedahkan data peribadi lebih 35,000 pemohon visa, termasuk nama penuh, imbasan pasport, alamat rumah, dan kenalan e-mel. Pelancong UK yang menggunakan sistem eTAS harus mengambil langkah perlindungan segera.
Penggodam yang tidak dikenali telah mengakses platform e-visa kerajaan Somalia, dengan pelanggaran diisytiharkan berterusan sehingga September 2026. Panduan ini menerangkan data apa yang terdedah, bagaimana Agensi Imigresen dan Kewarganegaraan bertindak balas, dan tindakan konkrit apa yang boleh diambil oleh pemohon UK untuk melindungi diri mereka daripada kecurian identiti, kempen pancingan data, dan ancaman keselamatan siber lain. Angka 35,000 rekod yang terjejas dilaporkan oleh BBC dan Al Jazeera pada November 2025.
Apa yang Berlaku dalam Pelanggaran Data eTAS Somalia?
Pelanggaran data eTAS Somalia ditemui pada 11 November 2025, menjejaskan lebih 35,000 rekod pemohon melalui akses oleh penggodam yang tidak dikenali. Pelanggaran itu digambarkan sebagai pelanggaran keselamatan siber paling signifikan dalam sejarah Somalia, dan statusnya kekal berterusan sehingga September 2026. Sehingga September 2026, tiada pembuangan data tambahan dilaporkan secara terbuka sejak kebocoran awal pada November 2025. Pelanggaran itu dianggap “berterusan” kerana penyerang mungkin masih memegang data dan menggunakannya dari semasa ke semasa, bukan kerana platform kekal terjejas secara aktif.
Platform eTAS Somalia, yang mesti digunakan oleh semua pelancong ke Somalia, Somaliland, dan Puntland untuk memohon secara dalam talian, pada asalnya dihoskan di evisa.gov.so sebelum dipindahkan ke etas.gov.so tanpa penjelasan awam untuk pertukaran itu. Tiada tarikh penahanan yang disahkan telah dilaporkan. Pelanggaran data eTAS Somalia mewakili kelemahan yang lebih luas dalam infrastruktur digital negara, mengulangi insiden serupa yang menjejaskan sistem eTA Afrika lain, seperti isu platform eTA Kenya yang dilaporkan pada 2024.
Data Peribadi Apa yang Terdedah dalam Pelanggaran eTAS?
Data yang disahkan terdedah dalam pelanggaran data eTAS Somalia termasuk nama penuh, gambar, tarikh lahir, status perkahwinan, alamat rumah, dan kenalan e-mel. CVV dan nombor kad penuh tidak disahkan terjejas. Pendedahan imbasan pasport, termasuk data Zon Boleh Dibaca Mesin (MRZ) yang tertanam dalam halaman bio pasport, kekal tidak disahkan tetapi tersirat oleh laporan “data peribadi sensitif” dan sifat proses permohonan eTAS, yang memerlukan pemohon untuk memuat naik imej halaman bio pasport. Jika data MRZ terdedah, ia boleh membolehkan pemalsuan dokumen perjalanan, kerana baris MRZ mengandungi nombor pasport, butiran pemegang, dan checksum yang boleh dibaca mesin yang digunakan oleh sistem kawalan sempadan di seluruh dunia.
Rekod yang bocor mula beredar dalam talian, termasuk di platform media sosial X. Pelanggaran data eTAS Somalia mendedahkan medan yang meningkatkan risiko kecurian identiti, walaupun tiada laporan mengesahkan data kad kewangan telah diambil.
| Medan Data | Tahap Risiko | Penyalahgunaan Potensi | Tindakan Disyorkan |
|---|---|---|---|
| Nama penuh & gambar | Tinggi | Penipuan identiti, penyamaran | Pantau akaun palsu |
| Tarikh lahir & status perkahwinan | Tinggi | Serangan pemulihan akaun, pancingan data | Kemas kini soalan keselamatan |
| Alamat rumah | Tinggi | Penargetan fizikal, pemerasan | Pertimbangkan pengalihan sementara |
| Kenalan e-mel | Sederhana | Kempen pancingan data, penyumbatan kelayakan | Dayakan 2FA, tukar kata laluan |
| Imbasan pasport / MRZ (tidak disahkan) | Tinggi | Pemalsuan dokumen perjalanan, penipuan kawalan sempadan | Hubungi SICA untuk pengesahan |
| CVV/PAN kad pembayaran (tidak disahkan) | Rendah | Tiada pendedahan yang disahkan | Pantau penyata bank sebagai langkah berjaga-jaga |
Nasihat Perjalanan dan Tindak Balas Kerajaan
13 Nov 2025
Kedutaan AS memberi amaran sekurang-kurangnya 35,000 orang terjejas; mengesyorkan FTC dan STEP untuk warganegara yang terjejas
14 Nov 2025
Kerajaan UK mengeluarkan nasihat menggesa pelancong untuk mempertimbangkan risiko; menyatakan pelanggaran sedang berterusan
15 Nov 2025
Ketua Pengarah SICA Mustafa Sheikh Ali Duhulow memanggil laporan pelanggaran “kempen maklumat salah yang diselaraskan”
16 Nov 2025
Agensi secara rasmi mengesahkan pelanggaran, melancarkan siasatan, memecat Timbalan Pengarah Mohamed Kasim; Hussein Abdullahi Sheikh dilantik sebagai pengganti
Tiada laporan siasatan telah diterbitkan sehingga September 2026, dan tiada pampasan atau program pemantauan kredit telah diumumkan untuk pemohon yang terjejas. SICA komited untuk menerbitkan laporan dan memaklumkan individu yang terjejas secara langsung, tetapi tiada garis masa telah diberikan.
Cara Melindungi Diri Anda Selepas Pelanggaran Data eTAS
Pemohon UK yang terjejas oleh pelanggaran data eTAS Somalia harus mengikuti tujuh langkah: membekukan kredit, menetapkan semula kata laluan, mendayakan 2FA, memantau penyata bank, mendaftar dalam perlindungan CIFAS, berhati-hati terhadap pancingan data, dan menghubungi SICA untuk pengesahan data.
Bekukan kredit atau letakkan amaran penipuan
Hubungi Experian, Equifax, atau TransUnion untuk membekukan kredit anda atau meletakkan amaran penipuan.
Tukar kata laluan pada akaun berkaitan
Tetapkan semula kata laluan pada mana-mana akaun yang menggunakan e-mel atau kata laluan yang sama seperti permohonan eTAS anda.
Dayakan pengesahan dua faktor
Hidupkan 2FA pada e-mel dan akaun kewangan untuk lapisan keselamatan tambahan.
Pantau penyata bank dan kad kredit
Semak penyata bank dan kad kredit anda untuk caj yang tidak biasa atau tidak dibenarkan.
Daftar dalam Pendaftaran Perlindungan CIFAS
Daftar untuk Pendaftaran Perlindungan CIFAS untuk pertahanan kecurian identiti tambahan.
Berhati-hati terhadap e-mel pancingan data
Berwaspada terhadap e-mel pancingan data yang merujuk perjalanan Somalia; sahkan sebarang komunikasi sebelum membalas.
Semak etas.gov.so untuk kemas kini selepas siasatan
Pantau etas.gov.so untuk kemas kini daripada Agensi Imigresen dan Kewarganegaraan mengenai pengesahan data.
Penipuan Pancingan Data dan Melaporkan Pelanggaran: Apa yang Boleh Dilakukan oleh Pemohon UK
Mangsa pelanggaran eTAS Somalia menghadapi risiko pancingan data yang tinggi dan harus melaporkan insiden itu kepada ICO, memfailkan tuntutan kecurian identiti dengan Action Fraud, dan mendaftar dalam Pendaftaran Perlindungan CIFAS di bawah GDPR UK.
Selepas pelanggaran data eTAS Somalia, butiran peribadi yang bocor mula beredar dalam talian, termasuk di platform media sosial X. Penyerang mengeksploitasi maklumat yang terdedah ini untuk membuat kempen pancingan data yang meyakinkan yang menyasarkan pemohon. Corak penipuan biasa termasuk e-mel pembaharuan eTAS palsu, komunikasi kedutaan palsu yang merujuk tarikh perjalanan tertentu, dan mesej WhatsApp yang menggesa pembayaran segera. Bendera merah termasuk bahasa mendesak, alamat pengirim yang mencurigakan, lampiran yang tidak dijangka, dan permintaan pembayaran. Sahkan semua komunikasi eTAS Somalia melalui etas.gov.so sebelum membalas.
Pemohon UK yang terjejas oleh pelanggaran data eTAS Somalia boleh melaporkan kepada ICO di, memfailkan tuntutan kecurian identiti dengan Action Fraud di, dan mendaftar dalam Pendaftaran Perlindungan CIFAS. Di bawah GDPR UK, pemohon mengekalkan hak untuk dimaklumkan, hak akses, dan hak untuk penghapusan. Kes jenayah siber yang serius boleh ditingkatkan kepada Agensi Jenayah Kebangsaan.
Adakah Platform etas.gov.so Baharu Selamat? Risiko untuk Warganegara Dwi
Portal pengganti etas.gov.so menggunakan perlindungan Cloudflare WAF dan halaman cabaran bot-mitigation CAPTCHA, tetapi pelanggaran data eTAS Somalia mendedahkan jurang asas dalam infrastruktur digital sistem. Platform itu dipindahkan dari evisa.gov.so ke etas.gov.so tanpa penjelasan yang diterbitkan, dan sehingga September 2026 tiada audit SOC 2 yang kelihatan, tiada audit keselamatan yang diterbitkan, dan tiada dasar privasi pra-log masuk.
Warganegara dwi Somalia yang berpangkalan di UK menghadapi risiko keselamatan fizikal yang tinggi kerana pelanggaran data eTAS Somalia mendedahkan alamat rumah bersama tarikh perjalanan Somalia. Menteri Luar Somaliland Abdirahman Dahir Aadan menyatakan sistem itu “tidak selamat dan data orang ramai boleh jatuh ke tangan kumpulan ekstremis.” Somaliland menolak e-visa Somalia sepenuhnya dan menawarkan visa semasa ketibaan di Lapangan Terbang Hargeisa, manakala pertikaian ruang udara antara Somaliland dan Mogadishu telah mengakibatkan pengalihan syarikat penerbangan.
Pemohon harus menggunakan VPN, mengelakkan Wi-Fi awam, dan mempertimbangkan untuk menunggu siasatan SICA selesai sebelum menghantar permohonan baharu. Tiada dasar telah dikeluarkan yang mengesahkan atau membatalkan e-visa yang dikeluarkan sebelum ini. Warganegara dwi boleh mengalihkan surat-menyurat ke alamat sementara sebagai langkah berjaga-jaga.
Artikel ini adalah untuk tujuan maklumat sahaja dan tidak merupakan nasihat undang-undang. Pemohon yang terjejas harus berunding dengan peguam cara perlindungan data untuk panduan peribadi. Kami tidak bergabung dengan Agensi Imigresen dan Kewarganegaraan Somalia atau etas.gov.so.
Soalan Lazim (FAQ) Mengenai Pelanggaran Data eTAS Somalia
Bilakah pelanggaran data eTAS Somalia berlaku dan siapa yang terjejas?
Pelanggaran data eTAS Somalia ditemui pada 11 November 2025. Penggodam yang tidak dikenali telah mengakses platform e-visa kerajaan Somalia, menjejaskan data peribadi lebih 35,000 pemohon, termasuk warganegara UK dan AS yang memohon kebenaran perjalanan.
Adakah butiran kad kredit saya terjejas dalam pelanggaran eTAS Somalia?
Tidak. CVV dan nombor kad penuh tidak disahkan terjejas dalam insiden itu. Walau bagaimanapun, pelanggaran data eTAS Somalia mendedahkan nama penuh, gambar, tarikh lahir, status perkahwinan, alamat rumah, dan kenalan e-mel pemohon.
Bagaimana saya tahu jika data saya berada dalam pelanggaran eTAS Somalia?
Tiada alat semakan kendiri yang disahkan wujud untuk orang ramai. Anda harus menghubungi Agensi Imigresen dan Kewarganegaraan (SICA) melalui etas.gov.so dan menganggap data anda terdedah jika anda menghantar permohonan eTAS Somalia sebelum November 2025.
Adakah e-visa Somalia saya yang diluluskan sebelum ini masih sah?
Sehingga September 2026, tiada dasar telah dikeluarkan oleh Agensi Imigresen dan Kewarganegaraan yang mengesahkan atau membatalkan e-visa Somalia pra-pelanggaran. Anda harus memantau portal etas.gov.so untuk kemas kini langsung mengenai kesahihan kebenaran perjalanan anda.
Apa yang perlu saya lakukan sekarang jika saya memohon eTA Somalia?
Pemohon UK yang terjejas oleh pelanggaran data eTAS Somalia harus segera membekukan kredit dengan Experian, Equifax, atau TransUnion, menetapkan semula semua kata laluan yang berkaitan, mendayakan pengesahan dua faktor, memantau penyata bank dan kewangan, mendaftar dalam Pendaftaran Perlindungan CIFAS, dan berhati-hati terhadap e-mel pancingan data yang merujuk perjalanan Somalia.
Bagaimana saya boleh tahu jika e-mel mengenai pelanggaran eTAS Somalia adalah penipuan pancingan data?
E-mel pancingan data berikutan pelanggaran data eTAS Somalia sering menggunakan bahasa mendesak, alamat pengirim yang mencurigakan, lampiran yang tidak dijangka, atau permintaan pembayaran segera. Anda mesti mengesahkan semua komunikasi melalui portal etas.gov.so sebelum membalas sebarang mesej eTAS Somalia.
Bolehkah saya mendapatkan bayaran balik atau pampasan untuk yuran eTA Somalia selepas pelanggaran?
Tiada pampasan kewangan, pemantauan kredit, atau program pembayaran balik yuran telah diumumkan oleh kerajaan Somalia untuk mangsa pelanggaran data eTAS Somalia sehingga September 2026. Anda harus terus memantau etas.gov.so untuk sebarang pengumuman masa depan.
Perlukah saya melaporkan pelanggaran data eTAS Somalia kepada UK ICO?
Ya. Mangsa pelanggaran eTAS Somalia yang berpangkalan di UK harus melaporkan insiden keselamatan siber kepada ICO di, memfailkan tuntutan kecurian identiti dengan Action Fraud di, dan mendaftar dalam Pendaftaran Perlindungan CIFAS untuk melindungi data peribadi mereka yang terdedah daripada kompromi selanjutnya.