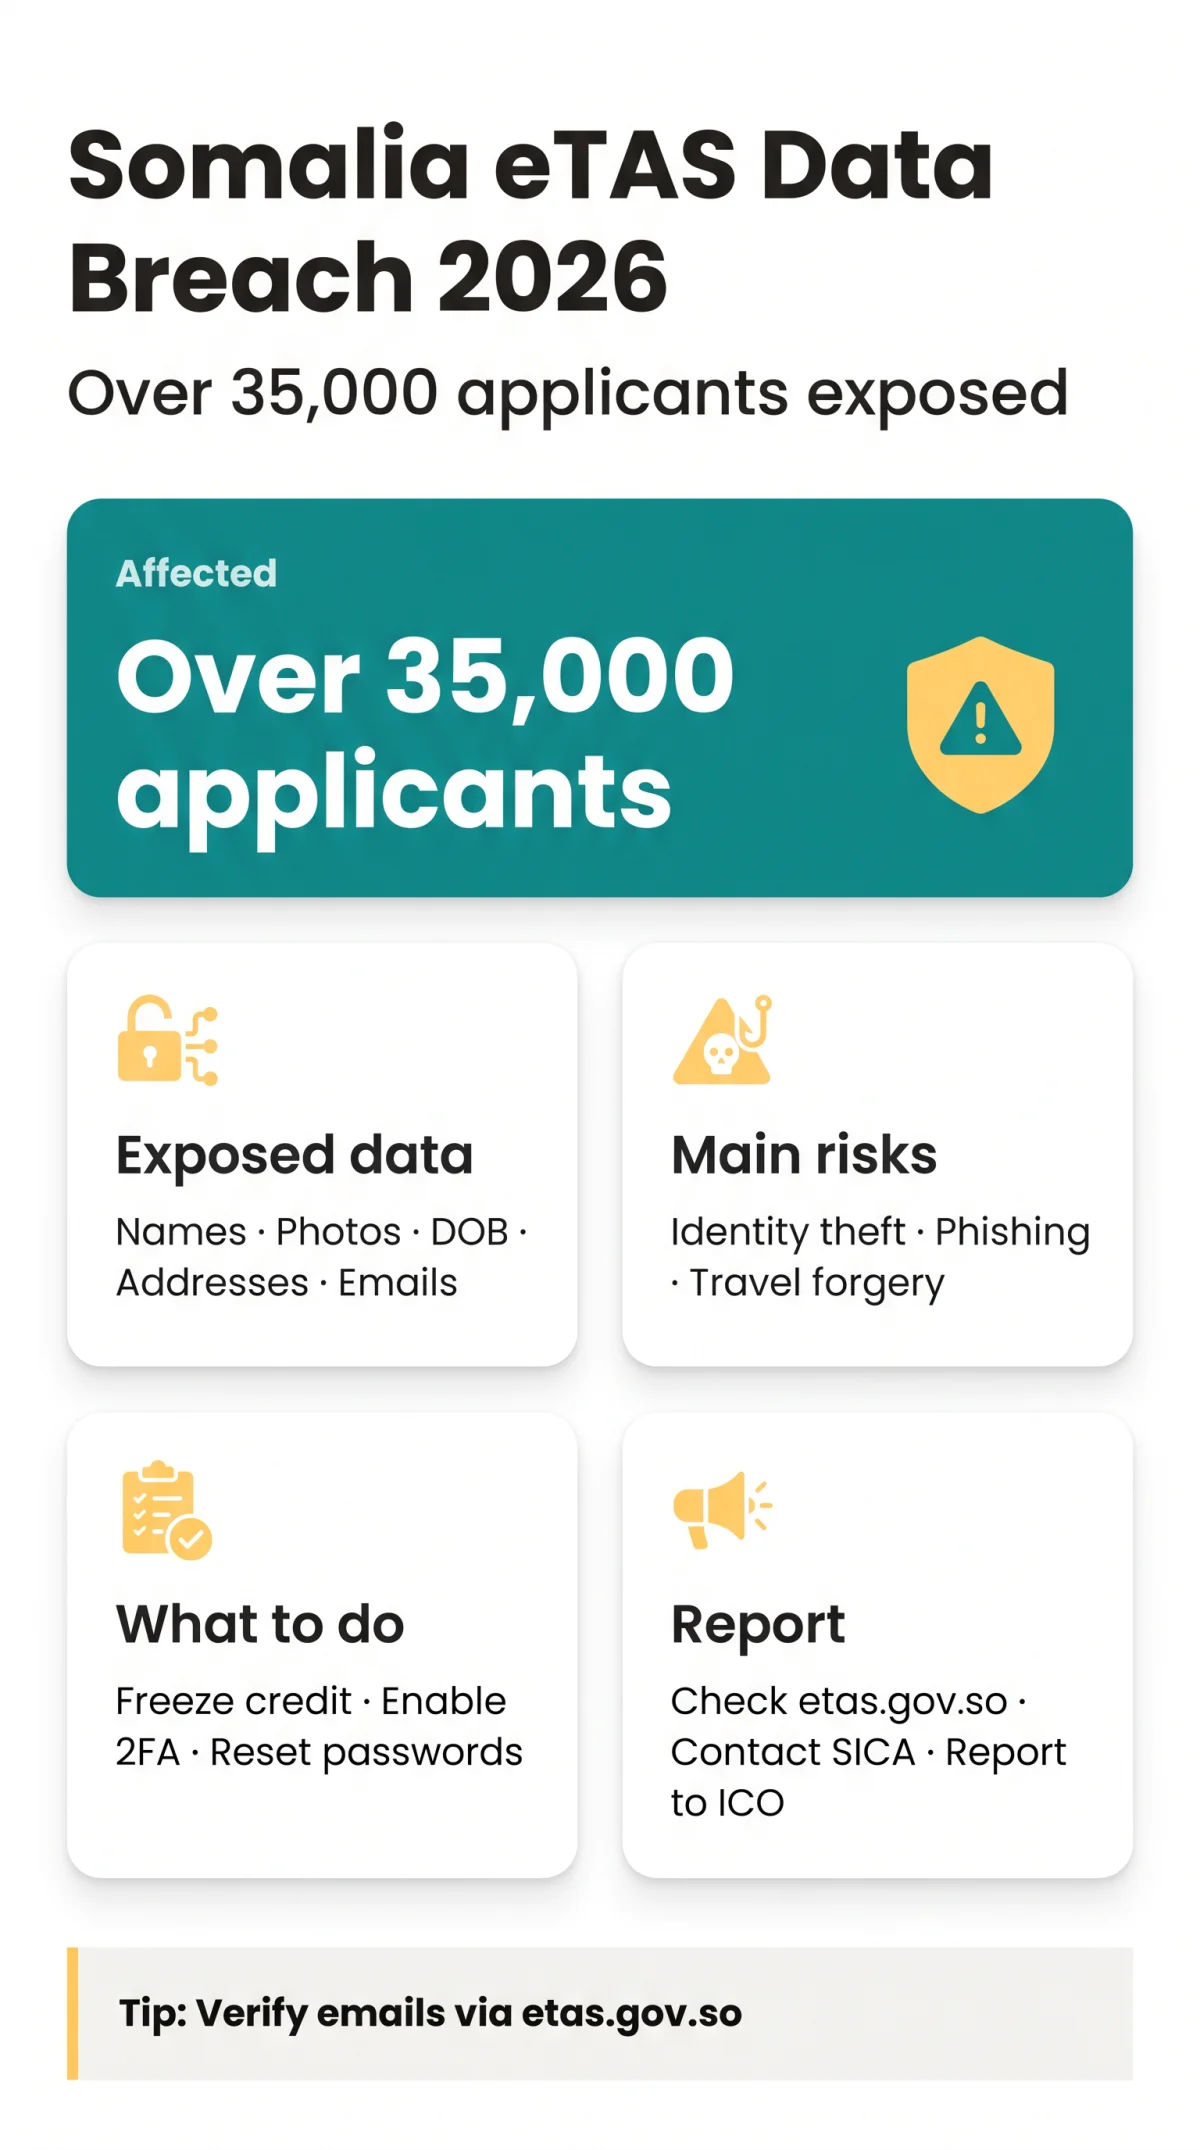
A violação de dados eTAS da Somália, descoberta em 11 de novembro de 2025, expôs os dados pessoais de mais de 35.000 requerentes de visto, incluindo nomes completos, digitalizações de passaportes, endereços residenciais e contatos de e-mail. Viajantes do Reino Unido que usaram o sistema eTAS devem tomar medidas protetivas imediatas.
Hackers não identificados acessaram a plataforma de e-visto do governo somali, com a violação declarada em andamento a partir de setembro de 2026. Este guia explica quais dados foram expostos, como a Agência de Imigração e Cidadania respondeu e quais ações concretas os requerentes do Reino Unido podem tomar para se proteger contra roubo de identidade, campanhas de phishing e outras ameaças de cibersegurança. O número de 35.000 registros afetados foi relatado pela BBC e Al Jazeera em novembro de 2025.
O Que Aconteceu na Violação de Dados eTAS da Somália?
A violação de dados eTAS da Somália foi descoberta em 11 de novembro de 2025, comprometendo mais de 35.000 registros de requerentes através do acesso por hackers não identificados. A violação foi descrita como a mais significativa violação de cibersegurança na história da Somália, e seu status permaneceu em andamento a partir de setembro de 2026. A partir de setembro de 2026, nenhum despejo de dados adicional foi publicamente relatado desde o vazamento inicial em novembro de 2025. A violação é considerada “em andamento” porque os atacantes ainda podem possuir os dados e usá-los ao longo do tempo, não porque a plataforma permaneça ativamente comprometida.
A plataforma eTAS da Somália, que todos os viajantes para a Somália, Somalilândia e Puntlândia devem usar para solicitar online, foi originalmente hospedada em evisa.gov.so antes de ser migrada para etas.gov.so sem explicação pública para a mudança. Nenhuma data de contenção confirmada foi relatada. A violação de dados eTAS da Somália representa uma vulnerabilidade mais ampla na infraestrutura digital do país, ecoando incidentes semelhantes que afetam outros sistemas eTA africanos, como os problemas da plataforma eTA do Quênia relatados em 2024.
Que Dados Pessoais Foram Expostos na Violação eTAS?
Os dados expostos confirmados na violação de dados eTAS da Somália incluem nomes completos, fotografias, datas de nascimento, estado civil, endereços residenciais e contatos de e-mail. CVV e números completos de cartão não foram confirmados como comprometidos. A exposição de digitalizações de passaportes, incluindo os dados da Zona de Leitura Ótica (MRZ) incorporados nas páginas biográficas do passaporte, permanece não confirmada, mas é implícita por relatórios de “dados pessoais sensíveis” e pela natureza do processo de solicitação eTAS, que exige que os requerentes carreguem imagens da página biográfica do passaporte. Se os dados MRZ foram expostos, isso poderia permitir a falsificação de documentos de viagem, pois as linhas MRZ contêm números de passaporte, detalhes do titular e somas de verificação legíveis por máquina usadas por sistemas de controle de fronteira em todo o mundo.
Registros vazados começaram a circular online, inclusive na plataforma de mídia social X. A violação de dados eTAS da Somália expôs campos que aumentam o risco de roubo de identidade, embora nenhum relatório confirme que dados de cartão financeiro foram roubados.
| Campo de Dados | Nível de Risco | Potencial Mau Uso | Ação Recomendada |
|---|---|---|---|
| Nome completo e fotografia | Alto | Fraude de identidade, personificação | Monitorar contas fraudulentas |
| Data de nascimento e estado civil | Alto | Ataques de recuperação de conta, phishing | Atualizar perguntas de segurança |
| Endereço residencial | Alto | Alvo físico, extorsão | Considerar redirecionamento temporário |
| Contato de e-mail | Médio | Campanhas de phishing, preenchimento de credenciais | Ativar 2FA, alterar senha |
| Digitalização de passaporte / MRZ (não confirmado) | Alto | Falsificação de documentos de viagem, fraude de controle de fronteira | Contatar SICA para verificação |
| CVV/PAN do cartão de pagamento (não confirmado) | Baixo | Nenhuma exposição confirmada | Monitorar extratos bancários como precaução |
Alertas de Viagem e Resposta Governamental
13 Nov 2025
Embaixada dos EUA alertou que pelo menos 35.000 pessoas foram afetadas; recomendou FTC e STEP para cidadãos afetados
14 Nov 2025
Governo do Reino Unido emitiu aviso instando viajantes a considerar riscos; observou que a violação está em andamento
15 Nov 2025
Diretor-Geral da SICA, Mustafa Sheikh Ali Duhulow, chamou os relatórios de violação de “campanhas de desinformação coordenadas”
16 Nov 2025
Agência confirmou formalmente a violação, lançou investigação, demitiu o Vice-Diretor Mohamed Kasim; Hussein Abdullahi Sheikh nomeado como substituto
Nenhum relatório de investigação foi publicado a partir de setembro de 2026, e nenhum programa de compensação ou monitoramento de crédito foi anunciado para os requerentes afetados. A SICA se comprometeu a publicar um relatório e informar os indivíduos afetados diretamente, mas nenhum cronograma foi fornecido.
Como Se Proteger Após a Violação de Dados eTAS
Os requerentes do Reino Unido afetados pela violação de dados eTAS da Somália devem seguir sete passos: congelar crédito, redefinir senhas, ativar 2FA, monitorar extratos bancários, inscrever-se na proteção CIFAS, ficar atento a phishing e contatar a SICA para verificação de dados.
Congelar crédito ou colocar um alerta de fraude
Entre em contato com Experian, Equifax ou TransUnion para congelar seu crédito ou colocar um alerta de fraude.
Alterar senhas em contas relacionadas
Redefina as senhas em quaisquer contas que usem o mesmo e-mail ou senha de sua solicitação eTAS.
Ativar autenticação de dois fatores
Ative o 2FA em contas de e-mail e financeiras para uma camada adicional de segurança.
Monitorar extratos bancários e de cartão de crédito
Verifique seus extratos bancários e de cartão de crédito em busca de cobranças incomuns ou não autorizadas.
Inscrever-se no Registro Protetivo CIFAS
Inscreva-se no Registro Protetivo CIFAS para defesa adicional contra roubo de identidade.
Ficar atento a e-mails de phishing
Esteja alerta para e-mails de phishing que mencionem viagens à Somália; verifique qualquer comunicação antes de responder.
Verificar etas.gov.so para atualizações pós-investigação
Monitore etas.gov.so para atualizações da Agência de Imigração e Cidadania sobre verificação de dados.
Golpes de Phishing e Relato da Violação: O Que os Requerentes do Reino Unido Podem Fazer
As vítimas da violação eTAS da Somália enfrentam risco elevado de phishing e devem relatar o incidente ao ICO, registrar reclamações de roubo de identidade com a Action Fraud e inscrever-se no Registro Protetivo CIFAS sob o GDPR do Reino Unido.
Após a violação de dados eTAS da Somália, detalhes pessoais vazados começaram a circular online, inclusive na plataforma de mídia social X. Os atacantes exploram essas informações expostas para criar campanhas de phishing convincentes visando os requerentes. Padrões comuns de golpes incluem e-mails falsos de renovação eTAS, comunicações fraudulentas de embaixadas referenciando datas de viagem específicas e mensagens de WhatsApp solicitando pagamento urgente. Sinais de alerta incluem linguagem de urgência, endereços de remetente suspeitos, anexos inesperados e solicitações de pagamento. Verifique todas as comunicações eTAS da Somália através de etas.gov.so antes de responder.
Os requerentes do Reino Unido afetados pela violação de dados eTAS da Somália podem relatar ao ICO em, registrar reclamações de roubo de identidade com a Action Fraud em, e inscrever-se no Registro Protetivo CIFAS. Sob o GDPR do Reino Unido, os requerentes mantêm o direito de serem informados, o direito de acesso e o direito de apagamento. Casos graves de cibercrime podem ser escalados para a Agência Nacional de Crime.
A Nova Plataforma etas.gov.so é Segura? Riscos para Nacionais Duplos
O portal substituto etas.gov.so usa proteção Cloudflare WAF e uma página de desafio CAPTCHA para mitigação de bots, mas a violação de dados eTAS da Somália expôs lacunas fundamentais na infraestrutura digital do sistema. A plataforma foi migrada de evisa.gov.so para etas.gov.so sem explicação publicada, e a partir de setembro de 2026 não há auditoria SOC 2 visível, nenhuma auditoria de segurança publicada e nenhuma política de privacidade pré-login.
Nacionais duplos somalis baseados no Reino Unido enfrentam riscos de segurança física aumentados porque a violação de dados eTAS da Somália expôs endereços residenciais juntamente com datas de viagem à Somália. O Ministro das Relações Exteriores da Somalilândia, Abdirahman Dahir Aadan, afirmou que o sistema “não era seguro e os dados das pessoas podem cair nas mãos de grupos extremistas”. A Somalilândia rejeita o e-visto da Somália inteiramente e oferece visto na chegada no Aeroporto de Hargeisa, enquanto uma disputa de espaço aéreo entre a Somalilândia e Mogadíscio já resultou em desvios de companhias aéreas.
Os requerentes devem usar uma VPN, evitar Wi-Fi público e considerar esperar que a investigação da SICA seja concluída antes de enviar novas solicitações. Nenhuma política foi emitida confirmando ou revogando e-vistos emitidos anteriormente. Nacionais duplos podem redirecionar a correspondência para um endereço temporário como precaução.
Este artigo é apenas para fins informativos e não constitui aconselhamento jurídico. Os requerentes afetados devem consultar um advogado de proteção de dados para orientação personalizada. Não somos afiliados à Agência de Imigração e Cidadania da Somália ou etas.gov.so.
Perguntas Frequentes (FAQ) Sobre a Violação de Dados eTAS da Somália
Quando ocorreu a violação de dados eTAS da Somália e quem foi afetado?
A violação de dados eTAS da Somália foi descoberta em 11 de novembro de 2025. Hackers não identificados acessaram a plataforma de e-visto do governo somali, comprometendo os dados pessoais de mais de 35.000 requerentes, incluindo cidadãos do Reino Unido e dos EUA que solicitaram autorização de viagem.
Os detalhes do meu cartão de crédito foram comprometidos na violação eTAS da Somália?
Não. CVV e números completos de cartão não foram confirmados como comprometidos no incidente. No entanto, a violação de dados eTAS da Somália expôs nomes completos, fotografias, datas de nascimento, estado civil, endereços residenciais e contatos de e-mail dos requerentes.
Como sei se meus dados estavam na violação eTAS da Somália?
Não existe uma ferramenta de autoavaliação verificada para o público. Você deve entrar em contato com a Agência de Imigração e Cidadania (SICA) via etas.gov.so e assumir que seus dados foram expostos se você enviou uma solicitação eTAS da Somália antes de novembro de 2025.
Meu e-visto da Somália aprovado anteriormente ainda é válido?
A partir de setembro de 2026, nenhuma política foi emitida pela Agência de Imigração e Cidadania confirmando ou revogando e-vistos da Somália pré-violação. Você deve monitorar o portal etas.gov.so para atualizações diretas sobre a validade de sua autorização de viagem.
O que devo fazer agora se solicitei um eTA da Somália?
Os requerentes do Reino Unido afetados pela violação de dados eTAS da Somália devem imediatamente congelar o crédito com Experian, Equifax ou TransUnion, redefinir todas as senhas relacionadas, ativar a autenticação de dois fatores, monitorar extratos bancários e financeiros, inscrever-se no Registro Protetivo CIFAS e ficar atento a e-mails de phishing que mencionem viagens à Somália.
Como posso saber se um e-mail sobre a violação eTAS da Somália é um golpe de phishing?
E-mails de phishing após a violação de dados eTAS da Somália frequentemente usam linguagem de urgência, endereços de remetente suspeitos, anexos inesperados ou solicitações de pagamento urgentes. Você deve verificar todas as comunicações através do portal etas.gov.so antes de responder a qualquer mensagem eTAS da Somália.
Posso obter um reembolso ou compensação pela taxa do eTA da Somália após a violação?
Nenhuma compensação financeira, monitoramento de crédito ou programa de reembolso de taxas foi anunciado pelo governo somali para as vítimas da violação de dados eTAS da Somália a partir de setembro de 2026. Você deve continuar a monitorar etas.gov.so para quaisquer anúncios futuros.
Devo relatar a violação de dados eTAS da Somália ao ICO do Reino Unido?
Sim. As vítimas da violação eTAS da Somália baseadas no Reino Unido devem relatar o incidente de cibersegurança ao ICO em, registrar reclamações de roubo de identidade com a Action Fraud em, e inscrever-se no Registro Protetivo CIFAS para salvaguardar seus dados pessoais expostos de comprometimento adicional.