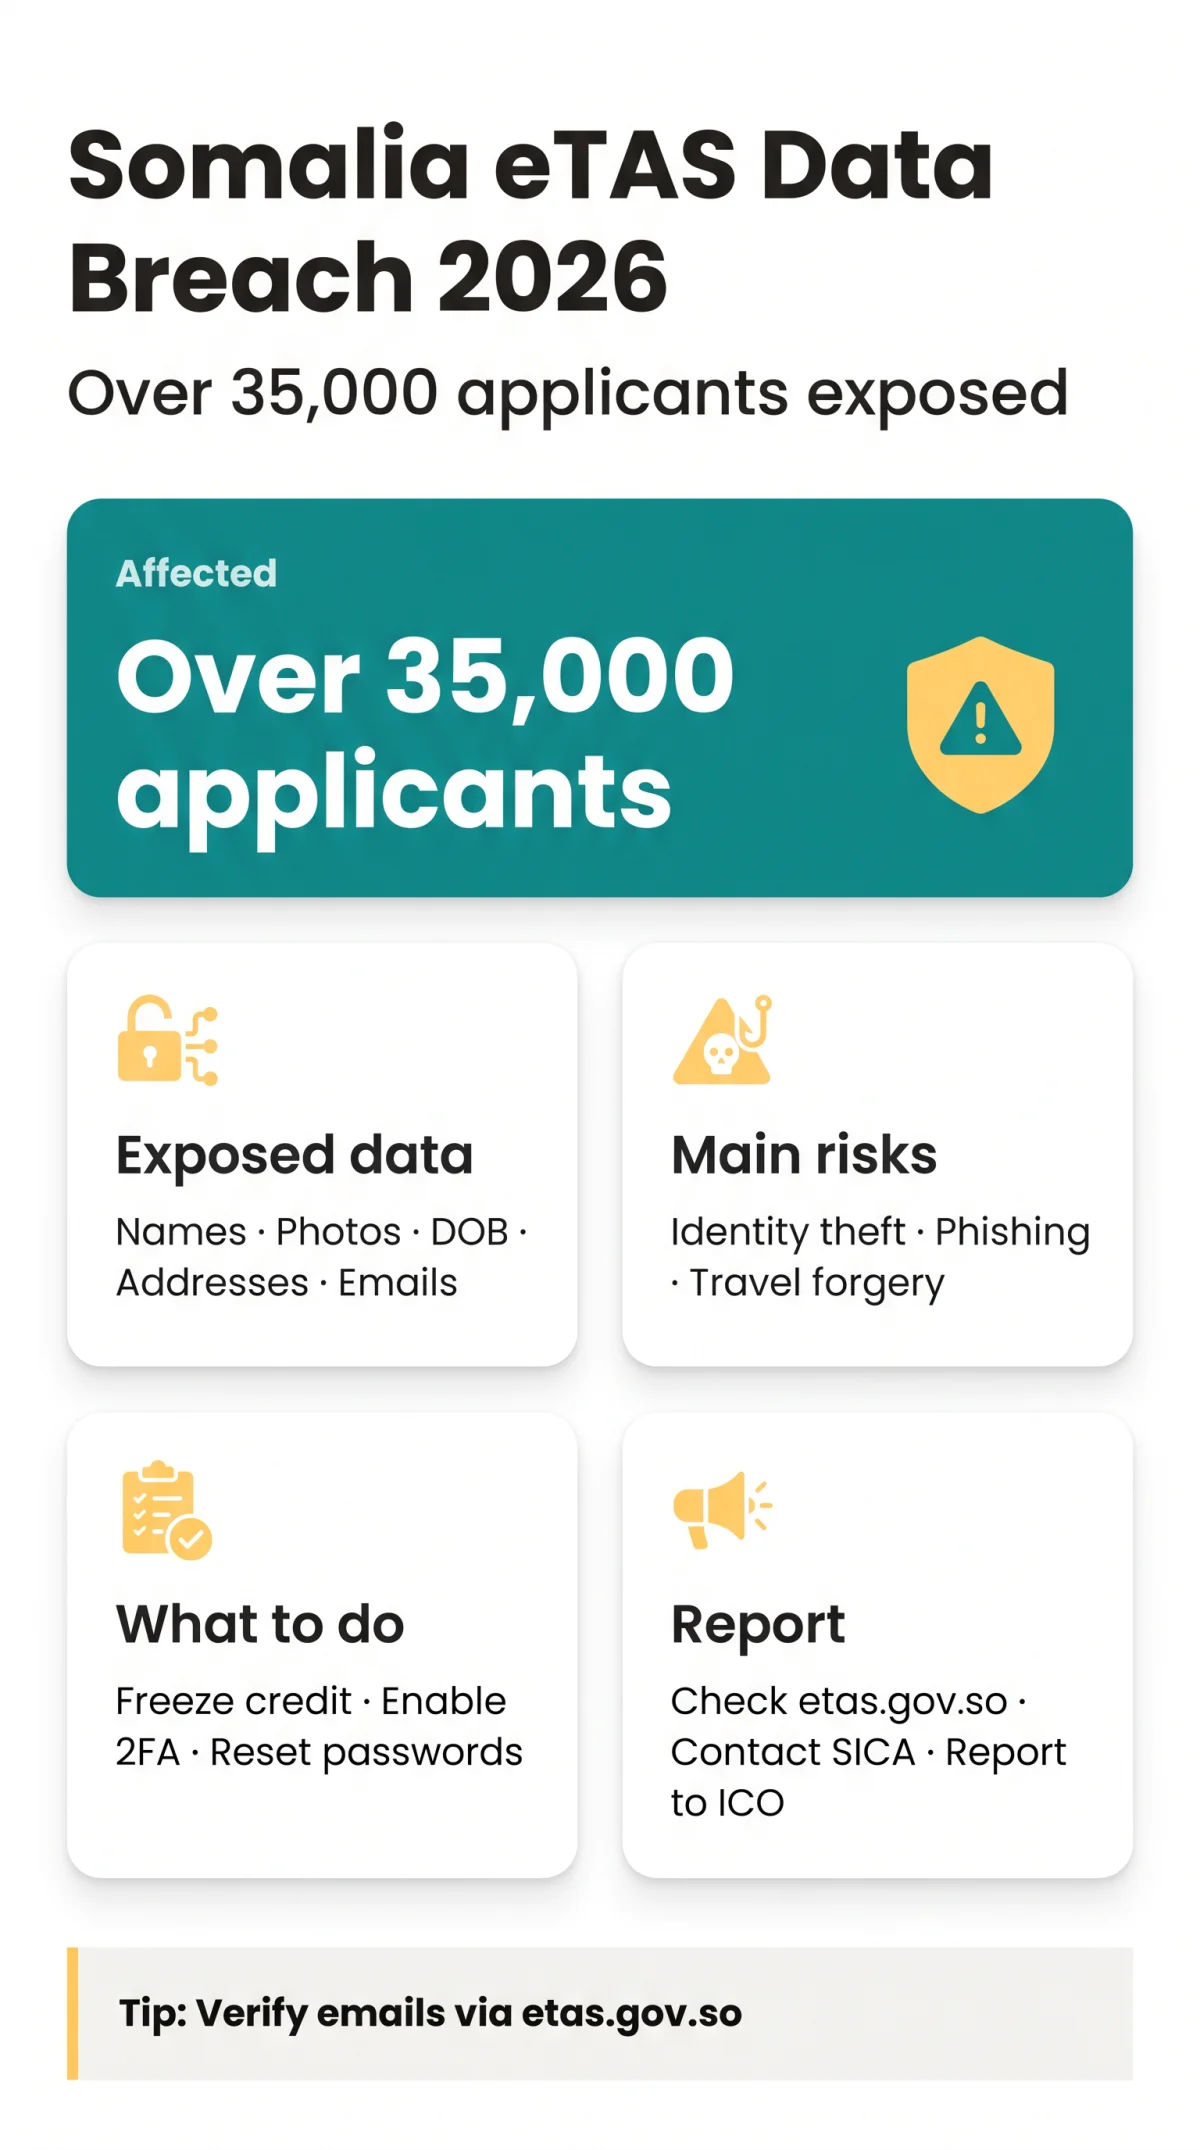
索马里eTAS数据泄露事件于2025年11月11日被发现,泄露了超过35,000名签证申请人的个人数据,包括全名、护照扫描件、家庭住址和电子邮件联系方式。使用eTAS系统的英国旅客应立即采取保护措施。
身份不明的黑客入侵了索马里政府的电子签证平台,截至2026年9月,此次泄露事件仍被宣布为持续进行中。本指南解释了哪些数据被泄露,移民和公民局如何回应,以及英国申请人可以采取哪些具体行动来保护自己免受身份盗窃、网络钓鱼活动和其他网络安全威胁。受影响的35,000条记录的数据由BBC和半岛电视台于2025年11月报道。
索马里eTAS数据泄露事件发生了什么?
索马里eTAS数据泄露事件于2025年11月11日被发现,身份不明的黑客入侵导致超过35,000份申请人记录受损。此次泄露被描述为索马里历史上最严重的网络安全漏洞,截至2026年9月,其状态仍持续进行中。截至2026年9月,自2025年11月首次泄露以来,尚未公开报道额外的DUMP数据。此次泄露被认为是“持续进行中”,因为攻击者可能仍持有数据并随着时间的推移使用它,而不是因为平台仍然受到主动攻击。
所有前往索马里、索马里兰和邦特兰的旅客都必须使用的索马里eTAS平台,最初托管在evisa.gov.so,后来迁移到etas.gov.so,但没有公开解释此次迁移。尚未报告确认的遏制日期。索马里eTAS数据泄露代表了该国数字基础设施中更广泛的漏洞,与影响其他非洲eTA系统的类似事件相呼应,例如2024年报道的肯尼亚eTA平台问题。
eTAS泄露事件中哪些个人数据被泄露?
索马里eTAS数据泄露中确认泄露的数据包括全名、照片、出生日期、婚姻状况、家庭住址和电子邮件联系方式。CVV和完整的卡号未被确认泄露。护照扫描件(包括护照生物页中嵌入的机器可读区(MRZ)数据)的泄露仍未确认,但“敏感个人数据”的报告以及eTAS申请过程的性质(要求申请人上传护照生物页图像)暗示了这一点。如果MRZ数据被泄露,可能会导致旅行证件伪造,因为MRZ行包含护照号码、持有人详细信息以及全球边境管制系统使用的机器可读校验和。
泄露的记录开始在网上流传,包括在社交媒体平台X上。索马里eTAS数据泄露暴露的字段增加了身份盗窃的风险,尽管没有报告证实金融卡数据被窃取。
| 数据字段 | 风险级别 | 潜在滥用 | 建议行动 |
|---|---|---|---|
| 全名和照片 | 高 | 身份欺诈、冒充 | 监控欺诈账户 |
| 出生日期和婚姻状况 | 高 | 账户恢复攻击、网络钓鱼 | 更新安全问题 |
| 家庭住址 | 高 | 物理定位、勒索 | 考虑临时重定向 |
| 电子邮件联系方式 | 中 | 网络钓鱼活动、凭证填充 | 启用2FA,更改密码 |
| 护照扫描件/MRZ(未确认) | 高 | 旅行证件伪造、边境管制欺诈 | 联系SICA进行验证 |
| 支付卡CVV/PAN(未确认) | 低 | 未确认泄露 | 作为预防措施监控银行对账单 |
旅行建议和政府回应
2025年11月13日
美国大使馆警告至少35,000人受影响;建议受影响公民使用FTC和STEP
2025年11月14日
英国政府发布建议,敦促旅客考虑风险;指出泄露仍在进行中
2025年11月15日
SICA总干事穆斯塔法·谢赫·阿里·杜胡洛夫称泄露报告为“协同虚假信息宣传”
2025年11月16日
机构正式确认泄露,启动调查,解雇副局长穆罕默德·卡西姆;侯赛因·阿卜杜拉希·谢赫被任命为替代者
截至2026年9月,尚未发布调查报告,也未宣布为受影响的申请人提供任何赔偿或信用监控计划。SICA承诺发布报告并直接通知受影响的个人,但尚未提供时间表。
eTAS数据泄露后如何保护自己
受索马里eTAS数据泄露影响的英国申请人应遵循七个步骤:冻结信用、重置密码、启用2FA、监控银行对账单、注册CIFAS保护、警惕网络钓鱼,并联系SICA进行数据验证。
冻结信用或设置欺诈警报
联系Experian、Equifax或TransUnion冻结您的信用或设置欺诈警报。
更改相关账户的密码
重置任何使用与您的eTAS申请相同电子邮件或密码的账户的密码。
启用双因素认证
在电子邮件和金融账户上开启2FA,增加一层安全保护。
监控银行和信用卡对账单
检查您的银行和信用卡对账单,查看是否有异常或未经授权的费用。
注册CIFAS保护性注册
注册CIFAS保护性注册,以增加身份盗窃防御。
警惕网络钓鱼邮件
警惕提及索马里旅行的网络钓鱼邮件;在回复之前验证所有通信。
查看etas.gov.so获取调查后更新
监控etas.gov.so,获取移民和公民局关于数据验证的更新。
网络钓鱼诈骗和报告泄露:英国申请人可以做什么
索马里eTAS泄露受害者面临更高的网络钓鱼风险,应向ICO报告事件,向Action Fraud提交身份盗窃索赔,并根据英国GDPR注册CIFAS保护性注册。
索马里eTAS数据泄露后,泄露的个人详细信息开始在网上流传,包括在社交媒体平台X上。攻击者利用这些暴露的信息来制作针对申请人的具有说服力的网络钓鱼活动。常见的诈骗模式包括虚假的eTAS续签电子邮件、提及特定旅行日期的欺诈性大使馆通信以及敦促紧急付款的WhatsApp消息。危险信号包括紧急语言、可疑的发件人地址、意外附件和付款请求。在回复之前,请通过etas.gov.so验证所有索马里eTAS通信。
受索马里eTAS数据泄露影响的英国申请人可以向ICO报告,向Action Fraud提交身份盗窃索赔,并注册CIFAS保护性注册。根据英国GDPR,申请人保留知情权、访问权和删除权。严重的网络犯罪案件可能会升级到国家犯罪局。
新的etas.gov.so平台安全吗?双重国籍人士的风险
替换的etas.gov.so门户使用Cloudflare WAF保护和CAPTCHA机器人缓解挑战页面,但索马里eTAS数据泄露暴露了系统数字基础设施中的根本性漏洞。该平台从evisa.gov.so迁移到etas.gov.so,没有公开解释,截至2026年9月,没有可见的SOC 2审计,没有发布的安全性审计,也没有登录前的隐私政策。
英国的索马里双重国籍人士面临更高的物理安全风险,因为索马里eTAS数据泄露暴露了家庭住址和索马里旅行日期。索马里兰外交部长阿卜迪拉赫曼·达希尔·阿丹表示,该系统“不安全,人们的数据可能落入极端主义团体手中”。索马里兰完全拒绝索马里电子签证,并在哈尔格萨机场提供落地签证,而索马里兰和摩加迪沙之间的领空争议已导致航班改道。
申请人应使用VPN,避免公共Wi-Fi,并考虑在SICA调查结束前提交新申请。尚未发布确认或撤销先前签发的电子签证的政策。双重国籍人士作为预防措施,可以将通信重定向到临时地址。
本文仅供参考,不构成法律建议。受影响的申请人应咨询数据保护律师以获取个性化指导。我们不隶属于索马里移民和公民局或etas.gov.so。
关于索马里eTAS数据泄露的常见问题 (FAQ)
索马里eTAS数据泄露何时发生,谁受到了影响?
索马里eTAS数据泄露于2025年11月11日被发现。身份不明的黑客入侵了索马里政府的电子签证平台,泄露了超过35,000名申请人的个人数据,其中包括申请旅行授权的英国和美国公民。
我的信用卡详细信息是否在索马里eTAS泄露事件中被泄露?
没有。CVV和完整的卡号未被确认在此事件中泄露。然而,索马里eTAS数据泄露确实暴露了申请人的全名、照片、出生日期、婚姻状况、家庭住址和电子邮件联系方式。
我如何知道我的数据是否在索马里eTAS泄露事件中?
目前没有经过验证的公共自助查询工具。如果您在2025年11月之前提交了索马里eTAS申请,您应该通过etas.gov.so联系移民和公民局(SICA),并假设您的数据已被泄露。
我之前批准的索马里电子签证仍然有效吗?
截至2026年9月,移民和公民局尚未发布确认或撤销泄露前索马里电子签证的政策。您应监控etas.gov.so门户网站,以获取有关您的旅行授权有效性的直接更新。
如果我申请了索马里eTA,我现在应该怎么做?
受索马里eTAS数据泄露影响的英国申请人应立即冻结Experian、Equifax或TransUnion的信用,重置所有相关密码,启用双因素认证,监控银行和财务对账单,注册CIFAS保护性注册,并警惕提及索马里旅行的网络钓鱼邮件。
我如何判断有关索马里eTAS泄露的电子邮件是否是网络钓鱼诈骗?
索马里eTAS数据泄露后的网络钓鱼电子邮件通常使用紧急语言、可疑的发件人地址、意外附件或紧急付款请求。在回复任何索马里eTAS消息之前,您必须通过etas.gov.so门户网站验证所有通信。
泄露后我能获得索马里eTA费用的退款或赔偿吗?
截至2026年9月,索马里政府尚未宣布为索马里eTAS数据泄露受害者提供任何经济赔偿、信用监控或费用报销计划。您应继续监控etas.gov.so以获取任何未来的公告。
我应该向英国ICO报告索马里eTAS数据泄露事件吗?
是的。受索马里eTAS泄露影响的英国居民应向ICO报告网络安全事件,向Action Fraud提交身份盗窃索赔,并注册CIFAS保护性注册,以保护其暴露的个人数据免受进一步泄露。