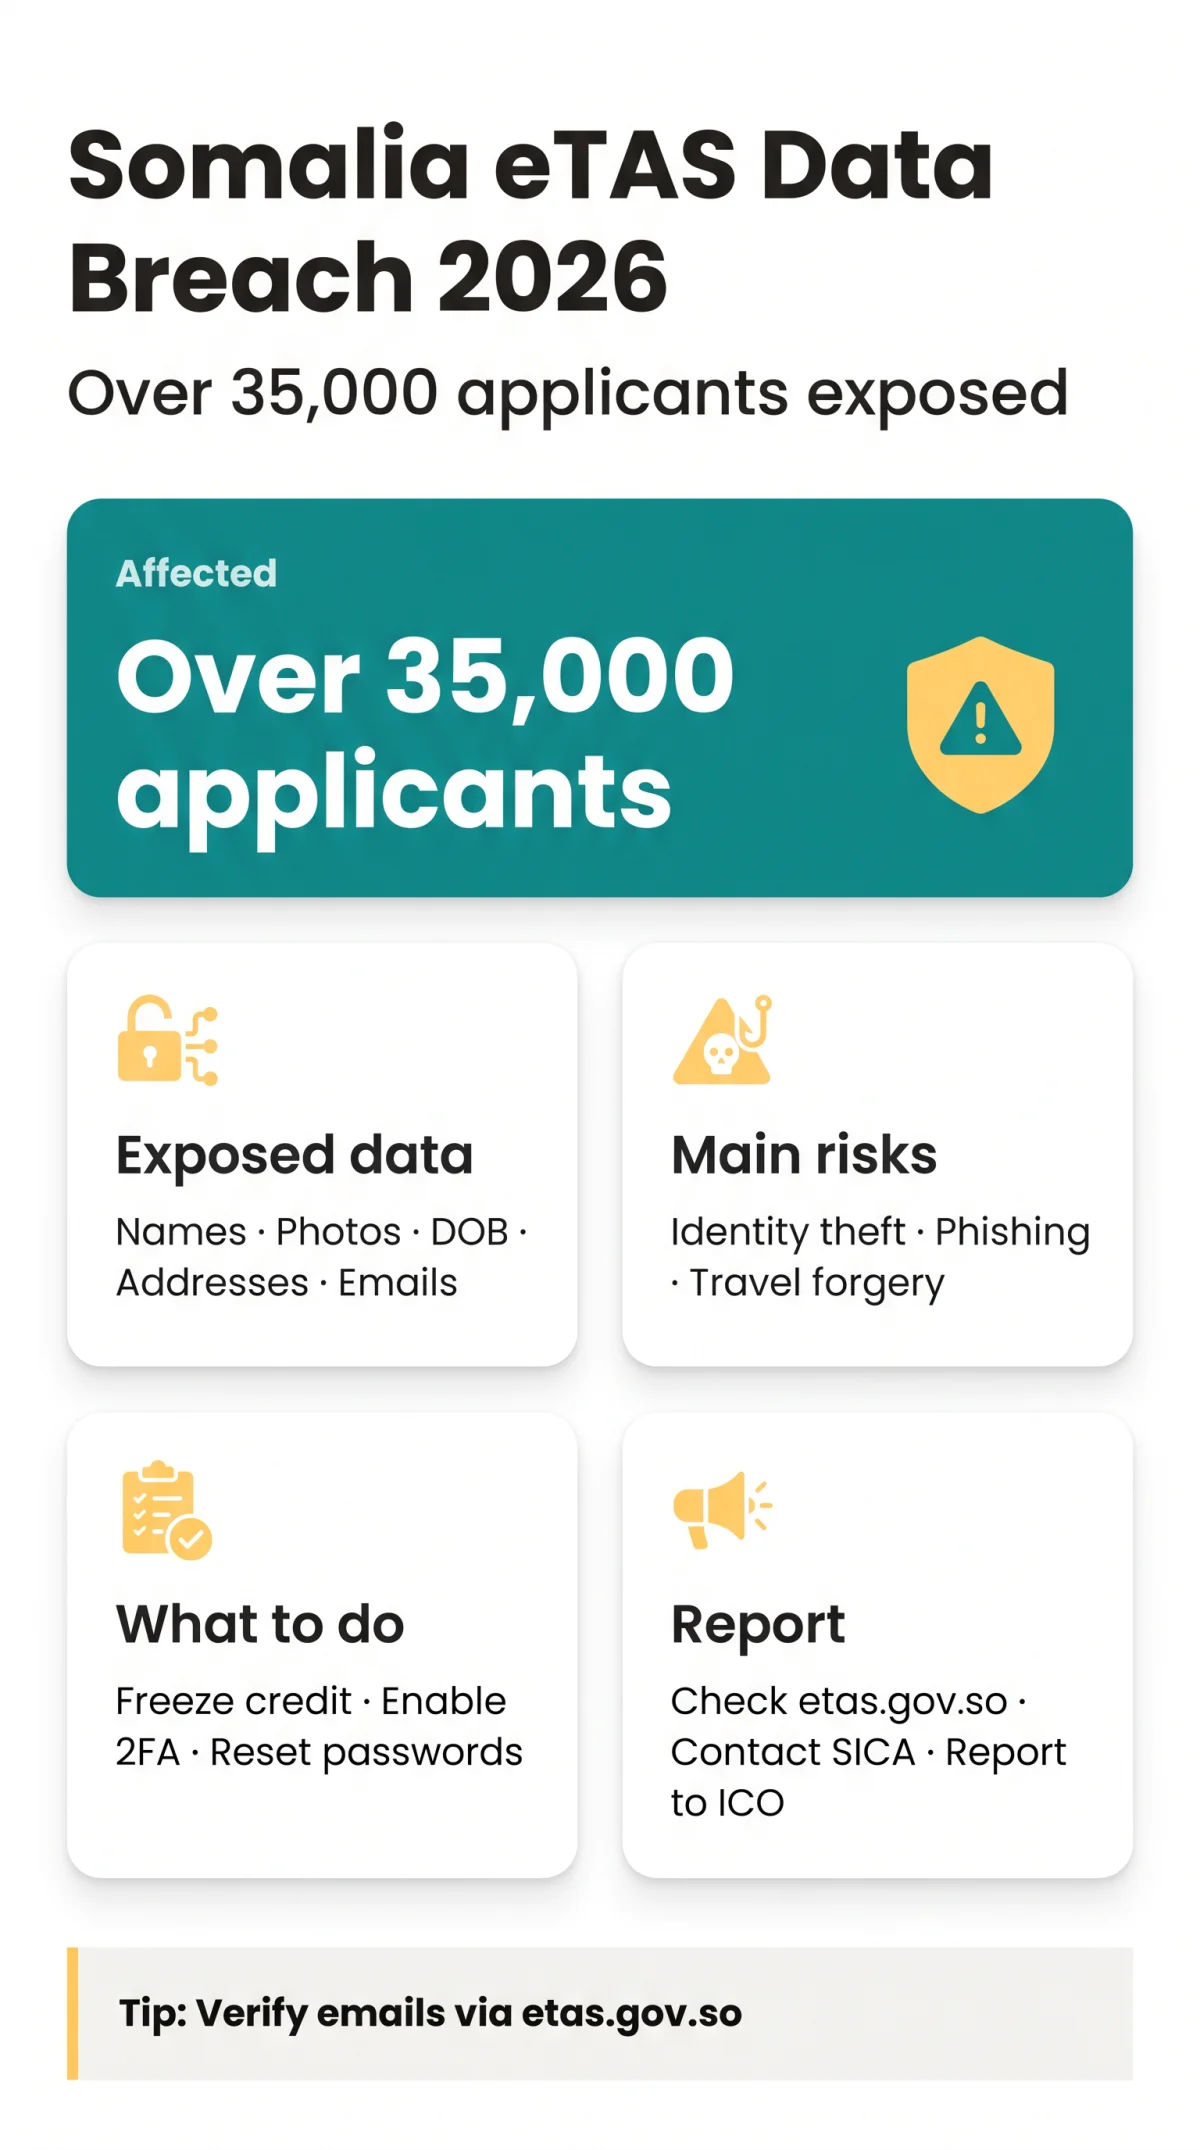
सोमालिया ईटीएएस डेटा उल्लंघन, जिसकी खोज 11 नवंबर 2025 को हुई थी, ने 35,000 से अधिक वीज़ा आवेदकों के व्यक्तिगत डेटा को उजागर किया, जिसमें पूरे नाम, पासपोर्ट स्कैन, घर के पते और ईमेल संपर्क शामिल थे। यूके के यात्रियों, जिन्होंने ईटीएएस प्रणाली का उपयोग किया था, को तत्काल सुरक्षात्मक कदम उठाने चाहिए।
अज्ञात हैकरों ने सोमाली सरकार के ई-वीज़ा प्लेटफॉर्म तक पहुँच प्राप्त की, और सितंबर 2026 तक इस उल्लंघन को जारी घोषित किया गया। यह मार्गदर्शिका बताती है कि कौन सा डेटा उजागर हुआ, आव्रजन और नागरिकता एजेंसी ने कैसे प्रतिक्रिया दी, और पहचान की चोरी, फ़िशिंग अभियानों और अन्य साइबर सुरक्षा खतरों से खुद को बचाने के लिए यूके के आवेदक कौन से ठोस कदम उठा सकते हैं। 35,000 प्रभावित रिकॉर्ड का आंकड़ा नवंबर 2025 में बीबीसी और अल जज़ीरा द्वारा रिपोर्ट किया गया था।
सोमालिया ईटीएएस डेटा उल्लंघन में क्या हुआ?
सोमालिया ईटीएएस डेटा उल्लंघन की खोज 11 नवंबर 2025 को हुई थी, जिसमें अज्ञात हैकरों द्वारा पहुँच के माध्यम से 35,000 से अधिक आवेदकों के रिकॉर्ड से समझौता किया गया था। इस उल्लंघन को सोमालिया के इतिहास में सबसे महत्वपूर्ण साइबर सुरक्षा उल्लंघन के रूप में वर्णित किया गया था, और सितंबर 2026 तक इसकी स्थिति जारी रही। सितंबर 2026 तक, नवंबर 2025 में प्रारंभिक लीक के बाद से कोई अतिरिक्त डेटा डंप सार्वजनिक रूप से रिपोर्ट नहीं किया गया है। उल्लंघन को “जारी” माना जाता है क्योंकि हमलावर अभी भी डेटा को अपने पास रख सकते हैं और समय के साथ इसका उपयोग कर सकते हैं, न कि इसलिए कि प्लेटफॉर्म सक्रिय रूप से समझौता किया गया है।
सोमालिया ईटीएएस प्लेटफॉर्म, जिसका उपयोग सोमालिया, सोमालीलैंड और पुंटलैंड की यात्रा करने वाले सभी यात्रियों को ऑनलाइन आवेदन करने के लिए करना चाहिए, मूल रूप से evisa.gov.so पर होस्ट किया गया था, इससे पहले कि इसे etas.gov.so पर स्थानांतरित किया गया, जिसमें स्विच के लिए कोई सार्वजनिक स्पष्टीकरण नहीं दिया गया। कोई पुष्टि की गई रोकथाम तिथि रिपोर्ट नहीं की गई है। सोमालिया ईटीएएस डेटा उल्लंघन देश के डिजिटल बुनियादी ढांचे में एक व्यापक भेद्यता का प्रतिनिधित्व करता है, जो अन्य अफ्रीकी ईटीए प्रणालियों को प्रभावित करने वाली समान घटनाओं को दर्शाता है, जैसे कि 2024 में रिपोर्ट की गई केन्या ईटीए प्लेटफॉर्म समस्याएं।
ईटीएएस उल्लंघन में कौन सा व्यक्तिगत डेटा उजागर हुआ?
सोमालिया ईटीएएस डेटा उल्लंघन में पुष्टि की गई उजागर डेटा में पूरे नाम, तस्वीरें, जन्मतिथि, वैवाहिक स्थिति, घर के पते और ईमेल संपर्क शामिल हैं। सीवीवी और पूर्ण कार्ड नंबरों की पुष्टि नहीं की गई थी। पासपोर्ट स्कैन एक्सपोजर, जिसमें पासपोर्ट बायो-पेज में एम्बेडेड मशीन रीडेबल ज़ोन (एमआरजेड) डेटा शामिल है, अपुष्ट रहता है, लेकिन “संवेदनशील व्यक्तिगत डेटा” की रिपोर्ट और ईटीएएस आवेदन प्रक्रिया की प्रकृति से निहित है, जिसके लिए आवेदकों को पासपोर्ट बायो-पेज छवियों को अपलोड करने की आवश्यकता होती है। यदि एमआरजेड डेटा उजागर हुआ था, तो यह यात्रा दस्तावेज़ जालसाजी को सक्षम कर सकता है, क्योंकि एमआरजेड लाइनों में पासपोर्ट नंबर, धारक विवरण और सीमा नियंत्रण प्रणालियों द्वारा उपयोग किए जाने वाले मशीन-पठनीय चेकसम शामिल होते हैं।
लीक हुए रिकॉर्ड ऑनलाइन प्रसारित होने लगे, जिसमें सोशल मीडिया प्लेटफॉर्म एक्स भी शामिल है। सोमालिया ईटीएएस डेटा उल्लंघन ने ऐसे क्षेत्रों को उजागर किया जो पहचान की चोरी के जोखिम को बढ़ाते हैं, हालांकि कोई रिपोर्टिंग वित्तीय कार्ड डेटा के लिए जाने की पुष्टि नहीं करती है।
| डेटा फ़ील्ड | जोखिम स्तर | संभावित दुरुपयोग | अनुशंसित कार्रवाई |
|---|---|---|---|
| पूरा नाम और तस्वीर | उच्च | पहचान धोखाधड़ी, प्रतिरूपण | धोखाधड़ी वाले खातों की निगरानी करें |
| जन्म तिथि और वैवाहिक स्थिति | उच्च | खाता पुनर्प्राप्ति हमले, फ़िशिंग | सुरक्षा प्रश्नों को अपडेट करें |
| घर का पता | उच्च | शारीरिक लक्ष्यीकरण, जबरन वसूली | अस्थायी पुनर्निर्देशन पर विचार करें |
| ईमेल संपर्क | मध्यम | फ़िशिंग अभियान, क्रेडेंशियल स्टफिंग | 2FA सक्षम करें, पासवर्ड बदलें |
| पासपोर्ट स्कैन / एमआरजेड (अपुष्ट) | उच्च | यात्रा दस्तावेज़ जालसाजी, सीमा नियंत्रण धोखाधड़ी | सत्यापन के लिए SICA से संपर्क करें |
| भुगतान कार्ड सीवीवी/पैन (पुष्टि नहीं) | कम | कोई पुष्टि की गई एक्सपोजर नहीं | सावधानी के तौर पर बैंक विवरणों की निगरानी करें |
यात्रा सलाह और सरकारी प्रतिक्रिया
13 नवंबर 2025
अमेरिकी दूतावास ने चेतावनी दी कि कम से कम 35,000 लोग प्रभावित हुए; प्रभावित नागरिकों के लिए एफटीसी और स्टेप की सिफारिश की
14 नवंबर 2025
यूके सरकार ने यात्रियों को जोखिमों पर विचार करने का आग्रह करते हुए सलाह जारी की; बताया कि उल्लंघन जारी है
15 नवंबर 2025
SICA के महानिदेशक मुस्तफा शेख अली दुहुलॉ ने उल्लंघन की रिपोर्टों को “समन्वित गलत सूचना अभियान” कहा
16 नवंबर 2025
एजेंसी ने औपचारिक रूप से उल्लंघन की पुष्टि की, जांच शुरू की, उप निदेशक मोहम्मद कासिम को बर्खास्त किया; हुसैन अब्दुल्लाही शेख को प्रतिस्थापन के रूप में नियुक्त किया गया
सितंबर 2026 तक कोई जांच रिपोर्ट प्रकाशित नहीं की गई है, और प्रभावित आवेदकों के लिए कोई मुआवजा या क्रेडिट निगरानी कार्यक्रम घोषित नहीं किया गया है। SICA ने एक रिपोर्ट प्रकाशित करने और प्रभावित व्यक्तियों को सीधे सूचित करने के लिए प्रतिबद्धता व्यक्त की, लेकिन कोई समय-सीमा प्रदान नहीं की गई है।
ईटीएएस डेटा उल्लंघन के बाद खुद को कैसे सुरक्षित रखें
सोमालिया ईटीएएस डेटा उल्लंघन से प्रभावित यूके के आवेदकों को सात चरणों का पालन करना चाहिए: क्रेडिट फ्रीज करें, पासवर्ड रीसेट करें, 2FA सक्षम करें, बैंक विवरणों की निगरानी करें, CIFAS सुरक्षा में नामांकन करें, फ़िशिंग के लिए देखें, और डेटा सत्यापन के लिए SICA से संपर्क करें।
क्रेडिट फ्रीज करें या धोखाधड़ी अलर्ट लगाएं
अपने क्रेडिट को फ्रीज करने या धोखाधड़ी अलर्ट लगाने के लिए Experian, Equifax, या TransUnion से संपर्क करें।
संबंधित खातों पर पासवर्ड बदलें
अपने ईटीएएस आवेदन के समान ईमेल या पासवर्ड का उपयोग करने वाले किसी भी खाते पर पासवर्ड रीसेट करें।
दो-कारक प्रमाणीकरण सक्षम करें
सुरक्षा की एक अतिरिक्त परत के लिए ईमेल और वित्तीय खातों पर 2FA चालू करें।
बैंक और क्रेडिट कार्ड विवरणों की निगरानी करें
असामान्य या अनधिकृत शुल्कों के लिए अपने बैंक और क्रेडिट कार्ड विवरणों की जांच करें।
CIFAS सुरक्षात्मक पंजीकरण में नामांकन करें
पहचान-चोरी सुरक्षा के लिए CIFAS सुरक्षात्मक पंजीकरण के लिए साइन अप करें।
फ़िशिंग ईमेल के लिए देखें
सोमालिया यात्रा का जिक्र करने वाले फ़िशिंग ईमेल के लिए सतर्क रहें; प्रतिक्रिया देने से पहले किसी भी संचार को सत्यापित करें।
जांच के बाद के अपडेट के लिए etas.gov.so देखें
डेटा सत्यापन के संबंध में आव्रजन और नागरिकता एजेंसी से अपडेट के लिए etas.gov.so की निगरानी करें।
फ़िशिंग घोटाले और उल्लंघन की रिपोर्टिंग: यूके के आवेदक क्या कर सकते हैं
सोमालिया ईटीएएस उल्लंघन के शिकार लोगों को फ़िशिंग का अधिक जोखिम है और उन्हें आईसीओ को घटना की रिपोर्ट करनी चाहिए, एक्शन फ़्रॉड के साथ पहचान-चोरी के दावे दर्ज करने चाहिए, और यूके जीडीपीआर के तहत CIFAS सुरक्षात्मक पंजीकरण में नामांकन करना चाहिए।
सोमालिया ईटीएएस डेटा उल्लंघन के बाद, लीक हुए व्यक्तिगत विवरण ऑनलाइन प्रसारित होने लगे, जिसमें सोशल मीडिया प्लेटफॉर्म एक्स भी शामिल है। हमलावर आवेदकों को लक्षित करने वाले विश्वसनीय फ़िशिंग अभियान बनाने के लिए इस उजागर जानकारी का फायदा उठाते हैं। सामान्य घोटाले के पैटर्न में नकली ईटीएएस नवीनीकरण ईमेल, विशिष्ट यात्रा तिथियों का जिक्र करने वाले धोखाधड़ी वाले दूतावास संचार, और तत्काल भुगतान का आग्रह करने वाले व्हाट्सएप संदेश शामिल हैं। लाल झंडों में तात्कालिकता की भाषा, संदिग्ध प्रेषक पते, अप्रत्याशित अनुलग्नक और भुगतान अनुरोध शामिल हैं। प्रतिक्रिया देने से पहले etas.gov.so के माध्यम से सभी सोमालिया ईटीएएस संचार को सत्यापित करें।
सोमालिया ईटीएएस डेटा उल्लंघन से प्रभावित यूके के आवेदक आईसीओ को रिपोर्ट कर सकते हैं, एक्शन फ़्रॉड के साथ पहचान-चोरी के दावे दर्ज कर सकते हैं, और CIFAS सुरक्षात्मक पंजीकरण में नामांकन कर सकते हैं। यूके जीडीपीआर के तहत, आवेदकों को सूचित होने का अधिकार, पहुँच का अधिकार और मिटाने का अधिकार बरकरार रहता है। गंभीर साइबर अपराध के मामलों को राष्ट्रीय अपराध एजेंसी तक बढ़ाया जा सकता है।
क्या नया etas.gov.so प्लेटफॉर्म सुरक्षित है? दोहरी राष्ट्रीयता वालों के लिए जोखिम
प्रतिस्थापन etas.gov.so पोर्टल Cloudflare WAF सुरक्षा और एक CAPTCHA बॉट-शमन चुनौती पृष्ठ का उपयोग करता है, लेकिन सोमालिया ईटीएएस डेटा उल्लंघन ने सिस्टम के डिजिटल बुनियादी ढांचे में मूलभूत कमियों को उजागर किया। प्लेटफॉर्म को evisa.gov.so से etas.gov.so पर बिना किसी प्रकाशित स्पष्टीकरण के स्थानांतरित किया गया था, और सितंबर 2026 तक कोई दृश्य SOC 2 ऑडिट, कोई प्रकाशित सुरक्षा ऑडिट, और कोई प्री-लॉगिन गोपनीयता नीति नहीं है।
यूके-आधारित सोमाली दोहरी राष्ट्रीयता वालों को शारीरिक-सुरक्षा का अधिक जोखिम है क्योंकि सोमालिया ईटीएएस डेटा उल्लंघन ने सोमालिया यात्रा तिथियों के साथ घर के पते को उजागर किया। सोमालीलैंड के विदेश मंत्री अब्दिरहमान दाहिर आदान ने कहा कि यह प्रणाली “सुरक्षित नहीं थी और लोगों का डेटा चरमपंथी समूहों के हाथों में पड़ सकता है।” सोमालीलैंड सोमालिया ई-वीज़ा को पूरी तरह से अस्वीकार करता है और हरगेइसा हवाई अड्डे पर आगमन पर वीज़ा प्रदान करता है, जबकि सोमालीलैंड और मोगादिशु के बीच हवाई क्षेत्र विवाद के परिणामस्वरूप पहले ही एयरलाइन डायवर्जन हो चुके हैं।
आवेदकों को वीपीएन का उपयोग करना चाहिए, सार्वजनिक वाई-फाई से बचना चाहिए, और नए आवेदन जमा करने से पहले SICA जांच के समाप्त होने का इंतजार करना चाहिए। पहले जारी किए गए ई-वीज़ा की पुष्टि या रद्द करने वाली कोई नीति जारी नहीं की गई है। दोहरी राष्ट्रीयता वाले सावधानी के तौर पर पत्राचार को अस्थायी पते पर पुनर्निर्देशित कर सकते हैं।
यह लेख केवल सूचनात्मक उद्देश्यों के लिए है और कानूनी सलाह का गठन नहीं करता है। प्रभावित आवेदकों को व्यक्तिगत मार्गदर्शन के लिए डेटा सुरक्षा सॉलिसिटर से परामर्श करना चाहिए। हम सोमाली आव्रजन और नागरिकता एजेंसी या etas.gov.so से संबद्ध नहीं हैं।
सोमालिया ईटीएएस डेटा उल्लंघन के बारे में अक्सर पूछे जाने वाले प्रश्न (FAQ)
सोमालिया ईटीएएस डेटा उल्लंघन कब हुआ और कौन प्रभावित हुआ?
सोमालिया ईटीएएस डेटा उल्लंघन की खोज 11 नवंबर 2025 को हुई थी। अज्ञात हैकरों ने सोमाली सरकार के ई-वीज़ा प्लेटफॉर्म तक पहुँच प्राप्त की, जिससे 35,000 से अधिक आवेदकों के व्यक्तिगत डेटा से समझौता हुआ, जिसमें यूके और अमेरिकी नागरिक दोनों शामिल थे जिन्होंने यात्रा प्राधिकरण के लिए आवेदन किया था।
क्या सोमालिया ईटीएएस उल्लंघन में मेरे क्रेडिट कार्ड विवरण से समझौता किया गया था?
नहीं। घटना में सीवीवी और पूर्ण कार्ड नंबरों की पुष्टि नहीं की गई थी। हालांकि, सोमालिया ईटीएएस डेटा उल्लंघन ने आवेदकों के पूरे नाम, तस्वीरें, जन्मतिथि, वैवाहिक स्थिति, घर के पते और ईमेल संपर्क को उजागर किया।
मुझे कैसे पता चलेगा कि मेरा डेटा सोमालिया ईटीएएस उल्लंघन में था?
जनता के लिए कोई सत्यापित स्व-जांच उपकरण मौजूद नहीं है। आपको etas.gov.so के माध्यम से आव्रजन और नागरिकता एजेंसी (SICA) से संपर्क करना चाहिए और यह मान लेना चाहिए कि यदि आपने नवंबर 2025 से पहले सोमालिया ईटीएएस आवेदन जमा किया था तो आपका डेटा उजागर हुआ था।
क्या मेरा पहले से स्वीकृत सोमालिया ई-वीज़ा अभी भी वैध है?
सितंबर 2026 तक, आव्रजन और नागरिकता एजेंसी द्वारा पूर्व-उल्लंघन सोमालिया ई-वीज़ा की पुष्टि या रद्द करने वाली कोई नीति जारी नहीं की गई है। आपको अपने यात्रा प्राधिकरण की वैधता के संबंध में सीधे अपडेट के लिए etas.gov.so पोर्टल की निगरानी करनी चाहिए।
यदि मैंने सोमालिया ईटीए के लिए आवेदन किया था तो मुझे अभी क्या करना चाहिए?
सोमालिया ईटीएएस डेटा उल्लंघन से प्रभावित यूके के आवेदकों को तुरंत Experian, Equifax, या TransUnion के साथ क्रेडिट फ्रीज करना चाहिए, सभी संबंधित पासवर्ड रीसेट करने चाहिए, दो-कारक प्रमाणीकरण सक्षम करना चाहिए, बैंक और वित्तीय विवरणों की निगरानी करनी चाहिए, CIFAS सुरक्षात्मक पंजीकरण में नामांकन करना चाहिए, और सोमालिया यात्रा का जिक्र करने वाले फ़िशिंग ईमेल के लिए देखना चाहिए।
मैं कैसे बता सकता हूं कि सोमालिया ईटीएएस उल्लंघन के बारे में एक ईमेल एक फ़िशिंग घोटाला है?
सोमालिया ईटीएएस डेटा उल्लंघन के बाद फ़िशिंग ईमेल अक्सर तात्कालिकता की भाषा, संदिग्ध प्रेषक पते, अप्रत्याशित अनुलग्नक, या तत्काल भुगतान अनुरोधों का उपयोग करते हैं। आपको किसी भी सोमालिया ईटीएएस संदेश का जवाब देने से पहले etas.gov.so पोर्टल के माध्यम से सभी संचार को सत्यापित करना होगा।
क्या मुझे उल्लंघन के बाद सोमालिया ईटीए शुल्क के लिए वापसी या मुआवजा मिल सकता है?
सितंबर 2026 तक सोमाली सरकार द्वारा सोमालिया ईटीएएस डेटा उल्लंघन पीड़ितों के लिए कोई वित्तीय मुआवजा, क्रेडिट निगरानी, या शुल्क प्रतिपूर्ति कार्यक्रम घोषित नहीं किया गया है। आपको किसी भी भविष्य की घोषणाओं के लिए etas.gov.so की निगरानी जारी रखनी चाहिए।
क्या मुझे सोमालिया ईटीएएस डेटा उल्लंघन की रिपोर्ट यूके आईसीओ को करनी चाहिए?
हाँ। यूके-आधारित सोमालिया ईटीएएस उल्लंघन पीड़ितों को साइबर सुरक्षा घटना की रिपोर्ट आईसीओ को करनी चाहिए, एक्शन फ़्रॉड के साथ पहचान-चोरी के दावे दर्ज करने चाहिए, और आगे के समझौते से अपने उजागर व्यक्तिगत डेटा को सुरक्षित रखने के लिए CIFAS सुरक्षात्मक पंजीकरण में नामांकन करना चाहिए।