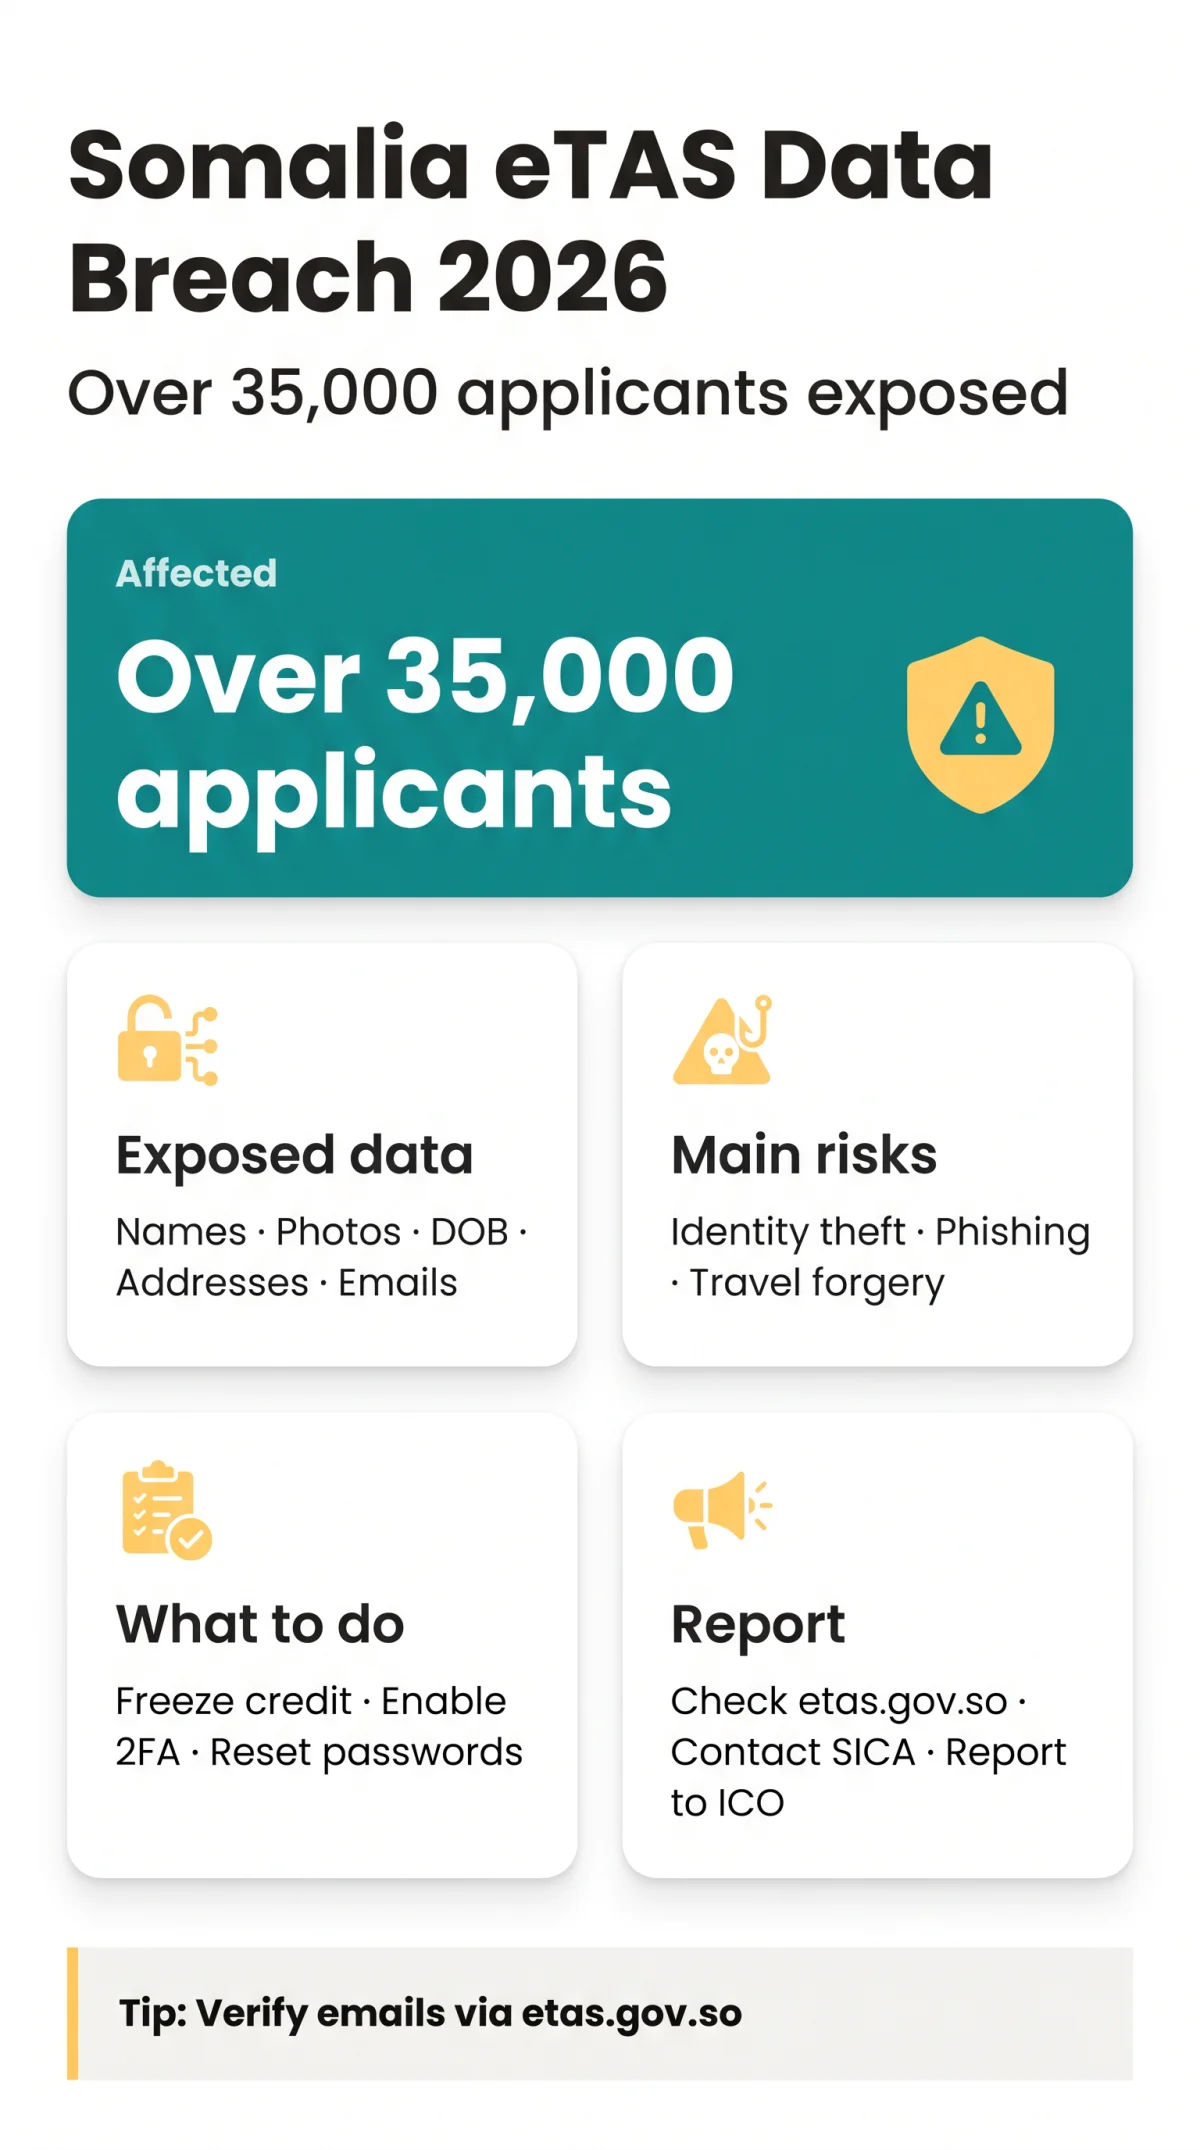
كشف اختراق بيانات نظام eTAS الصومالي، الذي تم اكتشافه في 11 نوفمبر 2025، عن البيانات الشخصية لأكثر من 35,000 متقدم للحصول على تأشيرة، بما في ذلك الأسماء الكاملة، وصور جوازات السفر، وعناوين المنازل، وجهات الاتصال عبر البريد الإلكتروني. يجب على المسافرين البريطانيين الذين استخدموا نظام eTAS اتخاذ خطوات وقائية فورية.
تمكن قراصنة مجهولون من الوصول إلى منصة التأشيرات الإلكترونية للحكومة الصومالية، وتم الإعلان عن استمرار الاختراق اعتبارًا من سبتمبر 2026. يشرح هذا الدليل البيانات التي تم الكشف عنها، وكيف استجابت وكالة الهجرة والجنسية، والإجراءات الملموسة التي يمكن للمتقدمين البريطانيين اتخاذها لحماية أنفسهم من سرقة الهوية، وحملات التصيد الاحتيالي، والتهديدات الأمنية السيبرانية الأخرى. تم الإبلاغ عن عدد 35,000 سجل متأثر من قبل بي بي سي والجزيرة في نوفمبر 2025.
ماذا حدث في اختراق بيانات نظام eTAS الصومالي؟
تم اكتشاف اختراق بيانات نظام eTAS الصومالي في 11 نوفمبر 2025، مما أدى إلى اختراق أكثر من 35,000 سجل للمتقدمين من خلال وصول قراصنة مجهولين. وُصف الاختراق بأنه أهم اختراق للأمن السيبراني في تاريخ الصومال، وظلت حالته مستمرة اعتبارًا من سبتمبر 2026. اعتبارًا من سبتمبر 2026، لم يتم الإبلاغ عن أي عمليات إغراق بيانات إضافية علنًا منذ التسريب الأولي في نوفمبر 2025. يعتبر الاختراق “مستمرًا” لأن المهاجمين قد يحتفظون بالبيانات ويستخدمونها بمرور الوقت، وليس لأن المنصة لا تزال مخترقة بنشاط.
منصة eTAS الصومالية، التي يجب على جميع المسافرين إلى الصومال، وصوماليلاند، وبونتلاند استخدامها للتقديم عبر الإنترنت، كانت مستضافة في الأصل على evisa.gov.so قبل ترحيلها إلى etas.gov.so دون تفسير عام للتحويل. لم يتم الإبلاغ عن تاريخ احتواء مؤكد. يمثل اختراق بيانات نظام eTAS الصومالي ضعفًا أوسع في البنية التحتية الرقمية للبلاد، مرددًا حوادث مماثلة أثرت على أنظمة eTA الأفريقية الأخرى، مثل مشكلات منصة eTA الكينية التي تم الإبلاغ عنها في عام 2024.
ما هي البيانات الشخصية التي تم الكشف عنها في اختراق eTAS؟
تشمل البيانات المؤكدة التي تم الكشف عنها في اختراق بيانات نظام eTAS الصومالي الأسماء الكاملة، والصور، وتواريخ الميلاد، والحالة الاجتماعية، وعناوين المنازل، وجهات الاتصال عبر البريد الإلكتروني. لم يتم تأكيد اختراق أرقام CVV وأرقام البطاقات الكاملة. لا يزال الكشف عن صور جوازات السفر، بما في ذلك بيانات منطقة القراءة الآلية (MRZ) المضمنة في صفحات السيرة الذاتية لجوازات السفر، غير مؤكد ولكنه ضمني من خلال تقارير عن “بيانات شخصية حساسة” وطبيعة عملية تقديم eTAS، التي تتطلب من المتقدمين تحميل صور صفحات السيرة الذاتية لجوازات السفر. إذا تم الكشف عن بيانات MRZ، فقد يمكن ذلك من تزوير وثائق السفر، حيث تحتوي خطوط MRZ على أرقام جوازات السفر، وتفاصيل حاملها، ومجموعات التحقق القابلة للقراءة آليًا التي تستخدمها أنظمة مراقبة الحدود في جميع أنحاء العالم.
بدأت السجلات المسربة في الانتشار عبر الإنترنت، بما في ذلك على منصة التواصل الاجتماعي X. كشف اختراق بيانات نظام eTAS الصومالي عن حقول تزيد من خطر سرقة الهوية، على الرغم من عدم تأكيد أي تقارير عن سرقة بيانات البطاقات المالية.
| حقل البيانات | مستوى المخاطرة | الاستخدام المحتمل غير المشروع | الإجراء الموصى به |
|---|---|---|---|
| الاسم الكامل والصورة | مرتفع | احتيال الهوية، انتحال الشخصية | مراقبة الحسابات الاحتيالية |
| تاريخ الميلاد والحالة الاجتماعية | مرتفع | هجمات استعادة الحساب، التصيد الاحتيالي | تحديث أسئلة الأمان |
| عنوان المنزل | مرتفع | الاستهداف الجسدي، الابتزاز | النظر في إعادة التوجيه المؤقت |
| جهة الاتصال عبر البريد الإلكتروني | متوسط | حملات التصيد الاحتيالي، حشو بيانات الاعتماد | تمكين المصادقة الثنائية، تغيير كلمة المرور |
| صورة جواز السفر / MRZ (غير مؤكد) | مرتفع | تزوير وثائق السفر، احتيال مراقبة الحدود | الاتصال بـ SICA للتحقق |
| CVV/PAN بطاقة الدفع (غير مؤكد) | منخفض | لا يوجد كشف مؤكد | مراقبة كشوف الحسابات المصرفية كإجراء احترازي |
تحذيرات السفر واستجابة الحكومة
13 نوفمبر 2025
حذرت السفارة الأمريكية من تأثر 35,000 شخص على الأقل؛ أوصت بـ FTC و STEP للمواطنين المتأثرين
14 نوفمبر 2025
أصدرت الحكومة البريطانية تحذيرًا يحث المسافرين على النظر في المخاطر؛ أشارت إلى أن الاختراق مستمر
15 نوفمبر 2025
وصف المدير العام لـ SICA مصطفى شيخ علي دحولوف تقارير الاختراق بأنها “حملات تضليل منسقة”
16 نوفمبر 2025
أكدت الوكالة رسميًا الاختراق، وأطلقت تحقيقًا، وأقالت نائب المدير محمد قاسم؛ تم تعيين حسين عبد الله شيخ كبديل
لم يتم نشر تقرير تحقيق اعتبارًا من سبتمبر 2026، ولم يتم الإعلان عن أي برنامج تعويض أو مراقبة ائتمانية للمتقدمين المتأثرين. التزمت SICA بنشر تقرير وإبلاغ الأفراد المتأثرين مباشرة، ولكن لم يتم تقديم جدول زمني.
كيف تحمي نفسك بعد اختراق بيانات eTAS
يجب على المتقدمين البريطانيين المتأثرين باختراق بيانات نظام eTAS الصومالي اتباع سبع خطوات: تجميد الائتمان، إعادة تعيين كلمات المرور، تمكين المصادقة الثنائية، مراقبة كشوف الحسابات المصرفية، التسجيل في حماية CIFAS، مراقبة التصيد الاحتيالي، والاتصال بـ SICA للتحقق من البيانات.
تجميد الائتمان أو وضع تنبيه احتيال
اتصل بـ Experian أو Equifax أو TransUnion لتجميد ائتمانك أو وضع تنبيه احتيال.
تغيير كلمات المرور على الحسابات ذات الصلة
أعد تعيين كلمات المرور على أي حسابات تستخدم نفس البريد الإلكتروني أو كلمة المرور مثل تطبيق eTAS الخاص بك.
تمكين المصادقة الثنائية
قم بتشغيل المصادقة الثنائية على حسابات البريد الإلكتروني والحسابات المالية لطبقة إضافية من الأمان.
مراقبة كشوف الحسابات المصرفية وبطاقات الائتمان
تحقق من كشوف حساباتك المصرفية وبطاقات الائتمان بحثًا عن رسوم غير عادية أو غير مصرح بها.
التسجيل في تسجيل الحماية CIFAS
اشترك في تسجيل الحماية CIFAS للدفاع الإضافي ضد سرقة الهوية.
مراقبة رسائل البريد الإلكتروني التصيدية
كن حذرًا من رسائل البريد الإلكتروني التصيدية التي تشير إلى السفر إلى الصومال؛ تحقق من أي اتصال قبل الرد.
التحقق من etas.gov.so للحصول على تحديثات ما بعد التحقيق
راقب etas.gov.so للحصول على تحديثات من وكالة الهجرة والجنسية بخصوص التحقق من البيانات.
عمليات الاحتيال التصيدية والإبلاغ عن الاختراق: ما الذي يمكن للمتقدمين البريطانيين فعله
يواجه ضحايا اختراق نظام eTAS الصومالي خطرًا متزايدًا من التصيد الاحتيالي ويجب عليهم الإبلاغ عن الحادث إلى ICO، وتقديم مطالبات سرقة الهوية إلى Action Fraud، والتسجيل في تسجيل الحماية CIFAS بموجب اللائحة العامة لحماية البيانات في المملكة المتحدة.
بعد اختراق بيانات نظام eTAS الصومالي، بدأت التفاصيل الشخصية المسربة في الانتشار عبر الإنترنت، بما في ذلك على منصة التواصل الاجتماعي X. يستغل المهاجمون هذه المعلومات المكشوفة لصياغة حملات تصيد احتيالي مقنعة تستهدف المتقدمين. تشمل أنماط الاحتيال الشائعة رسائل بريد إلكتروني مزيفة لتجديد eTAS، واتصالات سفارة احتيالية تشير إلى تواريخ سفر محددة، ورسائل واتساب تحث على الدفع العاجل. تشمل العلامات الحمراء لغة الاستعجال، وعناوين المرسل المشبوهة، والمرفقات غير المتوقعة، وطلبات الدفع. تحقق من جميع اتصالات eTAS الصومالية عبر etas.gov.so قبل الرد.
يمكن للمتقدمين البريطانيين المتأثرين باختراق بيانات نظام eTAS الصومالي الإبلاغ إلى ICO، وتقديم مطالبات سرقة الهوية إلى Action Fraud، والتسجيل في تسجيل الحماية CIFAS. بموجب اللائحة العامة لحماية البيانات في المملكة المتحدة، يحتفظ المتقدمون بالحق في أن يتم إبلاغهم، والحق في الوصول، والحق في المسح. قد يتم تصعيد حالات الجرائم السيبرانية الخطيرة إلى الوكالة الوطنية لمكافحة الجريمة.
هل منصة etas.gov.so الجديدة آمنة؟ مخاطر مزدوجي الجنسية
يستخدم بوابة etas.gov.so البديلة حماية Cloudflare WAF وصفحة تحدي CAPTCHA لتخفيف الروبوتات، لكن اختراق بيانات نظام eTAS الصومالي كشف عن ثغرات أساسية في البنية التحتية الرقمية للنظام. تم ترحيل المنصة من evisa.gov.so إلى etas.gov.so دون تفسير منشور، واعتبارًا من سبتمبر 2026 لا يوجد تدقيق SOC 2 مرئي، ولا تدقيق أمني منشور، ولا سياسة خصوصية قبل تسجيل الدخول.
يواجه مزدوجو الجنسية الصوماليون المقيمون في المملكة المتحدة مخاطر أمنية جسدية متزايدة لأن اختراق بيانات نظام eTAS الصومالي كشف عن عناوين المنازل جنبًا إلى جنب مع تواريخ السفر إلى الصومال. صرح وزير خارجية صوماليلاند عبد الرحمن ضاهر عدن أن النظام “غير آمن ويمكن أن تقع بيانات الناس في أيدي الجماعات المتطرفة”. ترفض صوماليلاند التأشيرة الإلكترونية الصومالية بالكامل وتقدم تأشيرة عند الوصول في مطار هرجيسا، بينما أدى نزاع المجال الجوي بين صوماليلاند ومقديشو بالفعل إلى تحويل مسار الرحلات الجوية.
يجب على المتقدمين استخدام شبكة افتراضية خاصة (VPN)، وتجنب شبكة Wi-Fi العامة، والنظر في الانتظار حتى ينتهي تحقيق SICA قبل تقديم طلبات جديدة. لم يتم إصدار أي سياسة تؤكد أو تلغي التأشيرات الإلكترونية الصادرة سابقًا. يمكن لمزدوجي الجنسية إعادة توجيه المراسلات إلى عنوان مؤقت كإجراء احترازي.
هذه المقالة لأغراض إعلامية فقط ولا تشكل نصيحة قانونية. يجب على المتقدمين المتأثرين استشارة محامي حماية البيانات للحصول على إرشادات شخصية. نحن لسنا تابعين لوكالة الهجرة والجنسية الصومالية أو etas.gov.so.
الأسئلة المتكررة (FAQ) حول اختراق بيانات نظام eTAS الصومالي
متى حدث اختراق بيانات نظام eTAS الصومالي ومن تأثر به؟
تم اكتشاف اختراق بيانات نظام eTAS الصومالي في 11 نوفمبر 2025. تمكن قراصنة مجهولون من الوصول إلى منصة التأشيرات الإلكترونية للحكومة الصومالية، مما أدى إلى اختراق البيانات الشخصية لأكثر من 35,000 متقدم، بما في ذلك مواطنون بريطانيون وأمريكيون تقدموا بطلب للحصول على تصريح سفر.
هل تم اختراق تفاصيل بطاقتي الائتمانية في اختراق نظام eTAS الصومالي؟
لا. لم يتم تأكيد اختراق أرقام CVV وأرقام البطاقات الكاملة في الحادث. ومع ذلك، كشف اختراق بيانات نظام eTAS الصومالي عن الأسماء الكاملة، والصور، وتواريخ الميلاد، والحالة الاجتماعية، وعناوين المنازل، وجهات الاتصال عبر البريد الإلكتروني للمتقدمين.
كيف أعرف ما إذا كانت بياناتي قد تعرضت للاختراق في اختراق نظام eTAS الصومالي؟
لا توجد أداة تحقق ذاتي معتمدة للجمهور. يجب عليك الاتصال بوكالة الهجرة والجنسية (SICA) عبر etas.gov.so وافتراض أن بياناتك قد تعرضت للاختراق إذا قدمت طلب eTAS الصومالي قبل نوفمبر 2025.
هل تأشيرتي الإلكترونية الصومالية التي تمت الموافقة عليها سابقًا لا تزال سارية؟
اعتبارًا من سبتمبر 2026، لم تصدر وكالة الهجرة والجنسية أي سياسة تؤكد أو تلغي التأشيرات الإلكترونية الصومالية قبل الاختراق. يجب عليك مراقبة بوابة etas.gov.so للحصول على تحديثات مباشرة بخصوص صلاحية تصريح سفرك.
ماذا يجب أن أفعل الآن إذا تقدمت بطلب للحصول على eTA صومالية؟
يجب على المتقدمين البريطانيين المتأثرين باختراق بيانات نظام eTAS الصومالي تجميد الائتمان فورًا مع Experian أو Equifax أو TransUnion، وإعادة تعيين جميع كلمات المرور ذات الصلة، وتمكين المصادقة الثنائية، ومراقبة كشوف الحسابات المصرفية والمالية، والتسجيل في تسجيل الحماية CIFAS، ومراقبة رسائل البريد الإلكتروني التصيدية التي تشير إلى السفر إلى الصومال.
كيف يمكنني معرفة ما إذا كانت رسالة بريد إلكتروني حول اختراق نظام eTAS الصومالي هي عملية احتيال تصيدية؟
غالبًا ما تستخدم رسائل البريد الإلكتروني التصيدية بعد اختراق بيانات نظام eTAS الصومالي لغة الاستعجال، وعناوين المرسل المشبوهة، والمرفقات غير المتوقعة، أو طلبات الدفع العاجلة. يجب عليك التحقق من جميع الاتصالات عبر بوابة etas.gov.so قبل الرد على أي رسالة eTAS صومالية.
هل يمكنني الحصول على استرداد أو تعويض عن رسوم eTA الصومالية بعد الاختراق؟
لم تعلن الحكومة الصومالية عن أي برنامج تعويض مالي، أو مراقبة ائتمانية، أو استرداد رسوم لضحايا اختراق بيانات نظام eTAS الصومالي اعتبارًا من سبتمبر 2026. يجب عليك الاستمرار في مراقبة etas.gov.so للحصول على أي إعلانات مستقبلية.
هل يجب علي الإبلاغ عن اختراق بيانات نظام eTAS الصومالي إلى ICO في المملكة المتحدة؟
نعم. يجب على ضحايا اختراق نظام eTAS الصومالي المقيمين في المملكة المتحدة الإبلاغ عن حادث الأمن السيبراني إلى ICO، وتقديم مطالبات سرقة الهوية إلى Action Fraud، والتسجيل في تسجيل الحماية CIFAS لحماية بياناتهم الشخصية المكشوفة من المزيد من الاختراق.